30秒で分かる結論
- LEGOLAND Japan合同会社は2026年11月18日、年間パスポート購入者約15万名の個人情報が漏えいした可能性があると公表しました。
- 原因は販売プラットフォーム運営会社 accesso Technology Group への不正アクセスで、第三者が同社プラットフォームの脆弱性を利用したと報告されています。
- 対象には有効期限切れの購入者も含まれ、氏名や住所、年間パスポートのバーコード番号などが含まれますが、クレジットカード情報と銀行口座情報は対象に含まれていません。
accessoの販売基盤への不正アクセスで年間パスポート購入者約15万名が対象。期限切れ購入者も含む7項目の内訳と、委託先に残る購入者データという論点の整理
テーマパークの年間パスポートは、楽しい思い出の定期券のはずだった。ところが今回、その定期券を買った人の名簿が、パーク本体ではなくチケット販売を任せた会社の側から揺れた。しかも対象は現役のパスポート保持者だけではない。期限切れで引き出しの奥に眠っているはずの購入者まで含まれるという。忘れた頃に名簿だけは現役だった、という笑えない構図である。約15万名という規模もさることながら、住所や電話番号に加えてパスポートのバーコード番号まで並ぶ項目一覧は、家族連れの休日とは無縁の物々しさだ。パークは謝り、販売基盤の運営会社は穴を塞ぎ、調査は外部機関が続ける。責任の所在が国境も会社もまたぐとき、利用者に届く説明はいつも一番最後になる。 ※個人の感想です
LEGOLAND Japan合同会社は2026年11月18日、「年間パスポートご購入者様の個人情報への不正アクセスに関するお詫びとお知らせ」を公表しました。レゴランド・ジャパンの年間パスポートを購入した顧客について、個人情報が漏えいした可能性があることが判明したという内容です。
経緯として同社が示しているのは、2026年11月15日未明の報告です。年間パスポートの販売に利用しているプラットフォームの運営会社である accesso Technology Group, plc(accesso社)から、第三者が同社プラットフォームの脆弱性を利用して不正アクセスを行ったことが確認された旨の報告を受けたとしています。不正アクセスを受けたのはレゴランド・ジャパン自身のシステムではなく、販売を委託している側のプラットフォームです。
委託先経由で顧客対応が始まる構図自体は、近年の大規模な委託先事故と共通しています。たとえば顧客体験基盤の事故が導入企業へ波及した経緯は、KARTEの不正アクセスと全機能停止を整理した記事でも確認できます。ただし、本件の委託先は KARTE ではなく accesso社であり、対象もチケット販売という別の業務です。構図の似通いと、事案そのものの同一性を混同しないことが必要です。
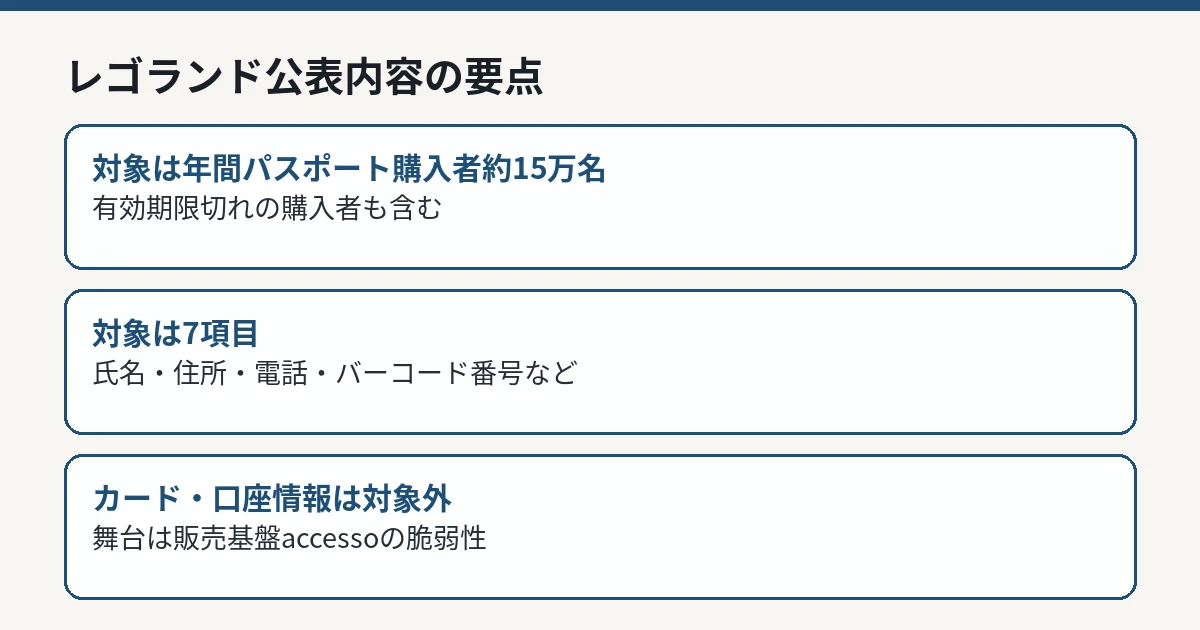
同社の公表では、現時点で影響を受けた可能性がある顧客は約15万名とされています。ここで重要なのは「可能性がある」という表現で、約15万名全員の情報が漏えいしたと確定したわけではありません。同社は対象を、年間パスポート購入者(既に有効期限が切れた顧客を含む)としています。
対象となる情報と、対象に含まれない情報は次のとおりです。
| 項目 | 公表内容 |
|---|---|
| 影響の可能性がある人数 | 約15万名 |
| 対象者 | 年間パスポート購入者(有効期限切れの購入者を含む) |
| 対象情報 | 氏名、生年月日、性別、住所、メールアドレス、電話番号、年間パスポートのバーコード番号 |
| 対象に含まれない情報 | クレジットカード情報、銀行口座情報 |
| 公表日 | 2026年11月18日 |
| accesso社からの報告 | 2026年11月15日未明 |
対象が「すべての来園者」や「すべてのチケット購入者」とは書かれていません。年間パスポートの購入情報が軸です。日帰りチケットだけを買った人が自動的に対象になるわけではない点は、公表文の範囲を正確に読むうえで押さえておく必要があります。
逆に、現在は年間パスポートを使っていない人も対象から外れません。具体例を挙げると、過去に年間パスポートを購入し、すでに期限が切れて更新していない人でも、購入時の情報が対象に含まれ得ます。「今は持っていないから関係ない」という判断は、今回の公表には当てはまりません。家族の分をまとめて購入した人の場合は、購入者本人の情報が対象になる可能性をまず確認し、家族への注意喚起も含めて考える必要があります。
二次報道として、セキュリティ対策Labの記事も同じ構図を伝えています。同記事は、対象システムが accesso社のチケット販売プラットフォーム「Passport」のアジア太平洋地域向けシステムであると公式 FAQ の説明を引いて整理し、バーコード番号だけでは入場時の顔写真照合があるため不正入場の心配はないとする FAQ の説明も紹介しています。これらはレゴランド・ジャパンの告知本文そのものではなく、公式 FAQ に基づく補足として読むのが正確です。告知本文で確定しているのは、脆弱性を利用した不正アクセス、約15万名という規模、7項目の対象情報という骨格の部分です。
同社の公表によると、accesso社は脆弱性のある接続箇所の除去と、修正プログラムの適用を行いました。あわせて、現在は外部の専門機関による調査を継続しているとされています。
ここで分かることと分からないことを分けておく必要があります。分かるのは、侵入に使われたとされる接続箇所への対処と修正が実施済みと公表されていること、そして影響範囲の調査が終わっていないことです。分からないのは、脆弱性の具体的な内容、攻撃者がいつからアクセスしていたのか、実際にどの顧客の情報が外部へ出たのかという点です。同社の公表は、これらの点を確定情報として示していません。本記事でも、可能性の段階にあるものを確定した漏えいとして扱いません。
レゴランド・ジャパン側の対応としては、対象となる顧客へ順次メールで連絡するとしています。個別連絡が順次である以上、連絡が届いていないことが直ちに対象外を意味するわけではありません。公表から時間がたっても、公式の続報を確認する姿勢が求められます。同社は、新たに公表すべき事実が判明した場合は、公式ウェブサイトで速やかに知らせるとしています。
同社は、本件に関連して個人情報を悪用したフィッシングメールやショートメッセージ(SMS)、LINE、WhatsApp、電話などによる不審な連絡が行われる可能性があると注意を呼びかけています。対象情報に氏名、住所、メールアドレス、電話番号が含まれるため、「年間パスポートの購入履歴を知っているように装う連絡」が作りやすい状態にあることは否定できません。
同社は、同社がこれらの手段やメール内のリンクを通じて、支払いやクレジットカード番号、認証コード、ログイン情報などの提供を求めることはないと明記しています。不審なメールやメッセージを受信した場合は、返信やリンクのクリックを行わず、同社の問い合わせ窓口へ連絡するよう案内しています。
実務的には、次の順序が安全です。第一に、メール内のリンクからではなく、自分で公式ウェブサイトを開いて告知を確認します。第二に、パスポートの更新や返金、本人確認を理由にカード番号や認証コードの入力を求める連絡は、その場で応じずに公式窓口で真偽を確認します。第三に、期限切れのパスポートを過去に買った家族にも、対象に含まれ得ることを伝えます。対象範囲の広さが、本件の注意喚起を家族単位のものにしています。
本件のもう一つの論点は、データの保存期間です。有効期限切れの購入者が対象に含まれるということは、取引が終わった後も、購入時の個人情報が販売プラットフォーム側に残っていたことを意味します。もちろん、問い合わせ対応や法令上の理由で一定期間の保存が必要な場合もあります。しかし、保存されている限り、委託先の事故の影響範囲には入り続けます。
施設を運営する会社と、販売基盤を運営する会社が分かれる分業は珍しくありません。むしろ、チケット販売や決済に専門事業者を使うこと自体は合理的な選択です。問題は分業そのものではなく、委託先にどの情報が、どれくらいの期間残るのかを、発注側がどこまで把握し、利用者へ説明できる状態にあったかです。今回の公表では、保存期間や削除の運用についての具体的な説明は示されていません。
IT Postでは、本件の本質はパークの現場ではなく「販売を任せた先に残り続けた購入者データ」の管理にあると考えます。約15万名という人数の大きさに目が行きがちですが、より実務的な問いは、期限切れのデータがなぜ影響範囲に入る設計だったのか、そして発注側がその範囲を事故前に正確に言えたのかという点です。バーコード番号を含む7項目は、連絡先と購入事実がひも付いた情報であり、フィッシングの材料としての使い勝手が悪くありません。accesso社の修正が済んだことと、漏えいの可能性の調査が終わることは別の話であり、対象者への連絡が順次である以上、説明の速度がそのまま信頼の速度になる局面
今後の焦点は、外部の専門機関による調査の結果、対象者の確定範囲、そして個別連絡の完了時期です。現時点の「約15万名」は可能性の範囲を示す数字であり、調査の進展によって対象が絞り込まれる可能性も、逆に追加の事実が判明する可能性もあります。どちらに転ぶかは現時点では分かりません。
また、accesso社のプラットフォームを使う他の施設や地域への影響があるかどうかも、現時点のレゴランド・ジャパンの公表だけからは判断できません。本記事では、同社の公表にない他施設への波及を断定しません。続報が出る場合は、対象人数の変化、対象情報の変化、連絡方法の変化の3点を軸に確認する必要があります。
購入者側では、公式の続報と個別メールを並行して確認し、不審な連絡への注意を続けることが当面の対応になります。期限切れの購入者も対象に含まれるため、過去の購入履歴がある人は「昔の話」として閉じずに、公式案内を確認してください。新しい公式情報が確認できれば、本記事も更新して整理します。
「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。
株式会社プレイドは2026年11月16日、CXプラットフォーム「KARTE」への不正アクセスについて、漏洩が確認された情報を公表した。KARTEのアカウントとして登録されているメールアドレス79,249件、外部サービスとの連携に使うシークレットキーやアクセストークン、利用企業が取り込んだデータの一部が対象。侵入は11月13日未明、第三者がサーバーの脆弱性を悪用して接続用認証情報を窃取したものと判明した。サービス停止は継続し、再開時期は未定
KARTE経由の漏えい第二報で対象3,666,010件が確定。11月11日時点の会員が対象で氏名・カード・パスワードは含まれず、残る論点は絞り込み後も残る特定リスクと委託先管理の重さ
ベースフード株式会社は2026年11月18日、利用する株式会社プレイドのサービス「KARTE」への不正アクセスの影響で、同サービスに連携していた顧客の個人情報の一部が外部に漏えいしたと公表した。対象はメールアドレスのみ約1万5,000件、メールアドレス・氏名約71万件、氏名・電話番号が含まれる形式の情報約2万6,000件で、顧客によって対象項目が異なる。クレジットカード情報、住所、公式オンラインショップのログインパスワード、購入履歴は含まれないとしている
株式会社ビタブリッドジャパンは2026年11月19日、株式会社プレイドが運営する外部サービス「KARTE」への不正アクセスにより、公式ECサイトに登録した顧客11,590名の個人情報が漏えいしたと公表した。対象は2020年10月以前に登録した顧客の一部で、項目は会員ID、メールアドレス、氏名、性別、生年月日、年齢、郵便番号。同社はKARTEの個人情報を取り扱う機能の利用を既に終了していたが、プレイド側が対象データを保持し続けていたとしている。クレジットカード情報、パスワード、郵便番号を除く住所は含まれていない
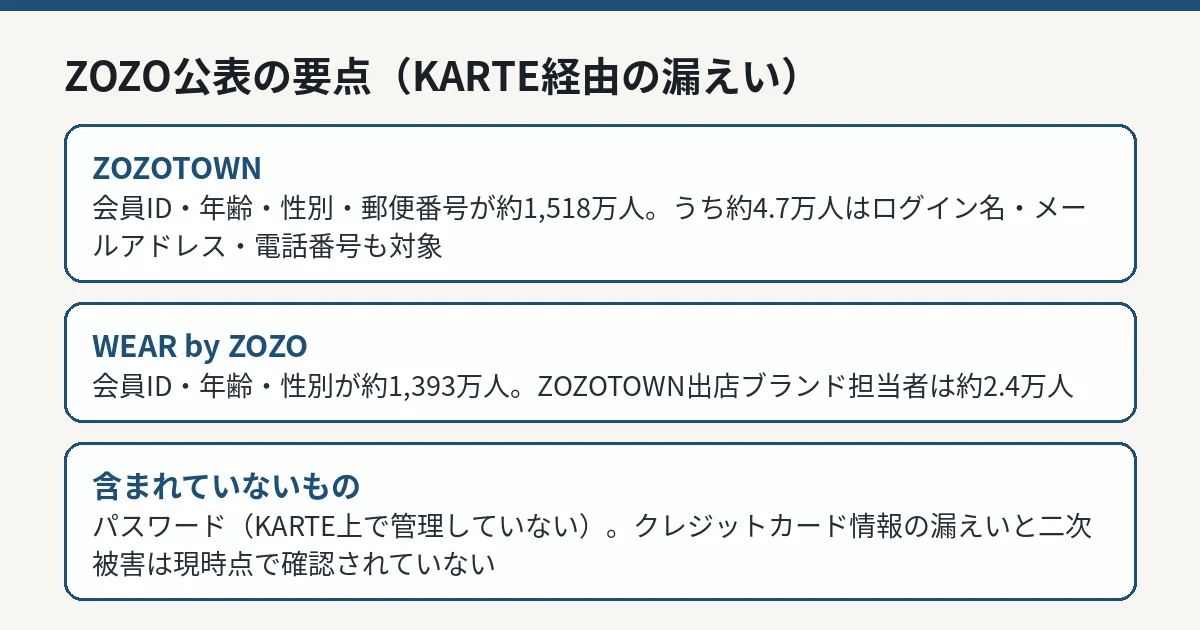
株式会社ZOZOは2026年11月20日、利用する外部サービス「KARTE」への不正アクセスに関連し、同サービス上で管理していた顧客情報の一部が漏えいしたと公表した。ZOZOTOWN(退会者含む)は会員ID・年齢・性別・郵便番号が約1,518万人で、うち約4.7万人はログイン名・メールアドレス・電話番号も対象。WEAR by ZOZOは約1,393万人、出店ブランド担当者は約2.4万人。パスワードはKARTE上で管理しておらず対象外で、クレジットカード情報の漏えいは現時点で確認されていない。
ピーチ・アビエーションは2026年11月20日、メール配信を委託しているユミルリンクのメール配信サービス「Cuenote FC」が第三者からの不正アクセスを受け、同社が保有する顧客の個人情報8,997,106件が漏えいしたと公表した。対象は氏名、生年月日、性別、住所、電話番号、メールアドレス、旅程。クレジットカード情報やパスポート情報は含まれておらず、予約や運航への影響もない。対象者には同日から順次、登録メールアドレス宛てに連絡している。
Bing検索からのクリック数にもとづく(集計期間: 2026年10月17日〜2026年11月13日)