セキュリティ ヒューマンアジャスト、委託先COMSBI(SaaS版)不正アクセスで利用者最大58,510人とLINE友だち最大116,518人に漏えいのおそれ ヒューマンアジャストが2026年11月13日に適時開示。委託先ソニックムーブのCOMSBI(SaaS版)への不正アクセスで利用者情報最大58,510人、LINE公式アカウントの友だち情報最大116,518人に漏えいの可能性。いずれも確認中の最大値で別集計のため合算できない。
まず初めに
接骨院の予約や連絡に使っていた仕組みが、自分の会社ではなく委託先の、しかも提供元の運用アカウント経由で突破された。利用者から見れば預けた先はヒューマンアジャストだが、実際に鍵を開けられたのはその先の先である。こういう事故で一番厄介なのは、被害の説明が何社にも分かれて、結局自分が対象なのか分かりにくいことだ。だからこの記事では、誰の発表で何が分かったのかを混ぜずに並べる。数字も二種類あるが、足し算はしない。
※個人の感想です
何が起きたか
ヒューマンアジャスト(証券コード249A)は2026年11月13日、TDnetで適時開示を行いました。同社が利用するソニックムーブの外部クラウドサービス「COMSBI(SaaS版)」で第三者による不正アクセスを受け、同社が保有するお客様の個人情報などが漏えいした可能性があることが判明したという内容です。
サービス提供元のソニックムーブは、その前日の11月12日に公式発表を行い、COMSBI(SaaS版)が不正アクセスを受け、利用企業・団体が管理する利用者の個人情報などが漏えいしたことを確認したとしています。ソニックムーブによると、今回のSaaS版は個別に提供している「COMSBI エンタープライズ基盤」とは別のシステム基盤で動き、エンタープライズ基盤の利用者への本件による影響はないとしています。基盤が異なる別事案として切り分けて読む必要があります。
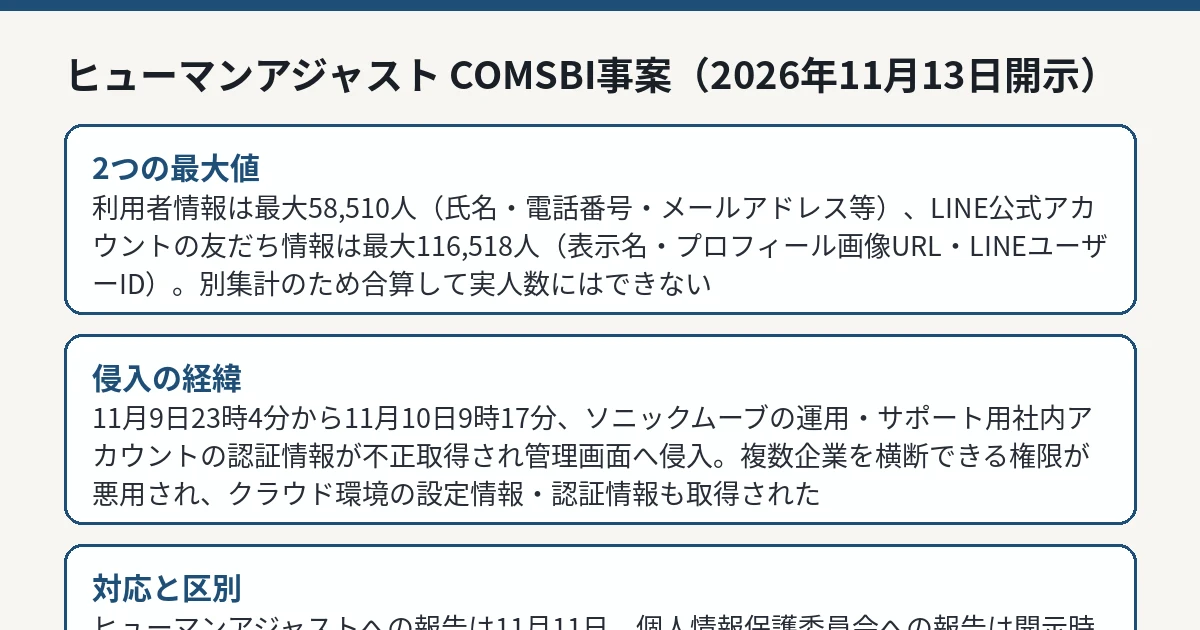
COMSBI(SaaS版)不正アクセスの最大値と侵入経緯を整理した図解 IT Post編集部 ヒューマンアジャスト側の対象は二つ、どちらも最大値です
ヒューマンアジャストの開示によると、現時点で漏えいの可能性がある情報の最大件数は次のとおりです。同社は、件数は現在確認中の最大値であり、今後の調査で減少する可能性があると明記しています。
一つ目は利用者情報で、最大58,510人です。項目は氏名、電話番号、メールアドレス、住所、生年月日、性別で、これらのうちいずれかを含む情報とされています。全員について全項目が対象という意味ではありません。
二つ目はLINE公式アカウントの友だち情報で、最大116,518人です。項目はLINEの表示名、プロフィール画像(URL)、LINEユーザーIDです。
この二つは集計の単位も中身も異なります。同じ人が両方に含まれるかどうかも開示では示されていません。そのため、58,510人と116,518人を足した人数を、漏えいした実人数として扱うことはできません。
LINEユーザーIDとLINE IDは別物です
開示には注記があり、LINEユーザーIDはLINEのシステムが自動的に発行する固有の識別コードで、ユーザー自身が任意に設定できるLINE IDとは別の物だと説明しています。LINE IDは友だち検索などに使われる識別子です。両者を混同すると、漏えいの意味を誤って受け取るおそれがあります。今回対象となったのは前者のLINEユーザーIDであり、それだけで友だち検索に使うIDが漏れたという話ではありません。
不正アクセスの期間と経緯
ヒューマンアジャストは2026年11月11日、ソニックムーブから、同社の社内用アカウントの認証情報が第三者に不正取得され、同社の情報が不正に取得されたとの報告を受けたとしています。不正アクセスが発生した期間は、2026年11月9日23時4分から11月10日9時17分までであることが確認されているとしています。
ソニックムーブの公式発表による経緯は、より細かく示されています。11月9日23時4分に、第三者が同社の社内用アカウントの一つを使ってサービスにログインし、複数の企業・団体の情報の取得を開始しました。11月10日2時15分には、ほかの複数の社内用アカウントも使い、情報の取得を拡大しました。同日7時36分にクラウド環境の異常を検知し、不正に使用された権限を遮断しました。同日9時ごろから9時17分にかけて、攻撃元からのアクセスを遮断し、社内用アカウントのパスワード変更と強制ログアウトを行いました。
原因については、第三者が社内用アカウントの認証情報を不正に取得し、管理画面にログインして、その権限をもとに情報を不正に取得したとしています。当該アカウントには複数の企業・団体の管理機能を操作できる権限が付いていたため、複数の企業・団体の情報が取得されたとしています。あわせて、サービスを運用するクラウド環境にも不正にアクセスし、システムの設定情報や認証情報も取得したとしています。認証情報が第三者に渡った経緯は調査中です。ソニックムーブは、自社の認証情報の管理が十分でなかったことによるものだとしています。
なお、ヒューマンアジャスト自身のサーバーが直接侵入されたという発表ではありません。侵害を受けたのは委託先のサービス基盤です。
両社の対応
ソニックムーブは、攻撃元からのアクセス遮断、社内用アカウントのパスワード変更と強制ログアウト、クラウド環境で不正に使用された権限の遮断を行ったとしています。LINE公式アカウント連携用の認証情報など、システムで使用する認証情報の更新は順次実施中です。短時間に大量のデータを取得するアクセスの制限、社内で利用しているSaaSサービスの権限見直しと認証強化も挙げています。再発防止に向けては、管理画面の認証強化(2段階認証の必須化、接続元の制限)、社内用アカウントとクラウド環境それぞれの権限・認証情報の管理方法の見直し、不正アクセスを検知・遮断する仕組みの強化を進めるとしています。同サービスは引き続き利用できると案内しています。また、COMSBI(SaaS版)ではクレジットカード情報を保持していないとしています。
ヒューマンアジャストは、委託先で11月10日にアクセス遮断、不正使用されたアカウントのパスワード変更と強制ログアウトなどの措置が完了していることを確認し、同様の手法による不正アクセスはできない状態になっているとしています。調査の結果、対象となったお客様を特定した場合には速やかに個別の案内を実施するとしています。個人情報保護委員会への報告については、開示時点で手続きを進めている段階です。本件が業績に及ぼす影響はないものと見込んでいるとしています。
対象かもしれない人が確認したいこと
ヒューマンアジャストのサービスや同社のLINE公式アカウントを利用したことがある人は、まず同社からの個別案内と公式の続報を確認してください。対象者が特定された場合に個別案内を行う方針が示されています。
不審な連絡への注意も呼びかけられています。漏えいしたおそれのある情報を悪用した、不審な電子メールや通知が届くおそれがあるとして、送信元や内容に心当たりのない連絡については、記載されたリンク先へのアクセスや情報の入力を行わないよう求めています。ソニックムーブも、同社や利用企業・団体を装った不審なメール、SMS、LINEメッセージ、電話に注意し、心当たりのないURLや添付ファイルは開かないよう呼びかけています。同社からパスワードや認証情報を尋ねることはないとしています。
今回のヒューマンアジャストの開示で挙げられた項目に、利用者のパスワードそのものは含まれていません。不審な画面でパスワードや認証コードの入力を求められた場合は、その画面から入力せず、普段使っている公式の窓口や連絡先から事実を確認してください。問い合わせ先は、ヒューマンアジャストの開示とソニックムーブの公式発表にそれぞれ記載されています。
IT Postの見方
事実として重いのは、侵入に使われたのが一顧客の管理者アカウントではなく、提供元の、それも複数の企業・団体を横断して操作できる社内用アカウントだったことです。一つの認証情報の管理の失敗が、そのまま複数社の漏えいに変換される構造になっていました。権限を広く持たせること自体は運用上よくありますが、それなら認証の強度は一番重い顧客の基準に合わせるべきで、2段階認証の必須化が再発防止策として事故の後に出てくる順番は、率直に言って逆でした。
IT Postでは、今回の焦点はヒューマンアジャスト一社の管理体制よりも、SaaS提供元の運用アカウントという共通部品が単一障害点になっていたことにあると考えます。委託先を選ぶ側も、サポート担当が自社データにどこまで触れるのかを契約前に数字で聞く時代です。便利な横断サポートと、漏れたときの横断被害は表裏一体で、安さや手軽さの説明には出てこないのに、事故のときだけ請求書のように全社へ回ってきます。
今後どうなりそうか
今後は、ヒューマンアジャスト側で対象者の特定が進み、特定できた利用者への個別案内が行われる見通しです。同社は、詳細な調査結果と具体的な影響範囲が判明次第、速やかに知らせるとしています。最大値として示された58,510人と116,518人が、調査でどこまで絞り込まれるかが次の確認点です。
あわせて、個人情報保護委員会への報告手続きの進展、ソニックムーブ側で順次実施中とされた認証情報の更新の完了状況、再発防止策の実施状況も続報の対象になります。COMSBI(SaaS版)を利用するほかの企業・団体からも同様の開示が出る可能性があり、その場合は各社の対象範囲を個別に確認する必要があります。同じ提供元の事故でも、預けていた項目は導入先ごとに異なるためです。