セキュリティ SmartNewsに再び不正アクセス、ポイントの不正操作を確認。交換は停止、前回とは「別の事案」 スマートニュースは2026年11月1日、10月31日から11月1日にかけてシステムの一部へ第三者の不正アクセスがあり、ポイント・特典に関するシステムで不正な操作を確認したと発表した。ポイントの交換は一時停止し、パーソナライズ機能やプッシュ通知も停止・制限中である。同社は10月22日に公表した事案とは別の事案としており、利用者アカウントへの影響や個人情報の漏えいの有無は調査中という段階を、公式発表の範囲で整理した
まず初めに
「復旧しました」の続報が出てから、わずか9日である。今度は別の事案だという。対策の完了を宣言した直後に次の侵入が来るあたり、セキュリティという仕事の報われなさがにじむ話だが、入られた側を笑う筋の話でもない。ニュースアプリが抱えるポイントは、お金に換わる価値を持つ。狙う側から見れば、そこは立派な金庫である。その現実を突きつけられたのが今回の発表だ。
※個人の感想です
何が起きたのか
スマートニュースは2026年11月1日、まず「セキュリティ上の問題への対応について」と題する第1報を公表し、セキュリティ上の問題が確認されたため、安全を確保する目的でSmartNewsの一部機能を一時的に停止していると知らせました。影響の範囲は調査中とし、確認が取れ次第知らせる、という内容でした。
同日15時時点の続報で、同社は次のように事実関係を更新しました。2026年10月31日から11月1日にかけて、当社が運営するシステムの一部に対し、第三者による不正アクセスが行われたことを確認した、というものです。そして続報の冒頭で、本件は2026年10月22日にお知らせしたセキュリティ上の問題とは別の事案として対応を進めている、と明記しました。
つまり、10月下旬の事案の復旧作業が長引いているのではなく、復旧の公表後に新たな侵入が確認された、というのが同社の説明です。今回の侵入経路や原因については、続報の時点では公表されていません。前回の事案の原因だったサーバー環境の脆弱性ぜいじゃくせい が今回も関係しているかどうかも、発表からは読み取れません。
確認されている影響
11月1日15時時点の公式発表で確認できる影響は、次の範囲です。
対象
公式発表の内容
ポイント・特典
ポイントおよび特典に関するシステムで、第三者による不正な操作が行われたことを確認。安全を確保するため、ポイントの交換を一時的に停止
利用者アカウント
影響の有無については調査中
広告
広告の配信は現時点で継続。広告に関連するシステムや情報等への影響は調査中
サービス機能
パーソナライズ機能、プッシュ通知、一部の特典などが利用できない状態。対応作業に伴い、断続的にサービスが利用しにくくなる場合がある
ここで線引きが必要なのは、「ポイント・特典のシステムで不正な操作が確認された」ことと、「個々の利用者のポイントが不正に持ち出された」ことは、同社の発表ではまだ結び付けられていない点です。不正操作の具体的な内容、対象になったポイント数や金額も示されておらず、アカウントへの影響は調査中という位置付けです。個人情報の漏えいの確認や対象人数についての記載も、この続報にはありません。
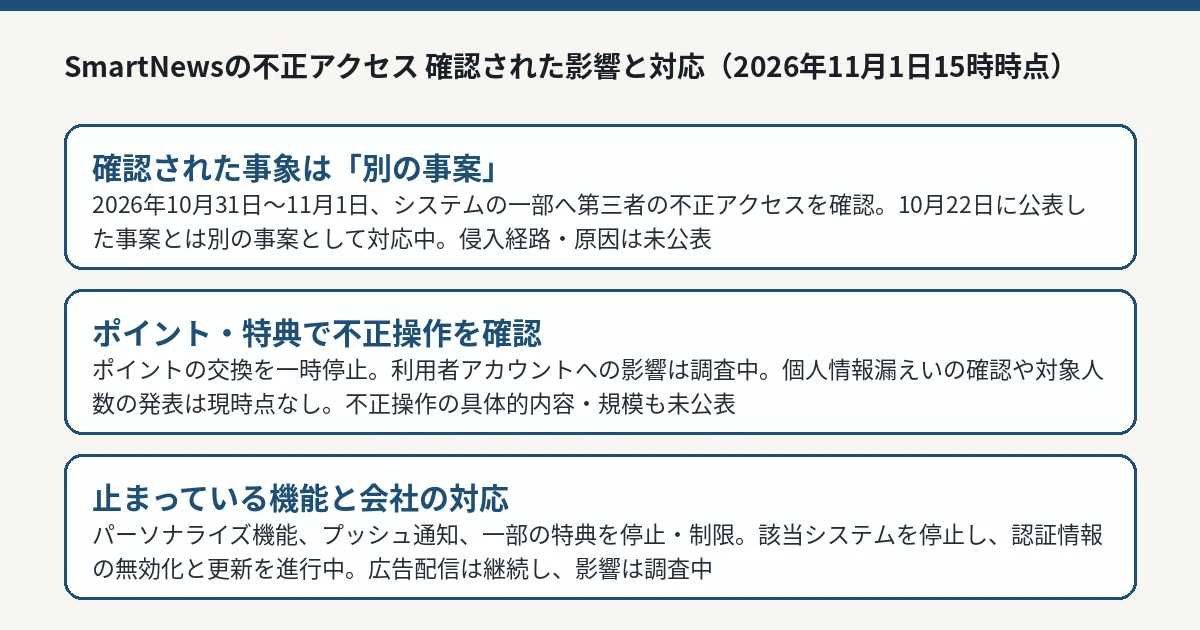
スマートニュース株式会社の公式発表(2026年11月1日15時時点)をもとにIT Post編集部が作成した図解です。 IT Post編集部 会社の対応としては、不正なアクセスを確認した後、該当するシステムを停止し、認証情報にんしょうじょうほう の無効化と更新を進めているとしています。これは、侵入に使われた可能性のある経路のアクセス制御 を切り直す、インシデント対応の基本動作です。利用者への案内としては、自身のアカウントのポイントや特典の利用状況などに心当たりのない変化があれば、SmartNews ヘルプセンターへ連絡するよう求めています。
前回の事案(10月22日)との違い
10月22日の事案では、同社はセキュリティ上の問題を理由にサービスを一時停止し、翌10月23日の続報で、原因はサーバー環境の脆弱性を悪用した第三者による不正アクセスだったと説明しました。同日正午時点で、個人情報ならびに広告配信に関連する情報の流出は確認されていないとし、脆弱性への対策を完了して基本的なサービスを再開した、というのが前回の着地点でした。
項目
前回の事案
今回の事案
公表
2026年10月22日(復旧の続報は10月23日)
2026年11月1日(続報は同日15時時点)
確認された事象
サーバー環境の脆弱性を悪用した第三者による不正アクセス
10月31日〜11月1日にシステムの一部への第三者による不正アクセス(経路・原因は未公表)
確認された被害の形
個人情報・広告関連情報の流出は確認されず(10月23日正午時点)
ポイント・特典システムでの不正な操作を確認。アカウントへの影響は調査中
サービスへの影響
サービスを一時停止し、基本サービスは再開
ポイント交換を一時停止。パーソナライズ、プッシュ通知、一部の特典を停止・制限
なお、前回の「流出は確認されていない」という説明は、あくまで10月23日時点の前回事案についてのものです。今回の事案の調査結果に流用はできません。
11月2日朝の利用状況については、ITmediaのブログで筆者が自身の環境で確認した観測として、朝8時過ぎにはアプリでニュースを取得できずメンテナンスの案内が表示され、9時過ぎには通常の記事ページは読めるようになった一方、ログインやパーソナライズ系の機能は使えない状態だった、と伝えられています。利用環境によって状況が異なる可能性があるという注記付きの観測であり、公式の復旧宣言ではありません。
利用者が確認しておきたいこと
公式発表が案内しているのは、ポイントや特典の利用状況に心当たりのない変化があればヘルプセンターへ連絡することです。具体的には、次の確認が役立ちます。
ポイントの残高と交換履歴を開き、身に覚えのない増減や交換がないかを確認する
変化を見つけたら、表示された日時・内容・交換先を記録してから、公式のヘルプセンターへ連絡する
停止中の機能については、非公式の案内や検索広告のリンクからログインし直さない。確認はアプリ本体と公式サイトの発表から行う
ポイントは、過去の他社の事案では実際に不正交換の被害が出たこともあります(infoQでポイントが不正交換された事案を報じた記事 )。だからこそ、残高の確認は「念のため」で済ませず、早めに一度見ておく価値があります。逆に、現時点で同社がパスワードの変更などを利用者へ一律に求める発表はしていません。案内がない対応を、公式の指示であるかのように広める情報には注意してください。
IT Postの見方
IT Postでは、今回の重さは「情報が漏れたかどうか」ではなく、「価値を持つデータが実際に操作された」という点にあると考えます。漏えいは情報の持ち出しですが、不正操作は残高や権利そのものを書き換える行為です。対象範囲が確定するまでは、利用者にとっての影響は「自分のポイントは無事か」という一点に集約されます。同社が交換機能を止めたのは、その書き換えをこれ以上進ませないための当然の初動だ、とIT Postでは考えます。
もう一つ、セキュリティインシデント の受け止め方として、9日で別事案という間隔については、騒ぎ立てる前に留保が必要だと考えます。前回の対策範囲が今回の侵入面をカバーしていなかったのか、そもそも無関係の経路なのかは、経路の公表がない現時点では区別できません。ただし、「対策が完了し、基本的なサービスを再開した」という前回の宣言の後に新しい侵入が確認された以上、再発防止の説明責任は前回より重くなります。次回の続報では、原因と前回対策との関係を、少なくとも「関係がある/ない/調査中」のどれかで示すことが、信頼を保つ条件になるはずだ、とIT Postでは考えます。
今後どうなりそうか
焦点は、続報で次の点がどこまで示されるかです。利用者アカウントへの影響の有無、不正操作の具体的な内容と規模、侵入の経路と前回の事案との関係、そして停止中の機能の復旧見通しです。いずれも現時点では時期を含めて公表されていません。
スマートニュースは「調査の進捗に応じて、改めてお知らせいたします」としています。前回の事案では停止の翌日に原因と復旧の続報が出た経緯があり、今回もまずはアカウント影響の調査結果が最初の節目になりそうです。新しい発表があり次第、この記事の内容も含めて続報を確認してください。