セキュリティ VNCビューアーの欠陥CVE-2026-128321は「接続先から接続側を壊す」向き。UltraVNCは修正済み、TightVNC 1.3.10は修正版なし 米CERT/CCは2026年11月13日、TightVNCとUltraVNCのWindows版ビューアーにヒープバッファオーバーフローの欠陥(CVE-2026-128321)があると公表した。悪意のあるVNCサーバーへ接続すると、細工した画面データでビューアーのメモリーが壊れ、終了やコード実行のおそれがある。UltraVNCは版1.8.2.8で修正済みだが、TightVNC 1.3.10は開発元と連絡が取れず修正版がない。対象と対策を公表文で整理する
まず初めに
遠隔操作の事故というと、操作される側が乗っ取られる話ばかりが目立つ。今回は向きが逆だ。助けに来た側、つまり接続する側のパソコンが、接続先の送ってくる画面データで壊れる。鍵をかけた相手ほど安全という常識も、この欠陥の前では当てにならない。サーバー自体が悪意を持つか乗っ取られていれば、正規の手順で接続した利用者がそのまま標的になるからだ。
※個人の感想です
欠陥の中身――幅8192画素の決め打ち
CERT/CCの公表文(VU#644655)によれば、欠陥はTightVNCのWindows版ビューアー1.3.10と、影響を受けるUltraVNCのWindows版ビューアーに存在します。場所は、画面データの圧縮方式の一つである「Tight」のうち、JPEGで圧縮した区画を復元する処理です。
Windows版ビューアーの関数DecompressJpegRect()は、作業用のメモリーを「1行の幅は最大8192画素」という決め打ちで確保します。一方で、画素を変換して書き込む処理は、サーバーが申告した区画の幅をそのまま使い、確保したメモリーに収まるかを十分に確かめていませんでした。このため、サーバーが8192画素より広いJPEGの区画を送ると、確保した範囲の外への書き込みが起きます。CERT/CCの試験では、256バイトの余白を含む確保の場合、幅が8257画素の区画から範囲外の書き込みが始まりました。
サーバーは画面全体の大きさも自分で申告できるため、区画が画面の大きさに収まっているかを確認するだけでは、この書き込みを防げないとされています。
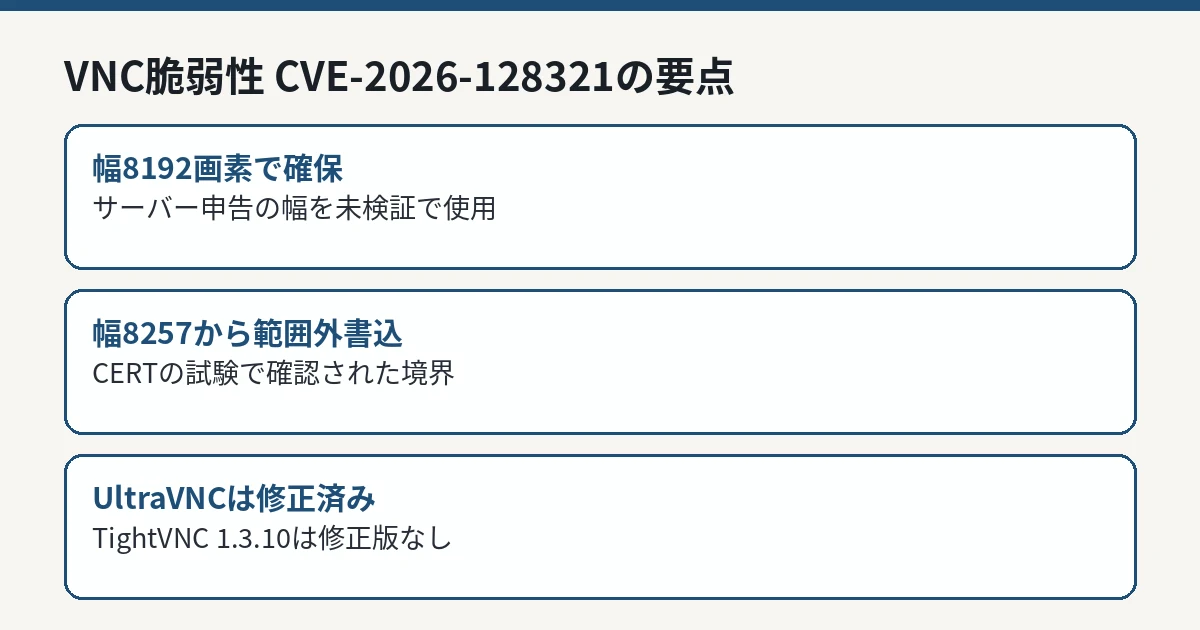
VNC脆弱性 CVE-2026-128321の要点を整理した図解 IT Post編集部 攻撃の向きと、確認された影響の範囲
攻撃の条件は、欠陥のあるビューアーが、攻撃者の管理するVNCサーバーとの接続を確立し、細工した画面更新を処理することです。攻撃者はVNCサーバーを用意するか乗っ取り、そこへ接続してきたビューアーを狙います。
影響について、CERT/CCは、メモリーを壊されたビューアーが終了し、遠隔操作が途切れると説明しています。さらに、ビューアーを動かしている利用者の権限で任意のコードを実行されるおそれがあります。ただし、試験で確認できたのはビューアーを止めるサービス妨害までで、コードの実行は確かめられていない、という線引きが公表文には明記されています。
報道によれば、CERT/CCは接続時の認証や通信の暗号化があっても、悪意のあるサーバーが接続に加わっている限り攻撃は防げないとしています。パスワードで守られたサーバーでも、そのサーバー自体が乗っ取られていれば、正規の手順で接続した利用者が攻撃を受けます。この欠陥はre9rchを名乗る人物がCERT/CCに報告しました。国内では、JPCERTコーディネーションセンターと情報処理推進機構が運営する脆弱性情報サイト「JVN」も同日に注意を呼びかけています。
サーバー側のソフトが狙われる欠陥としては、Apache HTTP Serverの脆弱性を扱った記事 のような事例が続いていますが、本件は接続する側が狙われる点で向きが逆になります。
対応状況――UltraVNCは修正済み、TightVNCは連絡がつかない
UltraVNCについては、開発チームがこの欠陥をすでに修正しています。CERT/CCの公表文に載った開発チームの声明によれば、修正のコミットは9月20日にGitHubへ取り込まれ、作業用メモリーの大きさを実際の区画の幅に合わせて確保し、幅や高さが0以下か範囲外の区画は受け付けないようにしたということです。UltraVNCの公式サイトの更新履歴では、版1.8.2.8のセキュリティ項目に、Tight JPEGの復元処理でのヒープのあふれの修正が記されています。CERT/CCは、1.8.2.8の修正を含む現行の版へ更新するよう求め、例として1.8.3.1を挙げています。公式サイトの案内では、2026年11月15日時点の最新の版は1.8.3.2とされています。
TightVNCについては状況が異なります。CERT/CCは、開発元のGlavSoftと連絡を取れず、版1.3.10のWindows版ビューアーの修正を調整できなかったと公表しています。公表文の製品ごとの欄でも、TightVNCは影響の有無が「Unknown(不明)」のままで、開発元からの声明は寄せられていません。
CERT/CCは、該当するビューアーを、修正が確認された保守中の版か、別の手段に置き換えるよう利用者に求めています。切り替えまでの間は、信頼できるVNCサーバーにだけ接続することが当面の対策とされていますが、信頼していたサーバーが乗っ取られた場合にはこの方法は役に立たないとも付け加えられています。
なお、TightVNCの公式サイトでは、現在の主な版は4.0.2と2.8.90で、1.3.10も安定版として引き続き配布されています。CERT/CCの公表文が対象として挙げたのは1.3.10だけで、2.x系と4.x系については触れていません。自分の使っている版がどれかを確認することが、対策の出発点です。
利用者が確認すべきこと
UltraVNCのビューアーを使っている場合は、版が1.8.2.8より前でないかを確認し、公式サイトから最新の版へ更新すること
TightVNCの版1.3.10のWindows版ビューアーを使っている場合は、修正版が出る見込みが示されていないため、保守されている版や別のビューアーへの切り替えを検討すること
切り替えまでの間は、接続先を自社で管理するサーバーなど、信頼できるものに絞ること。ただし、接続先の乗っ取りまでは防げない点に注意すること
IT Postの見方
IT Postでは、本件で一番重いのは欠陥の技術的な内容よりも、TightVNC側に「直す相手が捕まらない」という状態が公表された点にあると考えます。修正版が出ない欠陥は、利用者にとって「待つ」という選択肢が存在しない欠陥です。置き換えしか答えがない以上、古い版が安定版として配布され続けている現状は、そのままリスクの置き場所になっています。
もう一つは攻撃の向きです。遠隔支援の現場では、接続する側は「助ける側」で、警戒は接続される側に向きがちでした。画面データという、受け取るだけだと思われていた入力が攻撃の入口になる。この前提の転換は、VNCに限らず、相手のデータを描画するあらゆる道具に共通する確認事項です。
今後どうなりそうか
今後の確認点は、第一にTightVNCの開発元から声明や修正版が出るか、第二に2.x系や4.x系の版への影響の有無が公表されるか、第三に悪用事例の報告が出るかです。現時点では、悪用の確認は公表文に示されていません。
新しい公式情報が確認できれば、続報として整理します。