セキュリティ 米CISAの悪用確認リストにCheck PointとUnrealIRCd、連邦機関の対処期限は今日11月16日 米CISAは2026年11月13日、実際に悪用が確認された脆弱性のカタログ(KEV)にCheck Point製品のCVE-2026-123039とUnrealIRCdのCVE-2026-114713を追加した。連邦機関への対処期限は11月16日。Check Pointではrootで動くDynamicCLIのソケット経由でコマンドを実行される欠陥、UnrealIRCdでは一般利用者がサーバー間コマンドを注入できる欠陥で、対象と修正版を公式情報で整理する
まず初めに
KEVへの掲載は「危ないかもしれない」の話ではない。「もう使われている」の話だ。しかも今回は、掲載から対処期限までが3日しかない。週末を挟んで月曜日が期限という、担当者泣かせの短さである。Check Pointの欠陥に至っては、守る側の道具であるはずのファイアウォールや管理サーバーが対象で、しかも入口は「rootで動く常駐プログラムが、誰でも書き込めるソケットで待ち受けていた」という、古典的とすら言える形だ。派手なゼロデイよりも、こういう足元の欠陥の方が、実際に悪用される。数字の派手さではなく、KEVに載ったという事実そのものを見るべき2件だ。
※個人の感想です
KEVカタログへの追加とは
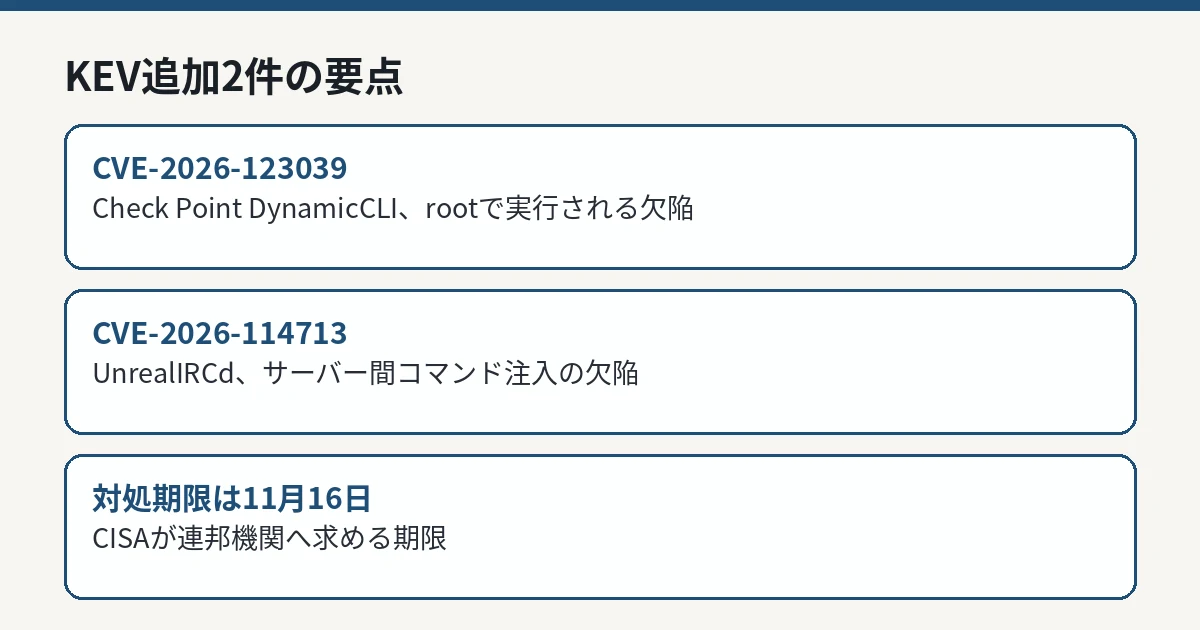
CISAのKEV(Known Exploited Vulnerabilities)カタログは、実際に悪用されていることが確認された脆弱性を集めた一覧です。深刻度スコアの予測ではなく、悪用の証拠に基づいて追加される点が特徴で、米連邦の民間行政機関には、拘束力のある運用指令(BOD 26-04)に基づいて、期限までの対処が求められます。今回の2件はいずれも追加日が2026年11月13日、対処期限が11月16日とされ、あわせてフォレンジック・トリアージ(侵害の有無の切り分け)も必要とされています。ランサムウェアのキャンペーンで使われたかどうかは、どちらも「不明(Unknown)」とされています。
KEV追加2件の要点 IT Post編集部 Check Point CVE-2026-123039――rootで動くソケットの欠陥
CISAの説明によれば、対象はCheck Point Firewall、Multi-Domain Security Management Server、Scalable Platforms、Security Gateway、Security Management Serverです。Gaia OSのDynamicCLIデーモンがroot権限で動作し、接続してくるプロセスを認証しないまま、誰でも書き込み可能なローカルソケットで待ち受けているため、重要なリソースへの権限割り当てが不適切になる欠陥がある、とされています。認証済みのローカル利用者がそのソケットへコマンドを送ると、rootとして実行されます。関連する弱点の分類はCWE-732とCWE-862です。
報道によれば、この欠陥のCVSSスコアは7.8で、修正は11月のJumbo Hotfixで提供されています。対象バージョンごとの修正版は、R82.20 Take 14、R82.10 Take 52、R82 Take 132、R81.20 Take 174以降とされています。Check Pointのサポート文書(sk1000362)が本欠陥の公式アドバイザリです。同社の調査を伝える報道によれば、実際の攻撃では、Mobile Accessポータルの欠陥(いわゆるPHP2Shell)から侵入し、本欠陥でrootへ昇格する連鎖が使われ、悪用は10月30日に始まり、単一の地域の数十台規模の未適用システムで侵害が確認されたとされています。あわせて同社は、直ちに修正を適用できない場合の暫定策として、DynamicCLIの常駐プロセスを停止する手順も案内しています。
「ローカル利用者が必要なら危険度は低いのでは」と読むのは早計です。ファイアウォールや管理サーバー上で一般権限のアカウントを足がかりにrootを奪われると、その機器が守っていたネットワーク全体の信頼が崩れます。管理サーバーが対象に含まれる点も含め、優先度は高く置くべき欠陥です。
UnrealIRCd CVE-2026-114713――一般利用者がサーバーの声を借りる欠陥
UnrealIRCdは、オープンソースのIRC(インターネット・リレー・チャット)サーバーソフトウェアです。CISAの説明によれば、labeled-responseモジュールにおける区切り文字の不適切な無力化の欠陥により、2台以上のサーバーが連携するネットワーク上のどの利用者でも、サーバー間コマンドを注入でき、それがサーバーの権限で実行される、とされています。関連する弱点の分類はCWE-140です。
報道によれば、CVSSスコアは8.6で、影響を受けるのはUnrealIRCd 6.0.0から6.2.7までとされ、修正版6.2.7.1への更新、またはホットパッチの適用が案内されています。プロジェクトのメンテナーによるアドバイザリでは、本欠陥は内部監査で見つかったもので、UnrealIRCdで過去15年で最も重大な問題だと位置づけられています。修正版とホットパッチは11月7日に公開され、その後まもなく悪用の試みが確認されたとされ、KEVへの追加で対処期限は11月16日とされました。IRCは古い技術ですが、コミュニティやゲーム系のネットワークでは今も現役で使われており、運用が個人や小規模なチームに任されている分、更新が遅れやすい領域でもあります。
対象組織がやるべきこと
対象製品を使う組織が取るべき対応は、次のとおりです。
Check Point製品では、利用中のバージョンに対応するJumbo Hotfix以降へ更新する。あわせて、一般権限のアカウントが想定外に存在しないか、管理サーバーへのアクセス経路が適切に制限されているかを確認する
UnrealIRCdでは、6.2.7.1への更新またはホットパッチを適用する。連携しているサーバーの版数もそろっているかを確認する
どちらの製品でも、CISAが求めるフォレンジック・トリアージの観点で、不審なコマンド実行やアカウント作成、設定変更の痕跡がないかをログで確認する
対処期限の11月16日は米連邦機関向けの期限ですが、悪用が確認済みである以上、対象組織は同じ速度感で動くのが安全です
脆弱性への対処の優先順位付けでは、VNCビューアーの欠陥CVE-2026-128321のように、悪用の確認がない段階の欠陥 と、今回のようにKEVへ掲載された欠陥とでは、急ぎ具合が異なります。KEV掲載は「悪用が確認された」という事実の公表であり、深刻度スコアの高低よりも先に動く理由になります。
IT Postの見方
IT Postでは、今回の2件が示しているのは「境界の置き場所」の問題だと考えます。Check Pointの欠陥は、外部からの侵入ではなく、機器の内側にある常駐プログラムとローカルソケットの間の境界がなかったことが原因です。UnrealIRCdの欠陥は、利用者の入力とサーバー間の信頼された命令の境界が曖昧だったことが原因です。どちらも、壁の外側を固める話ではなく、内側の信頼をどう区切るかという話であり、ファイアウォールの内側や連携サーバーの内側を無条件に信用する設計が、実際の悪用に結びついた例だと言えます。
もう1点は、期限の短さです。追加から3日という期限は、それだけ悪用の証拠が具体的で、放置のリスクが高いと当局が判断したことを意味します。週明けの月曜日が期限になる配置は偶然かもしれませんが、対象製品の運用者にとっては、週末のうちに更新計画を立てられたかどうかで結果が変わります。
今後どうなりそうか
焦点は、各ベンダーからの追加情報と、悪用の範囲の公表です。Check Pointについては、悪用が確認された顧客の範囲や、侵入後に何が行われたかが続報の中心になります。UnrealIRCdについては、小規模なコミュニティサーバーでの更新の進み具合が焦点です。CISAのカタログは今後も更新されるため、同種の短い期限の追加が出れば、あわせて整理します。