セキュリティ NTTドコモ、流出は最大29万4,839回線と公表。本人確認書類の番号や一部の口座情報も対象で、見舞金の支払いを検討 NTTドコモは2026年11月6日、第三報と記者会見で、My docomoとドコモオンラインショップへの不正アクセスによる流出が最大29万4,839回線分(個人20万4,157・法人9万682)と公表。対象者全員に本人確認書類の番号が含まれ、一部では口座情報も対象に。攻撃の経緯、ahamo新規受付サイトの予防的停止、見舞金の検討と専用窓口を整理した
まず初めに
携帯電話会社の「手続きの窓口」が、朝起きたら閉まっていた。しかも閉めた理由は、窓口そのものが外からこじ開けられていたからだという。第三報と会見で分かったのは、攻撃が「窓口の鍵を破った」のではなく、複数のシステムが連動する仕組みそのものを悪用し、情報を機械的に検索・取得する形だったことだ。認証の門は正常に機能していたのに、中の連携が裏口になった。守るべき場所の地図が、攻撃の形に追いついていなかった。
※個人の感想です
何が起きたのか
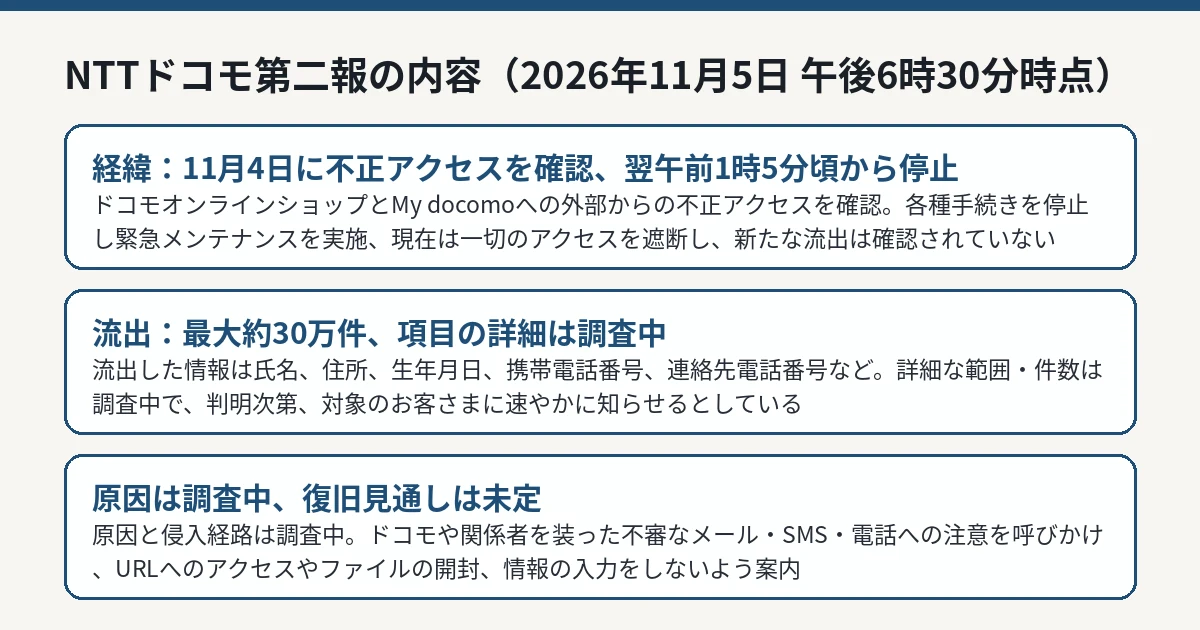
NTTドコモは2026年11月5日、ドコモオンラインショップとMy docomoへの外部からの不正アクセスにより、一部のお客さま情報が流出したことを確認したと発表しました(第二報)。その後、11月6日午後6時時点の第三報で流出した情報の項目が具体化し、同日夜の記者会見で、件数と内訳、攻撃と対応の経緯が説明されました。
会見で示された対象は、解約済みのものを含めて回線数ベースで最大29万4,839回線です。内訳は個人契約が20万4,157回線、法人契約が9万682回線です。第二報の「最大約30万件」は、この内訳が判明したことで置き換わりました。なお、この件数は「回線数」ベースの公表であり、利用者の人数そのものではありません。
通信会社を装う詐欺への注意という点では、フィッシング対策協議会の緊急情報を扱った記事 でも、公式を装うSMSの見分け方を整理しています。今回も同社は、対象者への通知をSMS等で行う一方で、装った連絡への注意を呼びかけています。
NTTドコモのお知らせ(2026年11月5日、第二報)をもとにIT Post編集部が作成した図解です。 IT Post編集部 流出した情報——全員に本人確認書類の番号、一部に口座情報
第三報と会見で示された流出項目は、次のとおりです。対象者全員について、氏名、生年月日・年齢等、住所、連絡先電話番号・メールアドレス等、本人確認書類の番号、携帯電話番号や契約開始年月日等の契約情報、料金プラン・オプション・割引等の契約内容が流出したとされています。
一部の対象者では、これに加えて次も含まれます。
引き落とし口座に関する情報(金融機関名、支店名、口座番号、口座名義等。口座振替を利用している場合)
法定代理人・手続代理人の氏名と連絡先
勤務先・法人の名称、所在地等
子育て応援プログラムに関する情報
一方、クレジットカード番号はマスキング(伏せ字化)していたため流出していないと説明されました。マイナンバーについては、画像も番号も保存していないため対象外です。本人確認書類の番号は、不正利用を防ぐ観点から保存が法的に求められているもので、どの種類の書類の番号が含まれるかは、プライバシーに関わるとして明らかにされませんでした。また、「通信の秘密」に抵触する情報の漏えいはなかったとしています。流出した情報は、暗号化されていない状態だったことも会見で説明されました。
経緯——検知、遮断、一度は再開、そして再停止
会見で示された時系列は次のとおりです。
11月4日午前10時30分頃、監視システムが大量アクセスによる異常な負荷のアラートを検知しました。攻撃は海外のIPアドレスからで、同日午後2時30分に海外からのアクセスを遮断しましたが、不正アクセスは止まりませんでした。
同日午後4時20分からMy docomoを停止し、午後6時10分に特定の攻撃経路を遮断。安全性が確保されたと判断し、午後8時32分にMy docomoをいったん再開しました。
しかし同日午後11時16分に再び不正アクセスの可能性を検知。11月5日午前1時5分にMy docomoを再度停止し、ドコモオンラインショップも停止しました。同日午前2時10分に、顧客情報の流出を確認しました。
攻撃の形について同社は、外部の攻撃者がインターネット経由で接続し、複数のシステムが有機的に連動する仕組みを悪用して、顧客情報を機械的に検索・取得したと説明しています。起点は基本的に「dアカウント」でしたが、2段階認証やパスキーといった認証機能自体は正常に機能していたとしています。副社長は「これまでの診断経路にはない、想定しなかった組み合わせでの攻撃だった」という趣旨の説明をしました。
現在の対応と窓口
ドコモは、確認された攻撃経路と類似の経路を遮断し、外部から顧客情報を取得できない状態にしたとしています。My docomo、ドコモオンラインショップ、ahamo新規受付サイトについてシステム改修を実施しており、サービス再開は、改修による安全性の確認が取れてからとしています。ahamoの新規受付サイトでは不正アクセスは確認されていませんが、予防的措置として11月6日午後6時から停止しています。
対象者への案内は、個人の顧客には11月6日から順次、SMSでお詫びと注意事項を送付しており、今後はダイレクトメールでも案内する予定です。法人の顧客には営業担当者などを通じて知らせるとしています。あわせて、個人・法人を対象としたお見舞金の支払いを検討していますが、対象範囲、条件、金額は未定で、別途案内するとしています。
本件の問い合わせ窓口は特設ダイヤル0120-451-360(午前9時から午後8時)で、ドコモショップとドコモ インフォメーションセンターでは本件に関する問い合わせは受け付けていないと案内されています。窓口を間違えると案内が受けられないため、本件については特設ダイヤルを使ってください。
なお、同日の会見では、11月5日に発生した5G SA(スタンドアローン)サービスの通信障害についても説明があり、発生から約14時間後の11月6日午前1時20分に復旧したこと、原因はサイバー攻撃ではなく機器側の輻輳(混雑)だったことが示されました。この障害は、不正アクセスによる手続き停止とは別の出来事です。通信が復旧したことは、My docomo等の手続き再開を意味しません。
IT Postの見方
IT Postでは、今回の続報で最も重いのは、件数の確定よりも「認証は正常だったのに連携が破られた」という構図だと考えます。個別のシステムの診断では見つからなかった組み合わせが攻撃路になったという説明は、裏を返せば、点検の単位がシステムごとである限り、同じ弱点は他の事業者にも残り得るという話です。想定しなかった、で済むのは会見の場までで、業界全体では「連携の組み合わせを点検する」ことが次の宿題になります。
もう一つは、一度再開した判断です。午後6時10分に経路を遮断し、午後8時32分に再開した後、深夜に再び検知して再停止しています。再開そのものを責めるのは簡単ですが、止め続けることにも利用者の不便という代償があります。問題は再開の是非よりも、再開の判断材料が「アラートが止んだこと」だった点に見えます。静かになったことと、安全になったことは同じではありません。お見舞金の検討や、社長自ら会見で謝罪した対応は速い部類ですが、流出項目に本人確認書類の番号と口座情報が含まれる以上、対象者への案内の速さと具体性が、最終的な評価を決めます。
今後どうなりそうか
今後の確認点は、侵入経路の詳細と再発防止策、システム改修の完了と3サイトの再開時期、お見舞金の対象範囲・条件・金額の確定、対象者への案内の完了時期です。件数は最大値の公表であり、今後の調査で変動する可能性があります。
IT Postでは、新しい公式情報が確認できれば、本記事を更新します。