セキュリティオープンロジに不正アクセス、出荷データが持ち出された。対象は7カ月分の届け先情報、件数は調査中
株式会社オープンロジは2026年11月11日、同社システムへの不正アクセスで、2026年4月8日から11月8日までの出荷データに含まれる届け先の氏名・住所・電話番号などが外部に持ち出されたことを確認したと発表した。件数は調査中で、クレジットカード番号は対象外。委託元の通販事業者にも影響が広がる事案の線引きを整理する
まず初めに
荷物を届ける側の住所録が、まとめて持ち出された。今回狙われたのは通販サイトそのものではなく、その裏側で荷物を預かる物流のプラットフォームだ。買った店の名前ではニュースにならないのに、被害の範囲はその店の客だけでは終わらない。委託元の数だけ発表が増えていくタイプの事故で、自分の荷物が対象かどうかは「どこで買ったか」ではなく「その店がどこに発送を頼んでいたか」で決まる。分かりにくさこそが、この事故の一番厄介なところだ。
※個人の感想です
何が起きたのか
株式会社オープンロジは2026年11月11日、「当社システムへの不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」を公表しました。同社によると、2026年11月8日(日)から11月9日(月)にかけて、外部の第三者による同社システムへの不正アクセスが発生したことを確認し、同社が保有する出荷データの一部が外部に持ち出されました。
ここで注意したいのは言葉の水準です。同社は、情報が持ち出されたことを「確認した」と発表しています。可能性の段階にとどまる発表が多い中で、本件は持ち出し自体は確認済みとされている一方、対象となる情報の範囲と件数については引き続き調査中という位置づけです。つまり「何が起きたか」は固まっているが、「誰の・どれだけの情報か」はまだ固まっていない、という段階の発表です。
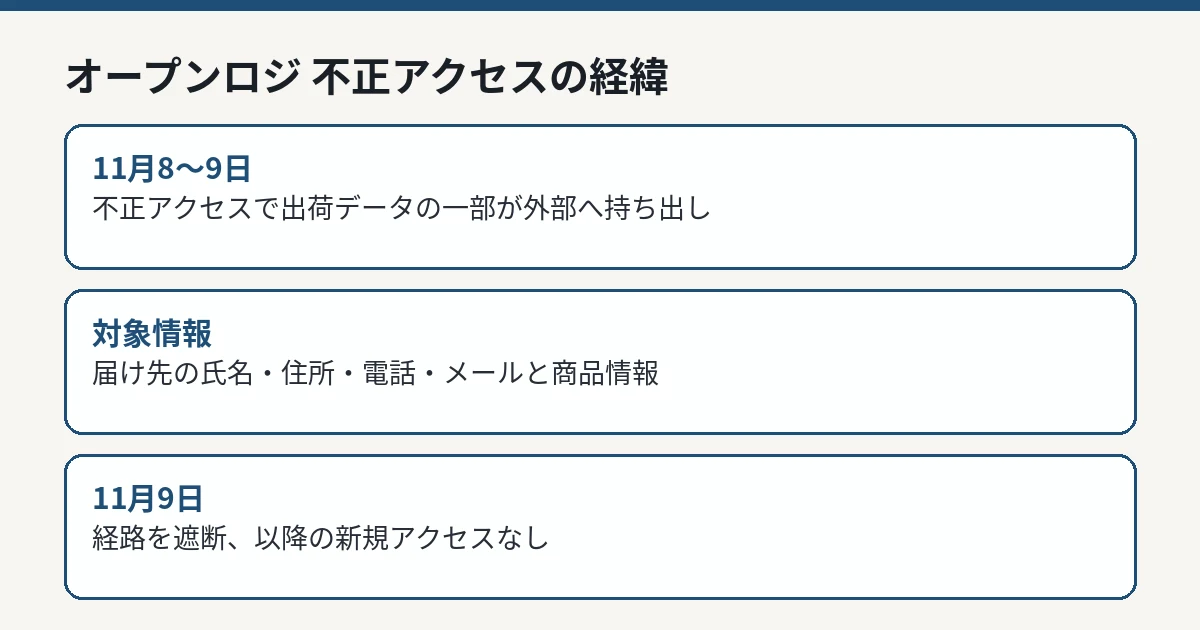 オープンロジ事案の経緯と対象情報を整理した図解 IT Post編集部
持ち出された情報と、含まれない情報
現時点で確認されている漏えいした個人情報には、2026年4月8日から11月8日までに依頼を受けた出荷データに係る、次の届け先の情報が含まれます。
- お届け先の氏名
- お届け先の住所
- お届け先の電話番号
- お届け先のメールアドレス(登録されている場合)
- お届けする商品情報(商品名、数量等)
対象は購入者本人とは限りません。贈り物として別の住所へ届けた場合は、その受取人の情報が含まれることになります。同社はクレジットカード番号を保有していないため、クレジットカード番号は本件による漏えいの対象には含まれていないとしています。
件数が公表されていない点も重要です。同社は対象の範囲と件数について調査を進めているとしており、現時点では「7カ月分の出荷データの一部」という以上の規模感は公式には示されていません。委託元各社が自社分の件数を順次公表する形になるため、全体像は続報を待つ必要があります。
同社の対応
同社は11月9日に、現時点で把握している外部からの不正アクセスの経路を遮断し、以降、新たな不正アクセスは確認されていないとしています。緊急メンテナンスに伴う一部のシステム操作への影響を除き、倉庫での入荷・出荷業務は通常どおり行っているということです。
原因や侵入経路、影響範囲については、外部のセキュリティ専門機関と連携して調査を進めています。また、個人情報保護委員会への報告と警察への相談を「進めてまいります」としています。問い合わせ窓口はメールアドレス cs@openlogi.com で、24時間受け付け、回答は平日の8時30分から17時までの間に順次行うと案内しています。報道関係者向けの窓口は pr@openlogi.com です。
委託元への波及も進んでいます。日本時事新聞の報道や委託元各社の発表によれば、同社に物流を委託する通販事業者が、自社の購入者の情報が含まれる可能性があるとして相次いで開示を行っています。委託元の発表では、対象期間や自社分の件数が個別に示される場合があります。自分が対象かどうかを確認する入口は、まず利用した通販事業者側の発表になります。
委託元側の発表からは、波及の形も見えてきます。Brave groupは、一部のEC物流代行と発送代行を同社へ委託していたとして、2026年11月10日に同社から連絡を受け、認証情報の再設定など必要な対応を実施したと公表しました。同社分の対象は、2026年4月8日から11月8日までに出荷を依頼したデータに含まれる届け先の氏名、住所、電話番号、メールアドレス(登録がある場合)と商品情報で、現時点で不正利用の被害は確認されておらず、個人情報保護委員会へ報告済みとしています。「ちいかわマーケット」などを運営するグレイ・パーカー・サービスは、くじ運営の委託先であるアカツキを通じて11月10日に報告を受けたと公表しました。インソール関連商品などを扱うランナートは、自社分の対象件数を最大1,489件と示しています。プラットフォーム側の発表が「件数調査中」でも、委託元ごとに自社分が切り分けられて公表されていくのが、この種の事故の開示の進み方です。
利用者に求められる注意
同社は、今回漏えいした情報が配送業者などを装った不審なメール、SMS、電話などに悪用される可能性があるとして、次の点を届け先の利用者へ伝えるよう協力を求めています。
- 身に覚えのない配送通知は開かないこと
- 不審なURLにアクセスしないこと
- 個人情報や決済情報の入力を求められても応じないこと
氏名と住所、電話番号に「何を買ったか」までそろっていると、配送を装う連絡は本物らしく作れます。リンクの確認手順については、QRコードやリンクの行き先を確認する手順を整理した記事でも扱っています。荷物の心当たりがある場合でも、通知内のリンクからではなく、利用した通販事業者や配送会社の公式窓口から確認するのが安全です。
IT Postの見方
IT Postでは、本件の本質は「物流プラットフォームの事故は、被害の名簿が分散する」点にあると考えます。事故の発生場所は1社でも、対象者の確定は委託元ごとに進み、利用者は自分の買い物先すべての発表を追わなければ全体像が見えない。プラットフォーム側が件数を出せない間は、なおさらです。
もう一つは、持ち出しが「確認」された事案である点です。可能性の発表と違い、届け先情報が実際に外へ出たことは確定している。住所と電話番号と購入品目という組み合わせは、カード番号がなくてもフィッシングの材料としては十分に揃っています。「カードは対象外だから安心」と読む発表ではありません。
今後どうなりそうか
今後の確認点は、第一に同社が対象の範囲と件数をいつ公表するか、第二に委託元各社の個別開示がどこまで広がるか、第三に侵入経路と原因の調査結果です。新たな事実が判明した場合、同社はウェブサイトなどを通じて知らせるとしています。
新しい公式情報が確認できれば、続報として整理します。