セキュリティスノーピーク、不正アクセス4件で最大52,869件のおそれ 不正ログイン最大445件と買取の口座情報流出の可能性
スノーピークが2026年11月13日、リユース買取24,948人、イベント予約5,923人、コミュニティアプリ21,553人の情報流出の可能性と、公式ストア・会員アプリへの不正ログイン最大445件を公表。合計52,869件は重複を含む可能性のある合算で、確定した漏えい人数ではない。
まず初めに
アウトドア用品を使ったことがある人なら、名前くらいは聞いたことがある会社である。キャンプ場でテントを眺めている分には平和だが、裏側のオンラインサービスは一度に四つも穴が開いた。しかも、壊れ方が全部同じではない。脆弱性を突かれたサービスが三つ、外部で手に入れたとみられるIDとパスワードで入られたアカウントが最大445件。数字の大きさに目を奪われると、この違いを見落とす。まず見るべきは合計ではなく、どのサービスで、何が、どこまで見られた可能性があるのかという分解である。
※個人の感想です
何が起きたか
スノーピークの公式発表によると、確認された事案は四つです。同社は、影響を受けた可能性のある利用者には個別に連絡するとしています。調査は継続中で、対象人数や影響範囲は今後の調査で変わる可能性があります。
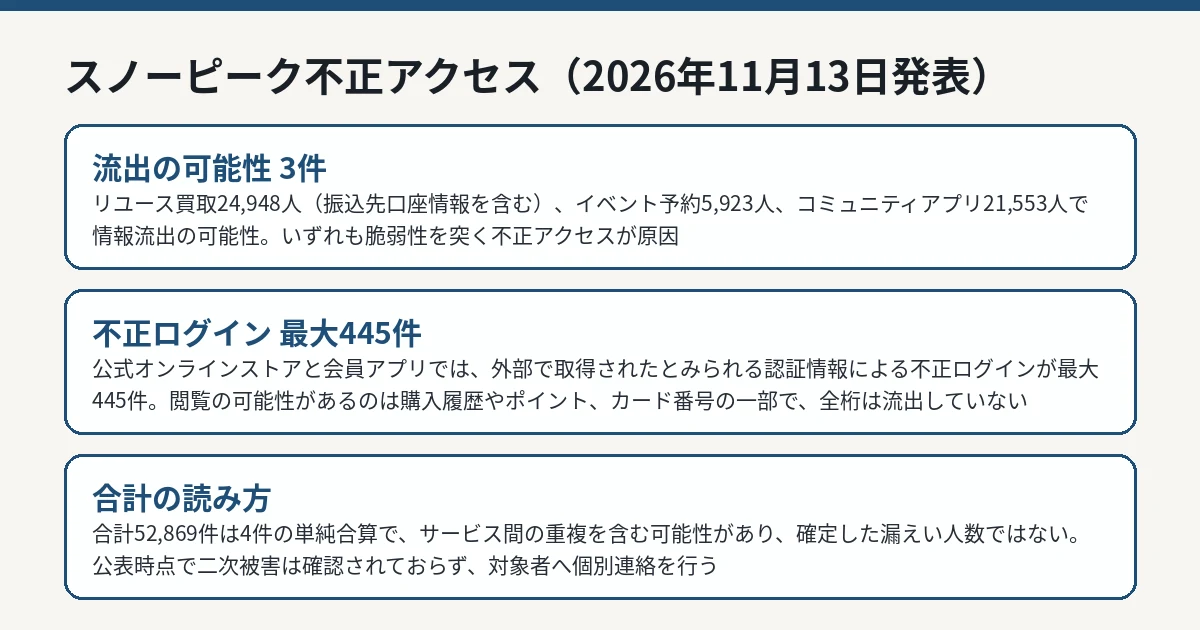 スノーピークの不正アクセス4件と合計の読み方を整理した図解 IT Post編集部
1. リユース買取サービスは24,948人、振込先口座情報を含みます
リユース買取サービスでは、2026年11月9日に第三者による不正アクセスが行われ、お客様情報の一部が流出した可能性があることを11月12日に確認したとしています。原因は当該サービスの脆弱性に起因するもので、利用者自身の管理に起因するものではないと説明しています。対象は現時点で24,948人です。
流出した可能性がある情報には、会員番号、氏名、フリガナ、生年月日、年齢、性別、職業、メールアドレス、電話番号、住所、顧客番号、本人確認の実施状況、注文情報、振込先口座情報(銀行名、支店名、口座種別、口座番号、口座名義)が含まれます。
一方で、口座の暗証番号とインターネットバンキングのログイン情報は同社では保持しておらず、含まれていません。パスワードとクレジットカード番号も含まれていないとしています。
2. イベント予約システムは5,923人、同伴者の情報も含みます
イベント予約システムでは、10月30日と11月8日から9日にかけて不正アクセスが行われ、お客様情報の一部が流出したことを11月11日に確認したとしています。こちらも当該システムの脆弱性に起因すると説明しています。現時点で5,923人分の情報が流出した可能性があるとしています。
対象には、申込者の氏名、フリガナ、メールアドレス、電話番号、住所、生年月日、性別、顧客番号に加え、同伴者の氏名、年齢、性別、イベント申込内容(イベント名、日時、宿泊先、金額、車種、備考など)が含まれます。現時点でクレジットカード情報とパスワードが流出した事実は確認されていないとしています。
3. コミュニティアプリは21,553人、連絡先は含まれていません
コミュニティアプリでは、10月30日と11月8日から9日にかけて不正アクセスが行われ、お客様情報の一部が流出したことを11月10日に確認したとしています。こちらも当該アプリの脆弱性に起因すると説明しています。対象は21,553人です。
流出した可能性がある情報は、会員番号、表示名(ニックネームで、氏名を登録している場合は氏名)、自己紹介文、カバー画像です。住所、電話番号、メールアドレス、パスワード、クレジットカード情報は含まれていないとしています。三つの流出のおそれの中では、含まれる項目の性質が大きく異なります。
4. 公式ストアと会員アプリは、不正ログインが最大445件です
公式オンラインストアと公式会員アプリについては、仕組みが異なります。11月9日に不審なアクセスを検知して調査した結果、第三者が外部で取得したとみられる認証情報(ID・パスワード)を使い、一部アカウントへ不正にログインしていたことを確認したとしています。不正ログインが確認された期間は10月29日から30日と11月9日で、現時点で最大445件です。
閲覧された可能性があるのは、氏名、住所、電話番号、メールアドレス、生年月日、購入履歴、保有ポイント、お支払い方法(カードの種類と番号の一部)、お届け先などの登録情報です。クレジットカード番号の全桁は表示されないため流出しておらず、表示されるカードの種類と番号の一部(先頭6桁と末尾2桁)が閲覧された可能性があるとしています。また、同社のシステムからパスワードが流出した事実はないとしています。
同社の対応と、現時点で確認されていないこと
同社は、リユース買取サービス、イベント予約システム、コミュニティアプリ、公式オンラインストアを一時的に停止しました。その後、セキュリティ強化対策を講じたとして、公式オンラインストアは11月13日中に再開し、停止中のほかのサービスは同様の対策を講じた後に順次再開する予定だとしています。該当サービスのセキュリティ強化と監視体制の強化を順次実施し、個人情報保護委員会をはじめとする関係機関への報告を進めているとしています。
ログイン時の認証も強化したとして、利用者に理解と協力を求めています。現時点では、本件に起因する二次被害は確認されていないとしています。ただし、これは公表時点の確認結果であり、調査自体は継続中です。
対象かもしれない人が確認したいこと
対象範囲はサービスごとに異なるため、まず自分がどのサービスを使ったことがあるかを確認してください。そのうえで、次の点を落ち着いて確認できます。
第一に、スノーピークからの個別連絡と公式サイトの続報を確認してください。対象者への個別連絡が案内されています。
第二に、リユース買取サービスを使ったことがある人は、振込先に登録した口座の入出金明細に心当たりのない動きがないかを確認してください。暗証番号やインターネットバンキングのログイン情報は同社に預けていた情報には含まれていないため、その点は公式発表の線引きどおりに受け止めてください。
第三に、公式ストアや会員アプリを使っている人は、購入履歴、保有ポイント、お届け先、登録情報に心当たりのない変更がないかを確認してください。パスワードについては、ほかのサービスで使っているパスワードの使い回しを避け、推測されやすいものを使わないよう、同社も呼びかけています。
第四に、スノーピークや金融機関を装ったメール、SMS、電話、郵便物に注意してください。同社は、メールやSMSなどでパスワード、クレジットカード番号、銀行口座の暗証番号やログインパスワードを尋ねることはないと明記しています。そのような情報を求める連絡には応じず、添付ファイルや記載されたURLは開かないでください。不明な点は、公式発表に記載された問い合わせ先で確認できます。
IT Postの見方
事実として先に固定すべきなのは、四件は同じ「不正アクセス」という言葉でまとめられているものの、中身が二種類あることです。前半の三件はサービス側の脆弱性が原因で、後半の一件は外部で手に入れた認証情報による不正ログインです。対策も責任の置き場も本来は別物で、ひとまとめに謝って終わる話ではありません。
そのうえで言えば、52,869という合計数字は便利なようでいて一番雑な読み方を誘います。IT Postでは、今回の本質は合計の大きさではなく、買取サービスの振込先口座情報まで含む流出のおそれと、認証情報の使い回しが刺さる不正ログインが、同じ週に同じ会社で重なったことにあると考えます。テントの縫い目にはうるさい会社なのだから、サービス間の継ぎ目にも同じくらい うるさくあってほしかったところです。再開の速さよりも、脆弱性が三つのサービスにどう分布していたのかという説明の方が、利用者が次に預けるかどうかを判断する材料になります。
今後どうなりそうか
今後は、調査の進展に応じて対象人数と影響範囲が更新される可能性があります。同社は、お知らせすべき事実が判明した場合はホームページで速やかに報告するとしています。停止中のリユース買取サービス、イベント予約システム、コミュニティアプリについては、セキュリティ強化対策を講じた後の順次再開が案内されており、再開時期と合わせて、脆弱性の内容や再発防止策の具体的な説明が出るかどうかが注目点です。
また、不正ログインについては、同社システムからのパスワード流出はないとされているため、焦点は外部で取得された認証情報がどこまで使われたかの確認に移ります。利用者側では、個別連絡と続報を確認しながら、対象サービスの登録情報と口座明細の確認を続けることが現実的な対応です。