セキュリティ 京成スカイライナー予約に不正アクセス、最大約337万件が取得された可能性。予約は全面停止、駅窓口は継続 京成電鉄は2026年11月13日、スカイライナー座席予約システムへの不正アクセスで、チケットレスサービスの利用者情報が最大約337万件取得された可能性があると発表した。対象項目、パスワードの扱い、予約停止と駅窓口での発売継続、問い合わせ窓口を公式発表で整理した
まず初めに
成田空港と都心を結ぶ顔、という看板を背負った予約システムが、深夜にこっそり開けられた。最大約337万件という数字の大きさもさることながら、困るのは「予約ができない」という日常の足止めのほうだ。空港へ向かう予定がある人にとって、再開時期の見えない停止ほど厄介なものはない。駅窓口と券売機が生きているのがせめてもの救いで、結局こういう時に頼れるのは、窓口に並ぶという一番古い方法だったりする。
※個人の感想です
何が起きたのか
京成電鉄株式会社は2026年11月13日、「【お詫び】スカイライナー座席予約システムへの不正アクセスについて」と題する発表を公表しました。同社によると、2026年11月11日(水)の深夜に、スカイライナー座席予約システムにおいて第三者による不正なアクセスが行われる事象が発生しました。
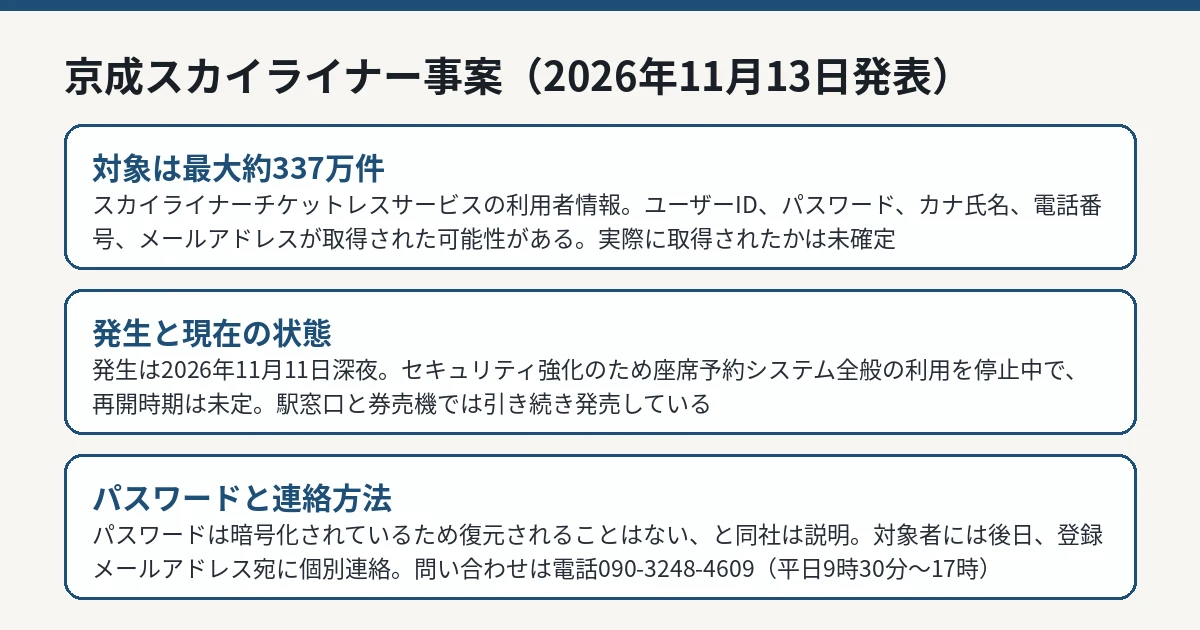
この不正アクセスにより、スカイライナーチケットレスサービスのお客様情報が取得された可能性があります。対象の項目は、ユーザーID、パスワード、カナ氏名、電話番号、メールアドレスの5項目です。件数は最大約337万件とされています。あくまで「取得された可能性」の段階であり、実際に情報が外部へ持ち出されたかどうかは、発表文では確定していません。
パスワードについては、暗号化されているため第三者によって復元されることはない、と同社は説明しています。これは同社の説明として受け取るべきもので、IT Postが独自に安全性を保証するものではありません。同じパスワードを他のサービスでも使い回している場合は、念のため変更しておくことが無難です。
京成スカイライナー事案の対象範囲と対応を整理した図解 IT Post編集部 予約はどうなっているか
同社は現在、セキュリティ強化のためスカイライナー座席予約システム全般の利用を停止しています。再開の時期は発表文に明記されておらず、「利用再開までしばらくお待ちください」と案内するにとどまっています。
一方で、駅窓口と券売機ではスカイライナー券を引き続き発売しています。チケットレスサービスで予約・購入していた人が当面取るべき行動は、駅窓口か券売機で切符を買い直すことです。購入済みチケットの扱いや払い戻しの詳細は発表文には書かれておらず、対象のお客様には後日、登録されているメールアドレス宛に個別に連絡するとしています。
問い合わせ窓口は電話090-3248-4609で、受付時間は平日9時30分から17時までです。発表直後の対応として、11月13日(金)は21時まで、11月14日(土)と15日(日)は10時から15時まで受け付けると案内されています。
利用者が気をつけること
今回の対象にはメールアドレスと電話番号が含まれます。京成電鉄やスカイライナーを名乗る「お詫び」メールやSMSが届いても、本文中のリンクからログインしたり、パスワードを入力したりしないでください。公式の案内は同社の公式サイトで確認するのが確実です。リンクの真偽を見分ける基本は、フィッシングの見分け方を解説したガイド でも整理しています。
また、チケットレスサービスのパスワードと同じものを他のサービスで使っている場合は、そのサービス側のパスワードも変更してください。今回の発表は「可能性」の公表であり、現時点で二次被害の発生は発表文に記載されていません。不審な連絡があっても慌てず、まずは公式発表と照らし合わせることが大切です。
対象かどうかを確認するには
現時点で、利用者自身が対象かどうかをその場で照会できる仕組みは、発表文には案内されていません。同社は、対象のお客様には後日、登録されているメールアドレス宛に個別に連絡するとしています。したがって当面は、登録メールアドレスに届く案内と、公式サイトの続報を確認することが、対象確認の手段になります。
その際、注意すべきなのは連絡を装った便乗詐欺です。個別連絡が「後日」と予告されている期間は、偽の案内メールが出回りやすい時期でもあります。メールが届いても、本文のリンクから開いた画面でパスワードやカード情報を入力しないでください。確認は、ブックマークや検索から公式サイトへ入り直して行うのが安全です。電話番号が対象に含まれるため、電話やSMSでの不審な連絡にも同様の注意が要ります。
スカイライナーの利用予定がある人は、予約システムの再開を待つかどうかではなく、駅窓口と券売機での購入に切り替える前提で予定を組むのが現実的です。再開時期が示されていない以上、直前の復旧を当てにした計画は立てないほうが無難です。購入済みのチケットレスチケットの扱いについては発表文に記載がないため、問い合わせ窓口(電話090-3248-4609)で確認してください。
IT Postの見方
IT Postでは、今回の事案で評価すべきは公表の速さだと考えます。発生は11月11日深夜、公表は11月13日。原因も侵入経路もまだ分からない段階で、最大件数と対象項目、予約停止という利用者への影響まで含めて出した。分からないことを分からないまま出すのは、広報としては一番やりたくない形のはずで、それでも利用者の予定は待ってくれない。その判断は正しい。
一方で、物足りなさも残る。337万件という規模に対して、発表文は1枚に収まる分量しかなく、侵入の手口、気づいた経緯、再開の条件は一切書かれていない。続報で埋まるはずの空白だが、埋まるまでは「窓口で買えるから大丈夫」という現場の踏ん張りに、情報開示の側が助けられている構図だ。再開の案内とセットで、原因と再発防止までをきちんと出すかどうか。そこまでやって初めて、止めた判断への信頼が戻る。
今後どうなりそうか
今後は、対象者への個別連絡の開始、侵入原因と経路の調査結果、予約システムの再開時期の案内が焦点になります。再開にはセキュリティ強化の完了が前提になるため、停止が長引く可能性もあります。続報が出た場合は、この記事ではなく既存の正本として扱うのではなく、新しい公式発表の内容に応じて続報として追記・更新していきます。利用者は、個別連絡のメールと公式サイトの案内を定期的に確認してください。なお、本記事の内容は2026年11月13日の公式発表に基づくもので、それ以降の新しい発表があれば内容が変わる可能性があります。