セキュリティ マルエツ・カスミの買い物アプリ「Scan&Go ignica」に不正アクセス、64,003アカウントの氏名とメールに流出のおそれ ユナイテッド・スーパーマーケット・ホールディングスは2026年11月12日、買い物アプリ「Scan&Go ignica」のシステムへの不正アクセスで、64,003アカウント分の氏名とメールアドレスが流出した可能性があると発表した。実際に取得された事実は確認されておらず、カード情報や住所は対象ファイルに含まれていないという線引きを整理する
まず初めに
レジに並ばずに済む、というのは買い物のストレスを確実に1つ減らす発明だ。自分のスマホでバーコードを読みながらカゴに入れていく方式は、慣れるともう普通のレジに戻れない。ところが、その「自分のスマホで会計まで済ませる」仕組みの裏側には、当然ながら登録した氏名とメールアドレスが眠っている。今回開けられた可能性があるのは、その登録情報のファイルだ。幸い、中身は氏名とメールアドレスだけで、財布の中身に直結する情報は入っていなかった。とはいえ、氏名とメールアドレスの組み合わせは、なりすましメールの宛名としては十分に使えてしまう。派手な情報が漏れなかったから無事、という話にはならないのが、この手の発表の厄介なところだ。
※個人の感想です
何が起きたのか
ユナイテッド・スーパーマーケット・ホールディングス株式会社は2026年11月12日、「不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」を公表しました。同社によれば、スマートフォン向け買い物アプリ「Scan&Go ignica」のシステムに対する第三者からの不正アクセスが確認され、調査の結果、不正アクセスを受けたシステム内に、一部のお客さまの個人情報を含むファイルが存在していたことが確認されたということです。
同社は、対象となる個人情報が実際に外部へ取得・流出した事実は現時点では確認されていないとしています。一方で、その可能性を否定できないことから、個人情報流出の可能性がある事案として対応を進め、対象となるお客さまへの連絡をはじめ、必要な対応を進めていると説明しています。つまり今回は「流出が確定した」発表ではなく、「ファイルが置かれた場所まで踏み込まれた」発表です。この線引きは、受け取る側の行動を決めるうえで重要です。
日本経済新聞の報道によれば、同社が不正アクセスを確認したのは2026年10月14日で、その後、情報漏えいの有無などを調査していたものの、漏えいの可能性を否定できず公表に至ったとされています。また同報道では、確認後にアクセス元の遮断や監視の強化を行い、アプリのサービス自体は現在も通常どおり提供されていると伝えられています。公表まで約1か月を要した形ですが、これは「漏れたかどうか分からない期間」が長く続いたことの裏返しでもあります。
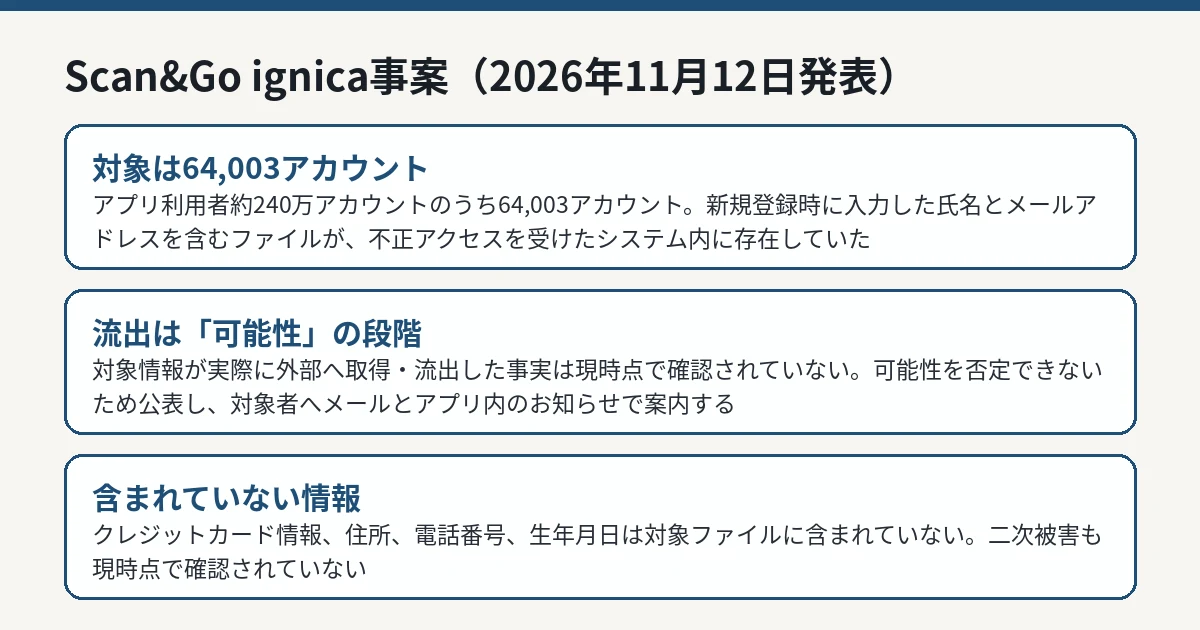
Scan&Go ignica事案の対象範囲と線引きを整理した図解 IT Post編集部 流出した可能性がある情報と、含まれていない情報
今回、流出した可能性があるのは、Scan&Go ignica の新規登録時に利用者が入力した氏名とメールアドレスです。対象は、アプリ利用者約240万アカウントのうち64,003アカウントとされています。全体の約2.7%に当たる数字で、「アプリを使った全員が対象」という発表ではありません。
一方、クレジットカード情報、住所、電話番号、生年月日は、今回対象となったファイルには含まれていないと同社は明示しています。決済情報や住所が含まれていない点は、被害の広がり方を考えるうえで大きな違いです。氏名とメールアドレスだけでは、直接金銭を動かすことはできません。
ただし、氏名とメールアドレスの組み合わせは、実在の利用者へ向けた、なりすましメールの材料にはなります。同社も発表の中で、当社または関係会社を装った不審なメールへの注意を呼びかけています。同社がメールや電話でパスワード、認証コード、クレジットカード番号の入力や回答をお願いすることはない、とも明記されています。心当たりのないメールに記載されたリンクや添付ファイルを開かないことが、現時点で利用者に求められる基本動作です。
対象かどうかを確認する方法
今回の事案は、Scan&Go ignica を利用しているすべての利用者が対象になるものではありません。該当する利用者には、メールでの案内と、Scan&Go ignica アプリへログインした際のお知らせ掲載で案内するとされています。アプリ上で対象かどうか確認できない場合や不明な点がある場合は、ignica アプリコールセンター(0120-065-723、受付時間9時〜21時、年中無休)へ問い合わせるよう案内されています。電話での確認には一定の手続きが必要で、確認と回答までに時間がかかる場合があるともされています。
同社によれば、現時点で本件に起因すると考えられる不正利用や二次被害の発生は確認されていません。対応としては、不正アクセスを確認した後に被害の拡大と再度の不正アクセスを防ぐ措置を実施し、関係各所と連携して原因と影響範囲の調査を続け、セキュリティ対策の強化と再発防止に取り組むとしています。
メールアドレスの流出事案は、この秋だけでも枚挙にいとまがありません。たとえば読売巨人軍の会員サービスでは、メールアドレス807,030件の流出が確定したことが公表されています(CLUB GIANTSの事案 )。今回のU.S.M.Hの件は「流出の可能性」の段階で、確定した事案とは深刻さの段階が異なります。ただし、どちらの場合でも利用者側の備えは同じで、不審なメールのリンクを開かないこと、公式アプリや公式サイトから自分でアクセスし直すことです。
IT Postの見方
IT Postでは、今回の発表は「中身の軽さ」と「入口の重さ」が食い違った事案だと考えます。漏れた可能性があるのは氏名とメールアドレスだけで、決済情報も住所も含まれていない。その意味では、利用者が今すぐ金銭被害に遭う筋の話ではありません。一方で、不正アクセスを受けたシステムの中に、個人情報を含むファイルが「存在していた」という事実は重い。実際に持ち出された証拠がないから公表が遅れたのではなく、持ち出された可能性を否定できないから公表した、という今回の判断自体は妥当です。問題は、そのファイルがなぜ、そのシステムの、その場所に置かれていたのか、という保管の設計のほうです。氏名とメールアドレスは「軽い情報」の代表のように扱われがちですが、2つがそろえば、実名入りのフィッシング メールが量産できる立派な攻撃材料になります。軽い情報だから雑に置いてよい、という理屈はもう通用しません。マルエツやカスミのような日常の買い物の入口で起きただけに、なおさらです。
今後どうなりそうか
同社は原因と影響範囲の調査を続けており、続報が出るかどうかは調査の結果次第です。利用者はまず、自分が対象かどうかをメールとアプリ内のお知らせで確認し、U.S.M.Hや関係会社を名乗るメールが届いても、本文中のリンクからパスワード等を入力しないことが重要です。対象の通知メール自体を装ったメールが出回る可能性もゼロではないため、確認はメール内のリンクではなく、アプリを自分で開いて行うのが安全です。本誌では、対象範囲や流出の有無について新しい公表があった場合に続報として扱います。