セキュリティ NotionのAIチャット記録が委託先Fireworksの侵害で対象に。対象は全ワークスペースの1%未満、連絡がなければ対応不要 Notionは2026年11月9日、AI基盤の委託先Fireworks AIのセキュリティ事案で、Insights機能に使われたNotion AIのチャット記録が影響を受けたと公表した。対象は全ワークスペースの1%未満で、該当顧客には連絡済み。連絡がなければ現時点で対応は不要としている。時系列と対象データの線引き、認証情報の切り替えの呼びかけを公式アドバイザリで整理する
まず初めに
壊れたのはNotionの金庫ではない。預け先の倉庫だ。しかも預けていたのは、利用者がAIに打ち込んだ会話そのものである。AIチャットは、検索窓よりも本音が出る。社内の事情も、うっかり貼った鍵も、整える前の文章も、全部入りやすい。その記録が「分析のため」に委託先へ渡り、委託先で侵害に遭った。Notion自身のシステムは侵害されていない、という説明は正確だが、利用者から見れば、自分の言葉が外へ出た場所が自社か委託先かは、二の次の話だ。預ける側の線引きが問われる一件だと思う。
※個人の感想です
何が起きたのか――アドバイザリの時系列
Notionのアドバイザリ(初出は2026年11月9日)によれば、経緯は次のとおりです。
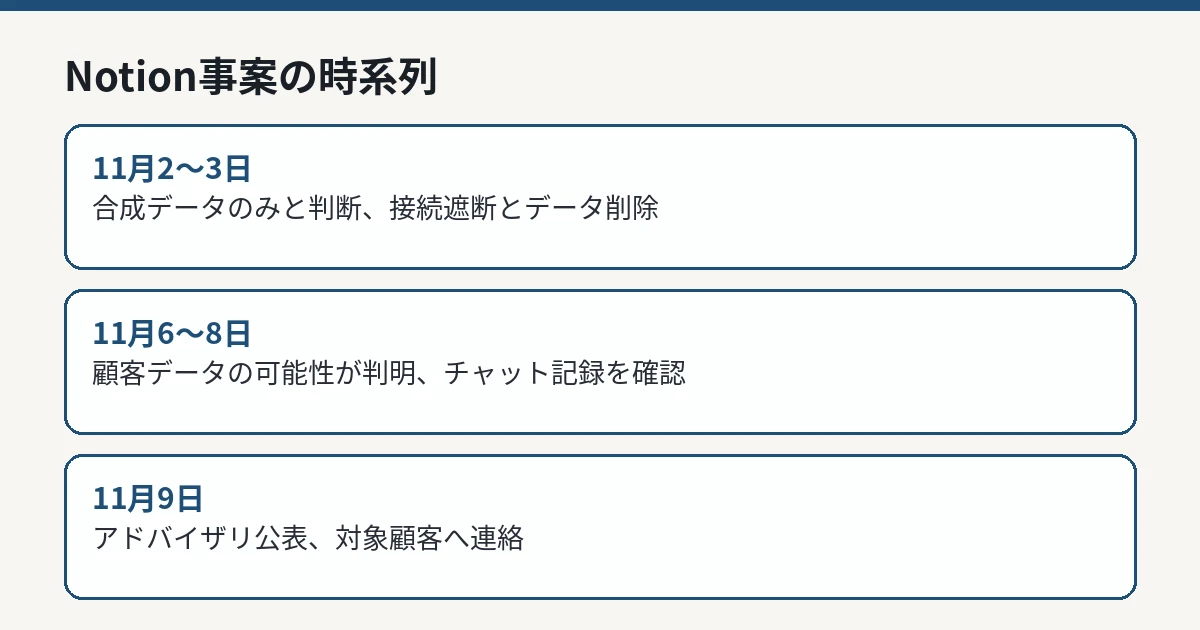
11月2日の夜、Fireworks AIから、悪意のある第三者が一部のデータへアクセスしたとの連絡がありました。Notionが調べたところ、そのデータセットに含まれていたのはNotion AIの合成テストデータであり、顧客データは含まれていませんでした。それでも同社は慎重を期して、11月3日の朝までにFireworksとのシステム接続を切り、同社のシステム内にあった全データを削除し、通信を止めました。
ところが11月6日、Fireworksから、顧客データへアクセスされた可能性があるとの新たな連絡がありました。Notionは直ちに社内調査を再開し、11月8日にFireworksが新たなデータセットを確認しました。その中身を分析した結果、Insights機能のために使われたNotion AIのチャット記録が含まれていることが分かりました。
Notion事案の時系列 IT Post編集部 Fireworks AI側の侵害そのものについては、Fireworks AIが11月9日に公表した続報で、請求情報や一部顧客のデータセット、未完成のモデル重みへのアクセスが判明した経緯 を既に整理しています。本記事は、その影響がNotionの利用者にどう及んだかという側面を扱います。
対象となったデータと、対象外のもの
対象となったのは、Insights機能のために使われたNotion AIのチャット記録です。Insightsは、管理者が自社のワークスペースでNotion AIがどう使われているかを把握するための機能で、Notionはその分類作業をFireworksへ委託していました。あわせて同社は、オープンウェイトモデルを製品内で提供するための推論事業者としてもFireworksを使っていました。
同社の説明では、対象となったワークスペースの大多数について、チャット記録は「帰属を示す情報がない(unattributable)」状態でした。つまり、誰が書いたか、どのワークスペースのものかを示すラベルが付いておらず、記録にはツール呼び出しの結果も含まれていません。チャット記録そのものの中身を超えて、記録をワークスペースや利用者、企業へ結びつける情報はない、としています。
また、他のNotionの機能は影響を受けておらず、同社は監視を続けています。ページやデータベースなどの通常のNotionのデータが本件の対象になったとは公表されていません。
「ゼロ保持」の約束をめぐる報道
本件で注目されているのが、データの保持をめぐる約束です。BleepingComputerの報道を引く複数の二次報道によれば、Notionのヘルプセンターの説明では、FireworksはNotionの利用について「ゼロデータ保持 (データを保持しない)」の契約上の約束をしていたにもかかわらず、調査の過程で、Notionが使っていたエンドポイントからデータが保持されていたことが分かった、とされています。また、影響を受けたメッセージの中から見つかったNotionのAPIキーについて、Notionが11月11日に無効化したとも報じられています。
これらの点は、Notionのセキュリティアドバイザリ本文には記載がありません。そのため本記事では、報道に基づく情報として区別して扱います。事実関係の確定は、両社の今後の公表を待つ必要があります。ただし、保持しない約束と実際の保持の食い違いが報じられている点自体が、AIの委託先管理を考えるうえで重い論点であることは確かです。用語としてのゼロデータ保持 は、推論事業者を選ぶ際の代表的な確認項目ですが、約束の文面と実装の実態が一致しているかをどう確かめるかは、別の問題として残ります。
利用者が確認すべきこと
Notionの案内に沿うと、利用者の対応は次のように分かれます。
Notionから連絡を受けていない場合: 自分のワークスペースは対象と特定されておらず、現時点で対応は不要です。調査は継続中で、対象と判断されれば同社から直接連絡が行きます
連絡を受けた場合: メールで案内される手順で、影響を受けたデータをワークスペース内で確認できます。同社はそのデータを漏洩したものとして扱うよう求めています
対象期間中に、Notion AIへパスワードやAPIキー、その他の認証情報を貼り付けていた場合: それらを切り替える(ローテーションする)ことが推奨されています。これは連絡の有無にかかわらず、思い当たる場合は先に済ませておく方が安全です
AIチャットへ認証情報を貼る行為は、今回のような委託先経由の事案で、最も直接的な被害に結びつきます。チャットは「使い捨ての下書き置き場」に見えますが、実際には保存され、分析のために外部へ渡ることがある、という前提で使う必要があります。
IT Postの見方
IT Postでは、本件の本質は「AIの委託連鎖で、約束と実装の距離が測られた」点にあると考えます。Notionは初動で接続を切り、データを消し、対象者へ連絡し、確認手段まで用意しました。対応の速さ自体は評価できます。一方で、分析のために会話記録を外部へ渡す設計と、保持しないはずのデータが保持されていたという報道が示すのは、委託の各段で「何を渡し、何が残るか」の確認が、契約書の文面だけでは完結しないということです。
利用者側の教訓は単純です。AIチャットに貼ったものは、相手の会社のサーバーに残り、さらにその先の事業者へ渡ることがある。便利さの対価として、その前提を運用に組み込むかどうかが問われています。
今後どうなりそうか
Notionは、調査は継続中であり、新しいことが分かればアドバイザリを更新するとしています。今後の焦点は、対象ワークスペースの確定状況、保持されていたデータの範囲、そして再発防止として同社が掲げる「データ保護の基準の引き上げ」が具体的に何を指すのかです。Fireworks側の調査結果とあわせ、続報が出れば本記事を更新します。