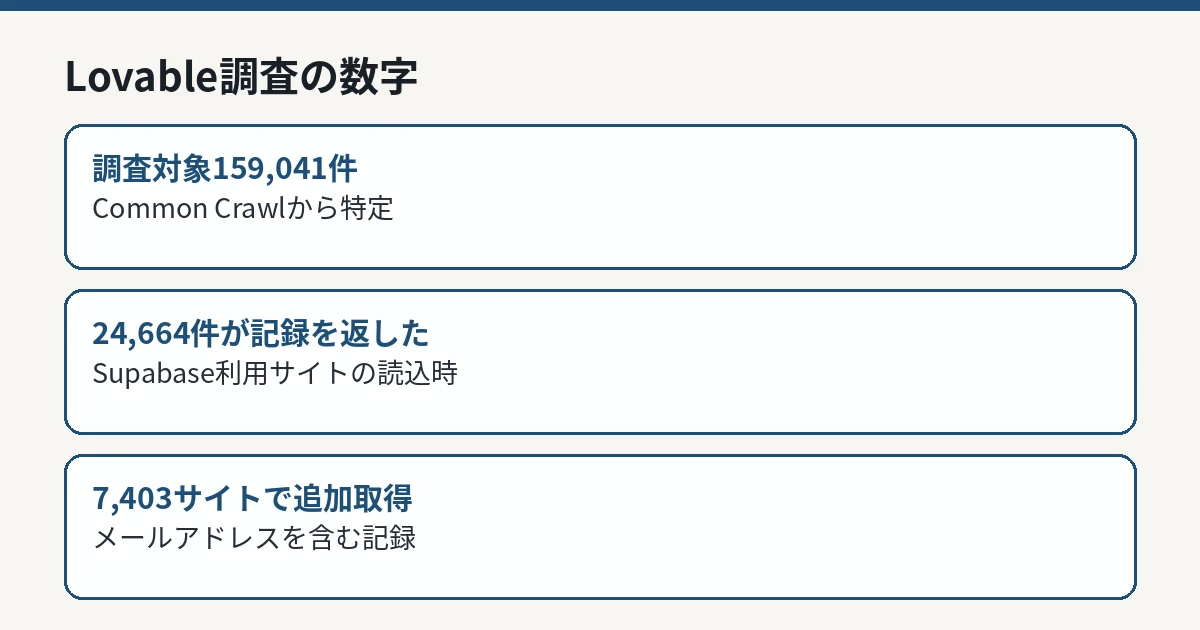
セキュリティ AIで作ったアプリ、玄関が開けっ放しだった。Lovable製15万件調査でパスポート情報まで丸見えの事例 ドイツのセキュリティ企業Crissy Fieldは、AIアプリ作成サービスLovableで作られた159,041件のプロジェクトを調べ、データベースの設定不備で個人情報がログインなしに読める事例を多数確認したと公表した。Supabase利用サイトのうち24,664件が読み込み時に記録を返し、追加の読み取りで7,403サイトからメールアドレスを含む記録が得られた。パスポート番号を含む1,000件超の身分証記録や20万件超のチャットも含まれ、調査側の留保と合わせて整理する
まず初めに
「技術的な知識は要らない」。その宣伝文句で作られたアプリの裏側で、データベースの戸締まりだけは、作った本人が専門知識を持ってやらなければならなかった。AIは画面も機能も作ってくれる。だが「誰にどこまで見せてよいか」という線引きは、言われなければ誰も引いてくれない。今回の調査が突いたのは、AIの性能ではなく、その約束と責任の置き場所のずれだ。悪意のある侵入者がいなくても、戸締まりがなければ中身は外から見える。当たり前の話が、15万件規模で起きていた。
※個人の感想です
調査の方法と数字の読み方
Crissy Fieldは、ドイツの経済紙Handelsblattと共同で調査を行い、2026年11月2日にドイツ語の報道が出ました。同社の英語版レポートは、その後の更新された数字を含む形で公表され、11月14日にHacker Newsで大きく取り上げられました。
方法は次のとおりです。公開ウェブアーカイブ「Common Crawl」のデータから、2025年12月から2026年9月までに公開されていたLovable製プロジェクト159,041件を特定しました。そのうちデータベースサービスSupabaseを使っていたのは34,545件です。まず「ページを開いた時点で何が返ってくるか」を記録し(24,664件がデータベースの記録を返した)、次に、各アプリがブラウザへ渡しているのと同じAPIキー を使って、読み取り専用の追加リクエストを行いました。その結果、メールアドレスを含む記録が、10,560のテーブル、7,403サイトから取得できました。
数字には調査側自身の留保が付いています。メールアドレスには公開用の連絡先やテストデータが混ざり得ること、逆にメールアドレスを含まない個人情報はこの方法では数えられないこと、そして標本は全てのLovable製アプリを代表するものではないことから、「30%」を漏えいが確定した割合と読むべきではない、とレポートは明記しています。また、取得したのはデータの一部のみで、実際の件数はこれより多い可能性があるともしています。対象アプリの特定につながる情報は、さらなるアクセスを容易にするため公表されていません。
Lovable調査の数字 IT Post編集部 丸見えだった中身
レポートが挙げた深刻な事例は、いずれも組織名を伏せた形で示されています。
ドイツのライフスタイル系フォーラムでは、氏名、メールアドレス、生年月日、性別を含む8万件を超えるプロフィールと、20万件を超えるチャットメッセージが読める状態でした
複数のイベント主催者や飲食店では、メールアドレス、電話番号、住所、支払い情報、チケットコードを含む、数万件規模のチケット・食品販売の記録が対象になりました
不動産管理会社では、入居者や物件所有者、取引先に関する機密情報を含む、社内メールのAI要約が読める状態でした
特に深刻な事例として、あるサービス事業者では、パスポート番号、有効期限、国籍を含む1,000件を超える身分証の記録が公開状態でした。レポートは、こうした情報が個人になりすます犯罪(アイデンティティ窃盗)に使われ得ると指摘しています
このほか、数万件規模の契約書、請求書、個人の写真アルバム、社内のWhatsAppのやりとり、ある事業者の顧客宛てメール28万件分へのアクセスなどが確認されています
こうした情報は、フィッシングやチケット詐欺、なりすましに使われ得るものですが、実際に悪用されたかどうかは確認できていない、と調査側はしています。Lovable本体のシステムが侵害されたという話でもありません。問題は、各アプリが預かったデータに対するアクセス制御の設定にありました。
なぜこんなことが起きるのか
仕組みは単純です。Supabaseのようなデータベースサービスでは、アプリがブラウザへ渡す公開キーは、そもそも利用者のブラウザから見える前提で設計されています。データを守るのはキー自体ではなく、データベース側のアクセス制御(行単位のセキュリティ設定=RLSや権限設定)です。ここが未設定だと、キーを持つ誰でも、ログインしていなくても記録を読みにいけます。二次資料の解説も、防御の要はこのデータベース側のルール設定だと指摘しています。
Lovableの利用規約では、アプリとデータの取り扱いの責任は利用者側にあるとされています。一方で同社は「技術的な知識は不要」と繰り返し打ち出してきました。調査側は、この「全部お任せに見える約束」と「責任は作った側にある現実」の間の溝を問題視しています。加えて、Lovable製アプリのデータベース連携には繰り返し現れる型があるため、1つのアプリで通った探し方が他のアプリにも通用しやすく、技術的背景のない利用者ほど不備に気づきにくい、と指摘しています。
似た構図は国内でも起きています。paizaの開発用ステージング環境が約13年間、退職者などがアクセスし得る状態だった事案 は、攻撃ではなく認証管理の不備が長期間残った例でした。「侵入された」事故だけが情報漏えいではなく、「開いていた」事故も同じ重さで扱う必要があります。
作った側が今日確認すべきこと
AI生成ツールでアプリを作り、実在の顧客や利用者のデータを預かっている場合は、次を確認してください。
データベースのアクセス制御(SupabaseならRLSと権限設定)が全テーブルで有効か。公開キーでログインなしに自分のデータを読みにいくテストを、利用者の立場で実際に行う
テストデータと本番データを分け、本番の個人情報を検証環境や公開プレビューに置いていないか
個人情報を扱う前に、アクセス権限、外部インターフェース、アカウント間の分離を点検する。大きな変更の後も繰り返す。社内に専門知識がなければ、外部の専門家による点検を受ける
調査側も、自動チェックは専門的なセキュリティ評価の代わりにはならないとし、実データを取り扱う前に権限設計のレビューを行うよう求めています。
IT Postの見方
IT Postでは、本件の核心は「AIが危ない」ではなく「責任の所在が曖昧なまま、預かるデータだけが本物になった」ことだと考えます。試作品のつもりで作ったアプリが、決済も身分証も預かる本番サービスに育ってしまう。AIツールはその速度を劇的に上げましたが、速度に権限設計の確認が追いついていない。プラットフォーム側が「知識不要」と売る以上、せめて公開前の自動点検で、アクセス制御が未設定のテーブルを警告して止めるくらいの仕掛けは、約束の一部として求められていくはずです。
もう1点は、数字の扱いです。「7,403サイト」は衝撃的な数ですが、調査側が自ら「漏えい率ではない」と釘を刺した数字でもあります。盛った見出しで拡散するのではなく、留保ごと伝えることが、この種の調査を次の改善につなげる条件です。本記事でも、確認できた範囲と確認できていない範囲を分けて示しました。
今後どうなりそうか
焦点は、LovableやSupabaseを含むAIアプリ作成プラットフォーム側が、公開時のアクセス制御チェックをどこまで製品に組み込むかです。同種の生成ツールは他にもあり、問題はLovable固有ではありません。自分が使う側の場合は、AIが作ったアプリほど「動くこと」と「守れていること」を別々に確認する。この手間を省いた分だけ、今回のような調査で名前の出ない当事者になる確率が上がります。
新しい公式情報が確認できれば、本記事を更新して整理します。