セキュリティ 三井住友海上、委託先PCS経由で約22万8,000件が漏えい。車両情報と事故・故障の受付記録まで対象 三井住友海上火災保険は2026年11月9日、自動車保険のロードサービス業務などを委託するプレステージ・コアソリューション(PCS)への不正アクセスにより、一部の自動車保険の顧客情報約22万8,000件が漏えいしたと発表した。対象は氏名、住所、電話番号に加え、車両情報(登録番号、車台番号等)と事故・故障の受付に関する情報。クレジットカード情報と口座情報は含まれず、現時点で不正使用は確認されていない。PCSは10月29日に不正アクセスを検知し、三井住友海上は11月4日に報告を受けた
まず初めに
壊れたのは自宅の金庫ではなく、鍵を預けていた管理会社の金庫だった、という話である。しかも預けていたのは連絡先だけではない。車の登録番号と車台番号、そしていつ、どこで、どんな故障で助けを呼んだかという記録まで一緒に入っていた。ロードサービスという「困った時に呼ぶ仕組み」の記録が、そのまま「困っている人を狙う材料」に転用し得る形で外に出た。委託の便利さと、委託の怖さは、だいたい同じ箱に入っている。
※個人の感想です
何が起きたのか
PCSは、保険会社などからロードサービス(事故や故障時の受付・手配)業務を受託する会社で、プレステージ・インターナショナルのグループ会社です。三井住友海上は、一部の自動車保険のロードサービス業務などをPCSへ委託していました。
三井住友海上の発表によると、2026年10月29日、PCSにおいて業務システムへの不正アクセスが検知されました。PCSが調査を実施した結果、三井住友海上の顧客情報が漏えいしたことが判明し、11月4日に同社から三井住友海上へ報告がありました。三井住友海上は11月9日、11月9日9時時点の調査結果として、対象件数と項目を公表しました。
この事案の全体像は、本サイトでも伝えたプレステージの受託システムへの不正アクセス(最大約550万件) と同じ委託先システムを起点とするものです。委託元側の個別公表としては、損害保険ジャパンの約6万5,000件(2026年11月5日公表) に続くもので、件数ではそれを大きく上回ります。
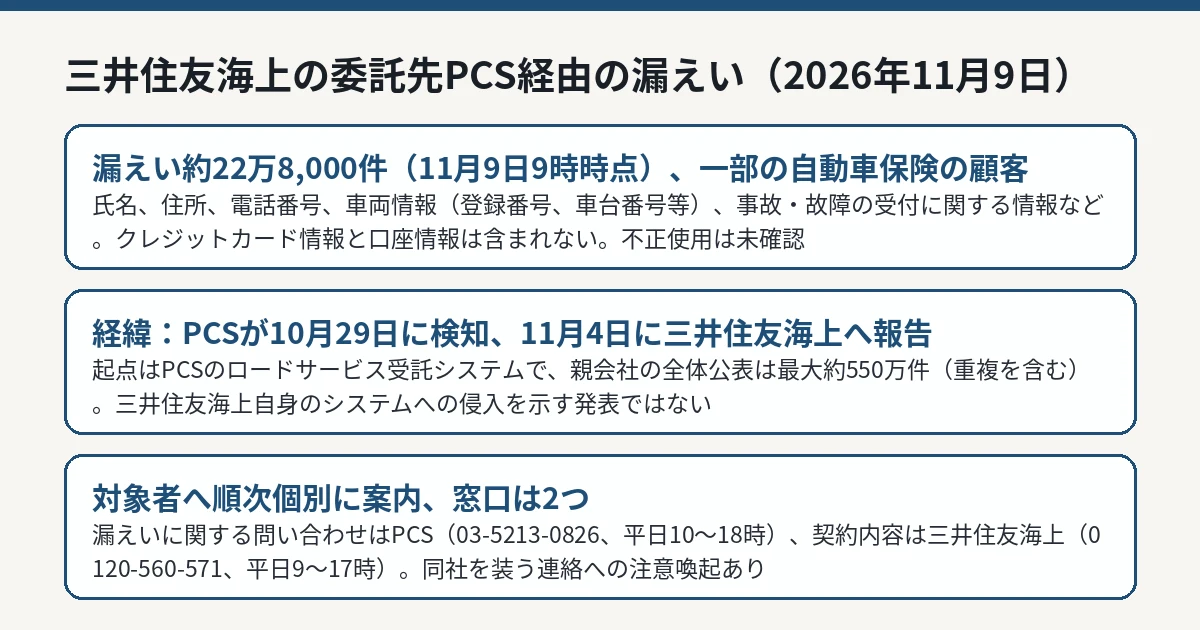
三井住友海上公式発表(2026年11月9日)に基づく図解です。 IT Post編集部 漏えいした情報——連絡先に「車両」と「受付記録」が付く
11月9日9時時点で漏えいが把握されているのは、一部の自動車保険の顧客に関する次の情報です。
区分
項目
本人・連絡先
氏名、住所、電話番号
車両情報
登録番号、車台番号など
ロードサービス記録
事故・故障の受付に関する情報など
クレジットカード情報、口座情報は含まれていない、と同社は明記しています。項目は「など」とされており、顧客ごとに含まれる情報が同一とは限りません。
注意したいのは組み合わせです。氏名と電話番号だけでも、保険会社を装った連絡の材料になります。そこへ車両の登録番号や、実際の事故・故障の受付記録が加わると、「先日の故障の件で」といった、本物らしい切り口の連絡が作りやすくなります。ただし、これは情報項目から想定されるリスクであり、本件でそうした詐欺が発生したという発表ではありません。三井住友海上も、同社を装ったメール、SMS、電話への注意を呼びかけ、不審な連絡のリンクへのアクセス、添付ファイルの開封、パスワードやクレジットカード情報の入力を行わないよう求めています。
同じ会社の、別の2件と混同しない
三井住友海上は短期間に、起点の異なる情報漏えいを複数公表しています。本件と分けて考える必要があります。
本件(11月9日公表) : 委託先PCSのロードサービス受託システム経由、約22万8,000件「ご契約者さま専用ページ」への不正アクセス(11月6日公表) : 同社自身の契約者向けシステム経由、約3万7,000件。本サイトの三井住友海上とあいおいニッセイ同和損保の契約者専用ページの記事 で伝えています「MSコンパス」への不正アクセス(11月9日公表) : 同社の法人向け情報提供サイト経由、約2万3,000件。対象も項目も本件とは異なります
3件の件数は、それぞれ別のシステム・委託先についての公表値です。重複のない被害者数として単純に合計することはできません。逆に、専用ページに登録していない人も、本件やMSコンパスの対象にはなり得ます。「自分はどのサービスの利用者か」で分けて確認してください。
問い合わせ窓口は2つに分かれる
同社は、対象となる顧客へ準備が整い次第、順次個別に案内するとしています。問い合わせ窓口は内容によって分かれています。
情報漏えいそのものに関する問い合わせ: PCS(プレステージ・インターナショナル グループ経営統括部 広報・IR部)電話 03-5213-0826、平日10時から18時(土日・祝日を除く)
三井住友海上の契約内容などに関する問い合わせ: 電話 0120-560-571(無料)、平日9時から17時(年末年始・土日・祝日を除く)
自動車保険の事故・故障に関する連絡があっても、SMSやメールに書かれた番号へ折り返さず、保険証券や公式アプリに記載された窓口で確認することが、実務上の自衛になります。相手が車両番号や事故の日付を知っていても、それだけで本物の担当者とは判断できません。
IT Postの見方
IT Postでは、この件の論点は「委託先の侵害は、委託元の顧客にとっては自社の侵害と何も変わらない」という、当たり前でいて忘れられがちな点だと考えます。侵入されたのはPCSのシステムで、三井住友海上の社内システムではありません。切り分けとしては正しい。だが顧客から見れば、渡した相手が違っても、出ていった情報と、これから気を付けるべきことは同じです。
もう1つは規模の出方です。親会社の公表では全体で最大約550万件(重複を含む)とされてきましたが、顧客が「自分は対象か」を判断できるのは、委託元が自社分を切り出して公表した時点です。損保ジャパンの約6万5,000件に続き、今回の約22万8,000件で、PCS事案は「全体像の発表」から「各社の顧客が自分の話として読める発表」へ段階が進んだ。IT Postでは、残る委託元各社の個別公表がどこまで出そろうかが、この事案の実態把握の条件になると考えます。
今後どうなりそうか
今後の確認点は、PCS側の調査による侵入経緯と原因の公表、他の委託元企業による個別公表の広がり、対象顧客への個別案内の進み具合、そして不正使用の確認状況です。件数は11月9日9時時点の値であり、調査で変わる可能性があります。
IT Postでは、新しい公式情報が確認できれば、本記事を更新します。