セキュリティ トラベルコに不正アクセス、メールアドレス38万1,926件が流出。今度は委託先ではなく自社サイトから出た オープンドアは2026年11月9日、旅行比較サイト「トラベルコ」のウェブサイトへの不正アクセスで、メールマガジン登録者のメールアドレス381,926件が流出したと発表。11月4日公表のアララの事案とは別件で、流出アドレスの大半は重複する。対象と対応を整理する
まず初めに
同じメールアドレスが、1週間のうちに2回出ていく。1回目は委託先の配信システムから、2回目は自社のウェブサイトから。鍵を2か所に預けていたら、両方の金庫が別々の泥棒に開けられていた、という構図である。もっとも、盗まれた中身がほぼ同じだったのは不幸中の幸いか、そもそも二重に持っていたこと自体が問題か。判断が難しいところだが、少なくとも「委託先さえ守ればいい」という時代でないことだけは、はっきりした。
※個人の感想です
何が起きたのか
株式会社オープンドアは2026年11月9日、「当社ウェブサイトにおける不正アクセス(メールマガジン)に関するお詫びとお知らせ」を公表しました。
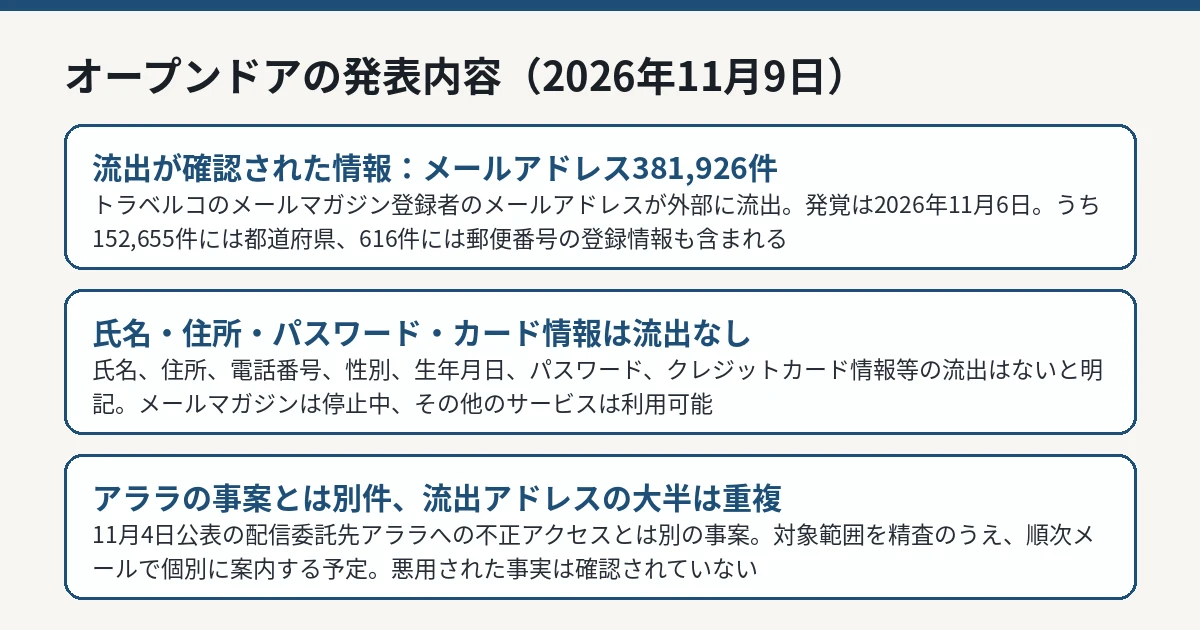
同社によると、2026年11月6日、「トラベルコ」のウェブサイトに対する第三者による不正アクセスを確認し、メールマガジンに登録している利用者のメールアドレスが外部に流出していたことが判明した、ということです。
流出が確認された情報は、次のとおりです。
項目
内容
流出件数
381,926件
流出した情報
トラベルコメールマガジン登録者のメールアドレス
うち都道府県を含むもの
152,655件
うち郵便番号を含むもの
616件
都道府県と郵便番号の件数は、381,926件の内数です。両方が同じメールアドレスに付随しているかどうかは示されておらず、件数を足し合わせることはできません。また、メールアドレスの件数をそのまま人数と読み替えることもできません。
同社は、氏名、住所、電話番号、性別、生年月日、パスワード、クレジットカード情報等の流出はないと明記しています。
オープンドアの発表内容を整理した図解 IT Post編集部 アララの事案とは別件——ただし流出アドレスの大半は重複
今回の発表で最も注意が必要なのは、11月4日に公表された事案との関係です。
オープンドアは11月4日、メールマガジンの配信委託先であるアララ株式会社のメール配信システムへの不正アクセスについて公表していました。アララの事案については、「アララ メッセージ」への不正アクセスでメールアドレス約300万件が流出 で解説しています。
今回の事案は、その委託先ではなく、トラベルコのウェブサイト自体への不正アクセスによるものです。同社は「別の事案です」と明言したうえで、「メールマガジンに登録されているメールアドレスが流出の対象となるため、両事案において流出したメールアドレスはそのほとんどが重複していることを確認しております」としています。
そのため、今回の381,926件をアララ事案の件数に単純に加算して「被害が拡大した」と読むのは正確ではありません。2つの事案を通じた重複を除いた対象規模は、同社が精査中です。なお、2つの事案の侵入経路や攻撃者が同じかどうかは、公表されていません。
現在のサービス状況と同社の対応
現在、メールマガジンはサービスを停止していますが、旅行商品の検索・比較を含むその他のサービスはすべて利用できます。また、発表時点において、流出した情報が外部に公開された事実や、第三者により悪用された事実は確認されていない、としています。
同社の対応は、次のとおりです。
不正アクセスの確認後、侵入経路を遮断し、安全性対策を完了した
今後も監視を続け、セキュリティ強化の施策を講じる
本件を警察に相談し、個人情報保護委員会等の関係機関へ報告した
監視体制の強化と、個人情報へのアクセス管理の厳格化に取り組む
対象者への個別の案内については、両事案で流出した対象範囲を精査のうえ、準備が整い次第、順次メールで連絡するとしています。本件の問い合わせ先は、メールアドレス support-travelko@opendoor.co.jp です。
利用者が気をつけること
同社は、流出したメールアドレスを悪用し、同社やその他を装った不審なメールが届く可能性があるとして、次の注意を呼びかけています。
同社がメールを通じて、パスワードやクレジットカード情報の入力を求めたり、開示をお願いしたりすることは一切ない
心当たりのない不審なメールを受信した場合は、本文中のリンクへのアクセスや添付ファイルの開封、返信を行わず、速やかに削除する
万が一、クレジットカード情報等を入力してしまった場合は、速やかに該当のカード発行会社へ連絡する
今回の発表ではパスワードの流出はないとされています。流出そのものへの対応として全利用者にパスワード変更が求められているわけではありません。警戒すべきは、流出したメールアドレス宛てに届く「予約確認」「キャンセル手続き」「払い戻し」などを装ったメールから、偽のページでログイン情報やカード情報を入力させられる二次被害です。不審なメールの見分け方は、フィッシングSMSの見分け方をまとめたガイド も参考になります。
IT Postの見方
IT Postでは、今回の件の本質は件数ではなく、「同じ登録データが、自社と委託先の両方に置かれていた」という構造にあると考えます。メールマガジンの登録情報は、ウェブサイト側のデータベースと配信システム側の両方に存在します。片方だけを固めても、もう片方が開けば同じ情報が出ていく。今回、その弱点が1週間のうちに2回、別々の侵入で実証されてしまいました。
一方で、評価できる点もあります。同社は「別の事案であること」と「流出アドレスの大半が重複すること」を、同じ発表の中で明示しました。件数を合計して大きく見せることも、小さく見せることもせず、利用者が二重に案内を受ける可能性まで含めて判断できる形になっています。残る確認点は、侵入の具体的な経路と、重複を除いた最終的な対象範囲です。
※個人の感想です
今後どうなりそうか
同社は、両事案の対象範囲の精査を終えたうえで、対象者へ順次メールで個別に案内する予定です。次の確認点は、侵入経路の説明、重複除外後の対象規模の確定、そしてメールマガジン再開の時期と条件です。
IT Postでは、続報が公表された場合は本記事を更新します。