セキュリティ プレステージ第2報、持ち出しにクレジットカード番号3件が含まれていたことを確認。第1報の「確認されていない」から一転 株式会社プレステージ・インターナショナルは2026年11月6日、グループの業務システムへの不正アクセスについて第2報を公表し、外部に持ち出された情報の中にクレジットカード情報(カード番号)3件が含まれていたことを確認したと発表した。対象システムの受付記録の一部に記録されていたもので、第1報時点では漏えいは確認されていなかった。カード発行会社への連絡と対象者への対応、カードの利用明細を確認する呼びかけも含めて整理した
まず初めに
第1報で「クレジットカード情報の漏えいは確認されていない」と読んだ人は、多かったはずである。その一行が、4日後の第2報で静かに裏返った。持ち出された約550万件の中に、カード番号が3件だけ紛れていたという。件数としては誤差のような数だが、意味は誤差ではない。「カードは対象外」と「カードも3件出た」の間には、利用者の警戒度を一段上げるだけの距離がある。しかも出方は、決済システムからではなく、受付の記録に書き留められていた情報からだった。守るべき場所の地図に載っていない荷物が、倉庫の隅から見つかった格好である。
※個人の感想です
何が起きたのか
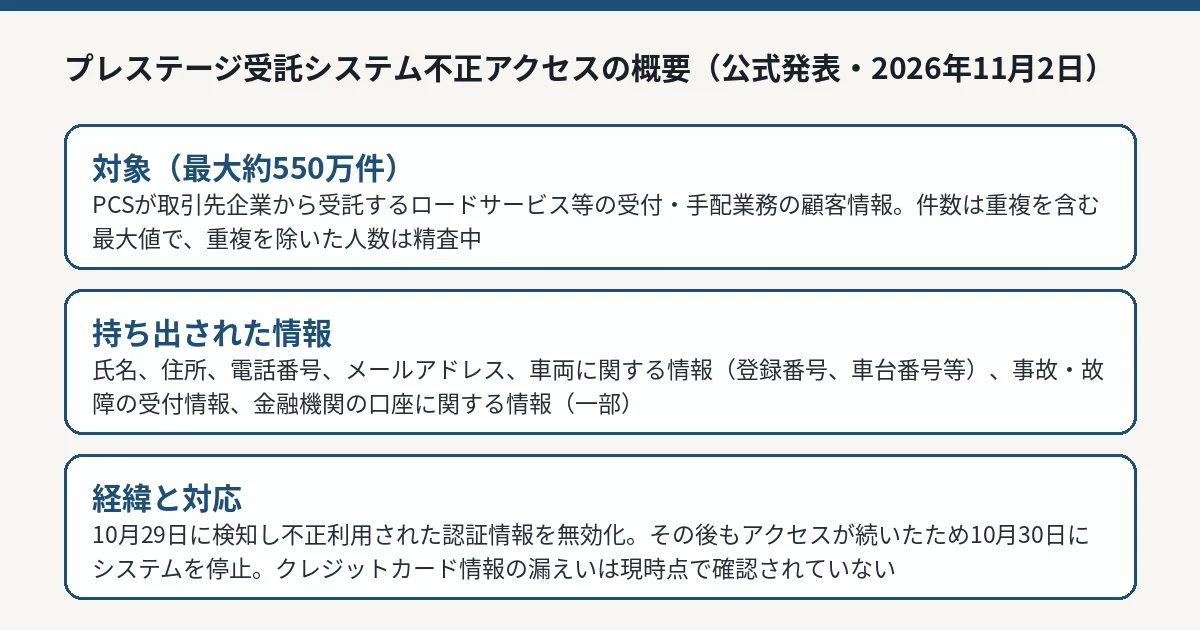
プレステージ・インターナショナルによると、2026年10月29日に、グループの業務システムにおいて不正アクセスを検知しました。同社は、不正に利用された認証情報にんしょうじょうほう の無効化等の措置を講じたといいます。
しかし、その後も不正アクセスの継続を確認したため、10月30日に当該システムを停止しました。現在は、外部の専門機関と連携し、不正アクセスの原因および影響範囲の調査を進めている段階です。本件については、個人情報保護委員会への報告および警察への相談を進めている、としています。
対象となったシステムは、子会社の株式会社プレステージ・コアソリューション(以下、PCS)がお取引先企業から受託しているロードサービス等の受付・手配業務に使用する業務システムです。つまり、同社自身のサービスに登録した人の情報ではなく、取引先企業を通じてロードサービスを利用した人の情報が中心です。どの取引先企業の利用者が対象になるかは、発表では個別に示されていません。
株式会社プレステージ・インターナショナルの公式発表(2026年11月2日)をもとにIT Post編集部が作成した図解です。 IT Post編集部 持ち出された情報――第2報でカード番号3件が加わった
第1報で持ち出しが確認されたとされた情報は、次のとおりです。
分類
項目
本人に関する情報
氏名、住所、電話番号、メールアドレス
車両に関する情報
登録番号、車台番号等
利用に関する情報
事故・故障の受付に関する情報
決済に関する情報
金融機関の口座に関する情報(一部)
件数は最大約550万件とされていますが、同社は「件数は、重複を含む最大値です。重複を除いた人数は精査中です」と明記しています。同じ人が複数回ロードサービスを利用していれば、件数としては複数に数えられる可能性があるため、人数と読み替えることはできません。このほかに、当社の協力会社に関する情報の一部も含まれる可能性があり、精査を進めている、としています。
第2報で新たに確認されたのは、クレジットカード情報(カード番号)3件です。当該システムの受付記録の一部に、クレジットカード情報が記録されていたことを確認した、というのが同社の説明です。有効期限やセキュリティコードなど、カード番号以外の項目が含まれていたかどうかは、第2報には書かれていません。3件が誰のカードで、どの取引先企業の受付だったかも公表されていません。
第2報を受けた対応
同社は、お取引企業である当該カードの発行会社には、本件を連絡済みとしています。対象となる顧客への連絡等の対応については、発行会社と協議のうえ、適切に対応する、としています。つまり、対象の3件の持ち主への連絡は、発表時点では完了したとは書かれておらず、発行会社側の手続きとセットで進む形です。
利用者へのお願いも改めて出されました。クレジットカードを利用している人には、念のため、カードの利用明細に身に覚えのない請求がないか確認し、不審な請求がある場合はカード会社へ問い合わせるよう求めています。あわせて、同社およびグループ会社、保険会社等の関係先をかたる不審な電話、メール、SMS等への注意も呼びかけています。同社およびグループ会社が本件に関連して、電話やメールでパスワードや口座の暗証番号、クレジットカード番号等を尋ねることはない、と明記されています。「カード情報が漏れたので番号を確認したい」という電話やSMSが来た場合、それは正規の連絡ではありません。
問い合わせ窓口は、株式会社プレステージ・インターナショナル グループ経営統括本部 グループ経営統括部 広報・IR部(電話番号:03-5213-0826、平日10時から18時、電子メール:inquiry@prestigein.com)です。対象システムの停止中も、代替の運用によりロードサービス等の業務は継続している、としています。
利用者が今できること
まず、カードの利用明細の確認です。今回の3件に自分が含まれるかどうかは、公表だけでは分かりません。対象者への連絡は発行会社と協議中とされているため、心当たりのある時期にロードサービスを利用し、カード情報を口頭や書面で伝えた覚えがある人は、直近の利用明細に身に覚えのない請求がないかを見ておくのが現実的な手当てです。
次に、ロードサービスや保険会社を名乗る連絡への警戒です。今回持ち出された情報には、氏名や連絡先だけでなく、車両の登録番号や事故・故障の受付に関する情報も含まれます。「以前のご利用内容」を具体的に挙げた連絡ほど本物らしく見えますが、それだけで信用する根拠にはなりません。電話やメールでパスワードや口座の暗証番号、カード番号を尋ねられた場合は、同社が「尋ねることはない」と明記している以上、その時点で不審な連絡として切り分けてください。
認証情報の守り方の見直しも引き続き有効です。具体的な設定の順序は、二段階認証の設定方法をまとめたガイド で整理しています。
IT Postの見方
IT Postでは、第2報の核心は「3件」という小ささではなく、「受付記録にカード情報が残っていた」という記録の置き場にあると考えます。決済を扱うシステムであれば、カード情報の有無は設計の段階で点検されます。しかし今回の3件は、受付・手配という運用の記録の中に紛れていました。点検の網は「決済システム」にはかかっても、「電話口で聞き取ったメモ」にはかかりにくい。漏えいの経路が業務システムだった以上、情報の棚卸しはシステム単位ではなく、業務の流れ全体を対象にしないと、同じ隅が残ります。
もう1つは、第1報の「確認されていない」の扱いです。第1報の記事でも、「確認されていない」は調査の結果として確定した意味ではなく、現時点の確認範囲での説明として読む必要がある、と書きました。第2報は、その読み方が正しかったことを示しています。企業側を責める材料にする話ではありません。調査途中の発表は、その時点で言えることしか言えないからです。ただし利用者側は、「カードは無関係」と早合点して明細の確認を後回しにしないほうがいい、という実務の教訓として残ります。
今後どうなりそうか
同社は、本件が連結業績に与える影響については現在精査中であり、2026年10月29日に公表した2027年3月期の連結業績予想の修正が必要と判断した場合や、今後、公表すべき新たな事実が判明した場合には、速やかにお知らせする、としています。調査は外部の専門機関と連携して継続中で、システムの改修と監視体制の強化を行うとしています。
今後の確認点は、対象の3件の持ち主への連絡の完了、重複を除いた対象人数の確定、協力会社に関する情報の精査結果、そして侵入の経緯の説明です。新しい公式発表が確認できれば、続報として整理します。
(初出:2026年11月4日。本記事は2026年11月6日の第2報を受けて、2026年11月7日に更新しました)