セキュリティ 三井住友海上のMSコンパスも不正アクセス、約2万3,000件が漏えい。セミナー申込は2023年11月から対象 三井住友海上火災保険は2026年11月9日、中堅・中小企業向け情報提供サイト「MSコンパス」への不正アクセスにより、顧客情報約2万3,000件が漏えいしたと発表した。対象は会員登録者、同社主催セミナーの申込者(対象期間は2023年11月から2026年11月)、問い合わせフォーム利用者で、法人名、法人番号、役職、氏名、メールアドレス、電話番号、売上高、従業員数などが含まれる。同社は11月3日に一部システムのアクセスを制御し、11月6日にサイト全体を一時閉鎖した。クレジットカード情報と口座情報は含まれていない
まず初めに
同じ会社から、同じ日に、別の扉が壊れていたと知らされる。利用者にとって一番困るのは「自分の情報は、結局どの扉の向こうにあったのか」が分かりにくいことである。MSコンパスは保険の契約サイトではない。中小企業向けの情報サイトで、セミナーに申し込んだだけの人も対象に入る。契約者だけの話ではない、というのがこの件の入り口だ。
※個人の感想です
何が起きたのか
MSコンパスは、三井住友海上が中堅・中小企業向けに運営する情報提供サイトです。経営やリスク管理に関する情報提供のほか、会員登録、同社主催セミナーの申し込み、問い合わせフォームの受け付けを行っていました。
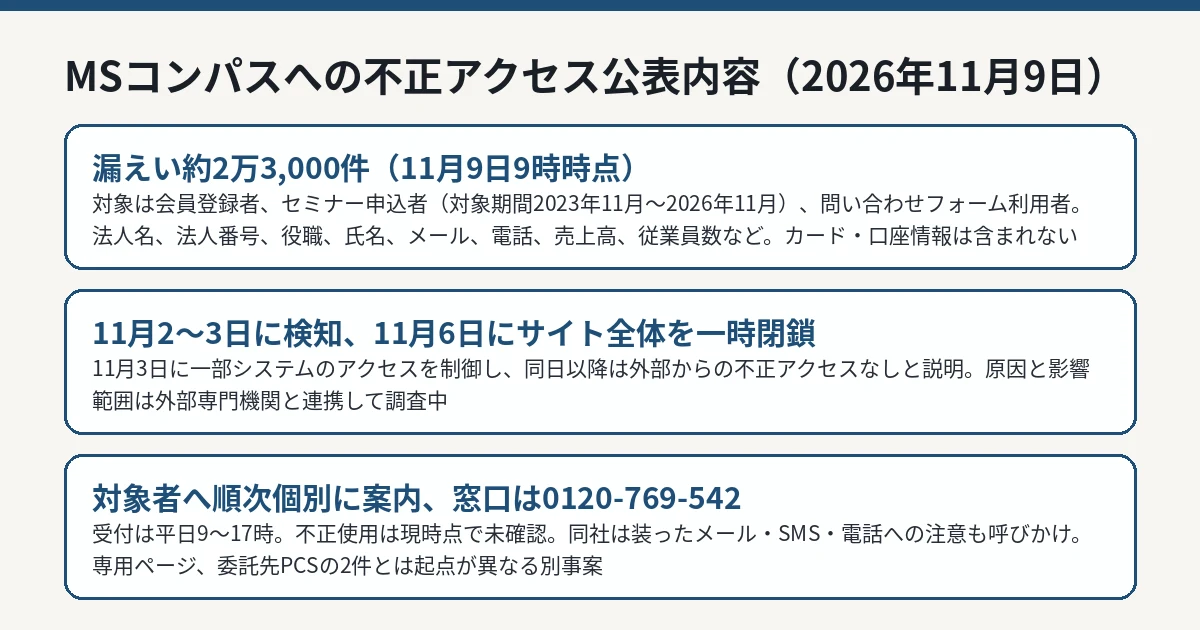
同社の発表によると、2026年11月2日から3日にかけて、MSコンパスへの不正アクセスが検知されました。調査の結果、顧客情報の漏えいが判明したといいます。対応として、11月3日に一部システムへのアクセスを制御し、11月6日にはサイト全体を一時閉鎖しました。同社は「11月3日以降、外部からの不正アクセスはございません」としています。原因と影響範囲については、外部の専門機関とも連携して調査を進めている段階です。
この検知時期(11月2日から3日)は、同社の「ご契約者さま専用ページ」で不正アクセスが見つかった時期と重なりますが、両社は別々の発表でそれぞれを独立した事案として公表しており、同一の攻撃によるものかどうかは公表されていません。本記事でも、関連は断定しません。
三井住友海上公式発表(2026年11月9日)に基づく図解です。 IT Post編集部 対象は「セミナーに申し込んだだけの人」にも広がる
11月9日9時時点で漏えい対象とされているのは、次の3つのいずれかに当てはまる顧客です。
MSコンパスに会員登録した顧客(個人・法人)
MSコンパスで三井住友海上主催のセミナーに申し込んだ顧客(対象期間は2023年11月から2026年11月)
MSコンパスの問い合わせフォームから連絡した顧客
対象期間が明記されているのはセミナー申込者についてです。会員登録者や問い合わせ利用者に同じ期間がそのまま当てはまるとは公表されていません。
漏えいした情報の項目は、法人名、法人番号、役職、氏名、メールアドレス、電話番号、業種、本社住所、本社以外の住所、売上高、従業員数などです。個人の連絡先に加えて、企業の規模を示す売上高や従業員数まで含まれている点が、このサイトの性質を表しています。クレジットカード情報、口座情報は含まれていない、と同社は明記しています。
実務上の注意点は、対象が「保険契約者」に限らないことです。取引先や勤務先の担当者としてセミナーに申し込んだ人、情報収集のために会員登録した人も対象になり得ます。同社は、対象となる顧客へ準備が整い次第、順次個別に案内するとしていますが、申し込み時のメールアドレスが変わっている場合など、案内が届かない可能性も考えて、公式発表での自己確認が要ります。
他の2件との違い
三井住友海上は、11月6日に「ご契約者さま専用ページ」経由の漏えい(同社分は約3万7,000件)を、11月9日に本件と、委託先PCS経由の漏えい(約22万8,000件)を公表しています。3件は起点が異なります。
公表
起点
件数(公表時点)
主な対象者
11月6日
ご契約者さま専用ページ
約3万7,000件
保険契約者
11月9日(本件)
MSコンパス
約2万3,000件
会員・セミナー申込者・問い合わせ利用者
11月9日
委託先PCSの受託システム
約22万8,000件
自動車保険の顧客(ロードサービス)
件数はそれぞれ別の集計であり、単純合計はできません。自分が対象かどうかは、利用したサービスごとに切り分けて判断してください。専用ページの件は本サイトの契約者専用ページの記事 、PCSの件は委託先PCS経由の漏えいの記事 で伝えています。
問い合わせ窓口は、電話 0120-769-542(無料)、平日9時から17時(年末年始・土日祝日を除く)です。同社は、同社を装ったメール、SMS、電話への注意も呼びかけています。企業の担当者を装った連絡では、売上高や従業員数を相手が知っている場合があり得るため、「詳しいから本物」とは判断しないことが重要です。
IT Postの見方
IT Postでは、この件で見逃せないのは「情報提供サイト」という、本業の保険契約とは距離のある場所から漏れた点だと考えます。契約システムは守りの厚い場所として意識されやすい。一方、セミナー申込や会員登録を受け付けるサイトは、マーケティングの道具として軽く見られがちです。ですが集まっているのは、法人名、担当者、連絡先に、売上高と従業員数まで付いた「企業の素性の一覧」でした。営業リストとして見れば、これほど出来の良い名簿はなかなかありません。
もう1つは、サイト全体の閉鎖という対応の重さです。一部制御(11月3日)から全体閉鎖(11月6日)へ進めた経緯は、調査の過程で「部分的な対処では足りない」と判断した可能性を示しますが、理由は公表されていません。IT Postでは、件数の大小(約2万3,000件は同社の他の2件より小さい)だけでこの件を軽く扱うべきではないと考えます。対象が「契約者ではない人」に広がる分、個別案内が届きにくい人が混ざるからです。
今後どうなりそうか
今後の確認点は、原因と侵入経路の調査結果、サイトの再開時期、個別案内の進み具合、そして対象範囲の更新の有無です。セミナー申込の対象期間が2023年11月までさかのぼるため、数年前に一度だけ申し込んだ人も確認対象になります。
IT Postでは、新しい公式情報が確認できれば、本記事を更新します。