セキュリティ 三井住友海上とあいおいニッセイ同和損保、契約者専用ページへの不正アクセスで計約48万件が漏えい。カード下4桁と口座情報の一部も対象に MS&ADグループの三井住友海上火災保険とあいおいニッセイ同和損害保険は2026年11月6日、「ご契約者さま専用ページ」への不正アクセスで、11月6日9時時点で計約48万件の契約者情報が漏えいしたと公表。会社別の内訳と項目、グループ生保の約5,300件、窓口を整理した
まず初めに
2社の名前が並ぶのは、偶然ではない。狙われたのは各社が別々に持つ窓口ではなく、契約者向けの専用ページという共通の玄関だった。グループで仕組みを揃えるほど効率は上がるが、玄関が一つなら、壊れたときの被害もグループ単位になる。便利さの請求書は、いつも後から届く。
※個人の感想です
何が起きたのか
MS&ADインシュアランス グループの三井住友海上火災保険株式会社とあいおいニッセイ同和損害保険株式会社は2026年11月6日、両社のシステムへの不正アクセスに伴う情報漏えいをそれぞれ公表しました。
三井住友海上の発表によると、11月2日夜間に同社の「ご契約者さま専用ページ」に対する不正アクセスを検知し、直後の11月3日深夜に、顧客情報の保護と被害の拡大防止、影響調査のため関連サービスの提供を能動的に停止しました。その後の影響調査の過程で、情報漏えいの事実を確認したということです。専用ページはネットワーク環境から切り離しており、サービス停止以降の外部からの不正アクセスはないとしています。
両社は11月3〜4日の段階で、不審なアクセスの検知と、専用ページを含む複数のWebサービスの一時停止を公表していました。当時は漏えいの有無を調査中としており、今回の11月6日の発表で、漏えいの確認と件数が示された形です。停止対象には専用ページのほか、三井住友海上では「1DAY保険」や「ネットde保険」の一部商品、「Myエージェント」「法人お客さまWebサービス」など、あいおいニッセイ同和損保でも同様の契約者向けサービスが含まれていました(11月4日8時時点の両社公表)。加入の申し込みや保険金請求の相談は、事故受付センターや保険代理店への電話・メールで従来どおり可能とされていました。
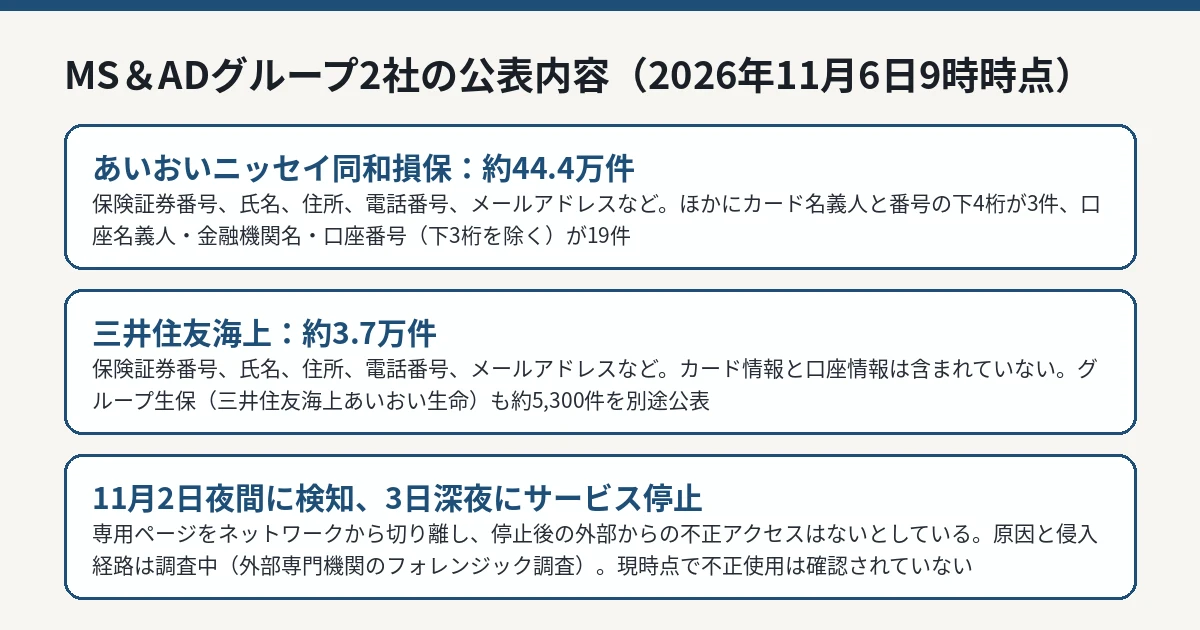
各社の2026年11月6日付発表に基づく図解です。件数は11月6日9時時点の公表値です。 IT Post編集部 会社別の内訳
三井住友海上:約3.7万件
11月6日9時時点で把握している漏えい件数は約3.7万件です。対象は、ご契約者さま専用ページに登録されている顧客で、漏えいした情報の項目は保険証券番号、氏名、住所、電話番号、メールアドレスなどです。クレジットカード情報と口座情報は含まれていないとしています。
あいおいニッセイ同和損保:約44.4万件
あいおいニッセイ同和損保の発表によると、対象は約44.4万件です。項目は保険証券番号、氏名、住所、電話番号、メールアドレス、専用ページIDなどで、契約者によって異なります。要配慮個人情報は含まれないとしています。
加えて、クレジットカード名義人とカード番号の下4桁が3件、口座名義人・金融機関名・口座番号(下3桁を除く)が19件含まれていました。一方で、カード番号の全桁、セキュリティコード、口座の暗証番号、ネットバンキングの認証情報は漏えいしていないとしています。
グループ生保:約5,300件
同じグループの三井住友海上あいおい生命保険も11月6日、上記2社の専用ページへの不正アクセスに伴う影響調査の中で、自社の顧客情報の漏えいを確認したと公表しました。対象は、2社の専用ページに自社の生命保険契約を表示するよう設定した顧客で、件数は11月6日9時時点で約5,300件です。項目は保険証券番号、氏名、生年月日、メールアドレスなどで、口座情報、クレジットカード情報、要配慮個人情報は含まれていないとしています。この約5,300件は、損保2社の計約48万件とは別に公表された数字です。
現在の対応と窓口
原因と侵入経路は調査中で、外部の専門機関によるフォレンジック調査が進められています。両社は、現時点で漏えいした情報の不正使用は確認されていないとしています。対象となる顧客には、準備が整い次第、順次個別に案内する予定です。
問い合わせ窓口は、あいおいニッセイ同和損保が0120-705-101、三井住友海上が0120-560-559です(いずれも無料)。
両社は、自社を装ったメールやSMS、電話に注意するよう呼びかけています。不審な連絡を受けた場合は、記載されたリンクへのアクセスや添付ファイルの開封をせず、パスワードやクレジットカード情報などを入力しないでください。保険の契約内容を理由に、電話やメールでカード情報の入力を求められることはありません。
契約者ページ起点の漏えいでは、契約者が「自分は対象か」を公表だけでは判断しにくい点が共通の課題です。前日の損保ジャパンの事案 でも、対象者への個別連絡が案内の軸になっていました。
IT Postの見方
IT Postでは、今回の本質は件数の合計ではなく、「共通の玄関から2社分とグループ生保分が同時に出た」構造にあると考えます。専用ページはグループで共通化されていたため、一つの侵入の影響が会社をまたぎました。効率化のための共通化自体は間違いではありませんが、共通部分の防御と監視は、最も弱い会社の基準ではなく、グループ全体の基準で設計されていないと、こういう形で跳ね返ります。
評価できるのは、検知の翌日深夜にサービスを止め、漏えいの確認前に「調査中」として公表していた点です。止める判断が遅い事案が多い中で、能動的に停止したと明記した対応は早い部類に入ります。逆に残る疑問は、44.4万件と3.7万件という両社の開きです。登録者数や表示設定の違いがどこまで影響したのか、侵入経路の調査結果とあわせて説明が要ります。数字の開きは、侵入の深さの違いを示している可能性があります。
今後どうなりそうか
今後の確認点は、侵入経路と原因の特定、件数の確定(11月6日9時時点の数値から動く可能性があります)、専用ページを含む停止中サービスの再開時期、そして対象者への個別案内の進み具合です。
IT Postでは、新しい公式情報が確認できれば、本記事を更新します。