セキュリティ 損保ジャパン、自動車保険の契約情報など約6万5,000件が漏えいの可能性。委託先PCSの「PremierNet2」への不正アクセスで 損害保険ジャパンは2026年11月5日、自動車保険の問い合わせ・受付管理を委託するプレステージ・コアソリューションの業務システム「PremierNet2」への不正アクセスで、契約情報や問い合わせ履歴、ロードサービスの手配履歴など約6万5,000件が漏えいした可能性があると発表した。原因はWebアプリケーションのアクセス制御と認証情報管理の設定上の不備とされ、クレジットカード情報は含まれず、二次被害は確認されていない。対象者への個別連絡はこれからだ
まず初めに
保険会社本体の金庫は無事でも、問い合わせ窓口の裏口が開いていれば意味がない、という典型である。委託先の受付システムは、本体の華やかなセキュリティ対策の陰で、契約情報も事故の履歴も預かる「もう1つの本体」になっていた。約6万5,000件という数字より、開いていたのがアクセス制御と認証情報という、玄関の鍵そのものだった点が重い。
※個人の感想です
何が起きたのか
損害保険ジャパンは2026年11月5日、「業務委託先システムへの不正アクセスによるお客さま情報漏えいに関するお詫びとお知らせ」を公表しました。同社がPCSへ委託している一部の自動車保険のお問い合わせ・受付管理業務で、同社のシステムが第三者による不正アクセスを受け、同システムに登録されている同社のお客さま情報が外部に漏えいした可能性があることが判明した、という内容です。
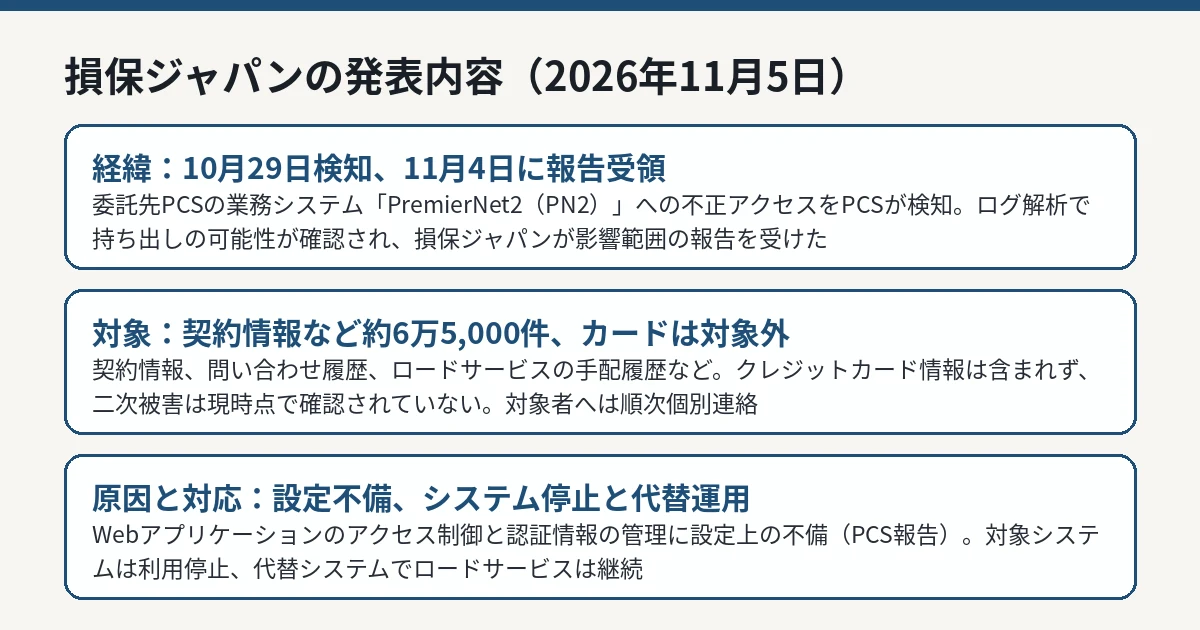
経緯は次のとおりです。PCSは2026年10月29日にPN2への不正アクセスを検知し、その後アクセスログ等の解析を進めた結果、同社の委託業務に関する個人情報が外部に持ち出された可能性があることが確認されました。損保ジャパンは11月4日にPCSから影響範囲について報告を受け、翌5日に公表しました。
この事案は、PCSの親会社プレステージ・インターナショナルが11月2日に公表した、グループの業務システムへの不正アクセスで最大約550万件の情報が持ち出された事案と同じ委託先システムに関するものです。全体像はプレステージの受託システムへの不正アクセスの記事 で整理しています。今回の約6万5,000件は、その中で損保ジャパンの委託業務に関する影響範囲が明らかになったもので、全体の件数へ単純に足す数字ではありません。
損害保険ジャパンの発表(2026年11月5日)をもとにIT Post編集部が作成した図解です。 IT Post編集部 対象の情報——契約情報・問い合わせ履歴・手配履歴など約6万5,000件
同社の発表で対象とされたのは、同社がPCSへ委託している一部の自動車保険の契約者からのお問い合わせ・受付業務で管理していた情報です。項目として挙がっているのは、契約情報、お問い合わせ履歴、ロードサービスの手配履歴などで、件数は約6万5,000件です。産経新聞は、対象は氏名や住所、車両の登録番号などだと報じています。
一方で同社は、クレジットカード情報は含まれておらず、現時点で二次被害は確認されていない、と明記しています。ここでいう約6万5,000件は「漏えいした可能性がある情報の件数」であり、6万5,000人分の漏えいが確定したという意味ではありません。対象者の特定と個別連絡はこれからという段階です。
なお、損保ジャパンは2026年10月に、ドライブレコーダー関連の問い合わせ業務の委託先への不正アクセスでも約6万件規模の漏えいの可能性を公表していますが、委託先とシステムが異なる別の事案です。件数の近さで混同しないよう注意が必要です。
原因——アクセス制御と認証情報の管理に設定上の不備
同社は、PCSからの報告として、同社が運用するWebアプリケーションにおいて、「システムへのアクセス制御」および「認証情報の管理」に関する設定上の不備が存在していたことが判明した、と明らかにしました。
アクセス制御は「誰が、どの情報に触れることができるか」を決める仕組みで、認証情報の管理は、その入口を守るアカウント情報の扱いです。発表は、どの設定がどのように悪用されたか、攻撃者が最初にどう侵入したかまでは示していません。そのため、特定のソフトウェアの脆弱性や手口が使われたと断定することはできません。
同社の対応——システム停止、代替運用、個別連絡は順次
同社の発表による対応は次のとおりです。
PCSでは対象システム(PN2)の利用を停止しています。
損保ジャパンはPCSに対し、詳細な事実関係、同社に関連する情報の範囲、原因および再発防止策等の報告を求めています。
詳細な事実関係等が分かり次第、外部に漏えいした可能性があるお客さまには、順次、個別に連絡します。
代替システムでの運用を実施しているため、ロードサービス等の提供に支障はありません。
再発防止については、委託先管理の一層の強化と再発防止にPCSと連携して取り組む、としています。
あわせて同社は、当社や委託先を装った不審な電話、メール、郵便物等が届いた場合には、暗証番号やパスワード、クレジットカード情報などの重要な個人情報を開示しないよう注意を呼び掛けています。問い合わせ窓口はお客さま専用窓口(0120-250-283、平日9時〜17時、土日・祝日・年末年始を除く)です。
契約者が確認しておくこと
現時点で契約者に求められているのは、個別連絡を待つことと、なりすましへの警戒です。契約情報や車両の情報を知っている相手からの連絡でも、それだけで本物の担当者とは限りません。電話やメールで暗証番号、パスワード、クレジットカード情報を聞かれても答えず、公式サイトに載っている窓口へ自分からかけ直すことが有効です。
ロードサービス自体は代替システムで継続しているため、事故や故障の際に利用をためらう必要はありません。不安な場合は、専用窓口で対象かどうかを確認できます。
IT Postの見方
IT Postでは、今回の焦点は件数よりも「受付業務のシステムが、どれだけ本体に近い情報を持っていたか」にあると考えます。問い合わせ・受付は補助的な業務に見えますが、契約情報と事故・故障の履歴が集まれば、それは立派な契約者データベースです。委託先の評価で「受付だから軽い」と扱われていたとすれば、その前提自体が崩れたことになります。
もう1つは公表の順序です。IT Postでは、親会社の全体公表(11月2日)から、委託元の個別公表(11月5日)まで3日かかった点も含めて、委託先インシデントでは「全体像」と「自分の情報が対象か」の両方が揃うまで利用者が動けない、という構造が改めて表れたと考えます。個別連絡が順次という以上、契約者側は連絡を待つ間に、なりすましへの備えだけは先に済ませておくのが現実的です。
今後どうなりそうか
今後の確認点は、対象者の特定と個別連絡の進み具合、侵入の具体的な経路と設定不備の中身、再発防止策の公表、そして同じPCSのシステムを使う他の委託元から同様の個別公表が続くかどうかです。
新しい公式情報が確認できれば、本記事を更新します。