セキュリティ ニトリに不正アクセス、個人情報最大3,762万件が流出した可能性。パスワードとカード情報は対象外 株式会社ニトリホールディングスは2026年11月9日、同社が管理するシステムへの不正アクセスで、個人会員・購入者・法人会員の情報やECモールの注文データ最大3,762万件が流出した可能性があると発表。11月6日に判明し、10月中旬〜下旬のアクセスの可能性も確認。対象と対応を整理する
まず初めに
3,762万件。家具と日用品を買った人の名簿が、日本の人口の3割近い分量で「出た可能性がある」という発表である。もっとも、数字の大きさに目を奪われると読み違える。これは「流出が確定した人数」ではなく、「アクセスされた可能性のある範囲の上限」だ。しかも同じ人の情報が会員と購入者で重なっている可能性まで考えれば、実人数はまだ誰にも分からない。発表の読みどころは、大きさよりも「何が含まれ、何が含まれていないか」の仕分けのほうにある。
※個人の感想です
何が起きたのか
株式会社ニトリホールディングスは2026年11月9日、「当社システムへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」を公表しました。
同社によると、2026年11月6日に、同社が管理するシステムにおいて第三者による不正アクセスを確認しました。現在までの調査により、同社がサーバー上に保有する個人情報について、最大3,762万件が外部に流出した可能性があることが判明した、ということです。
判明後の対応として、同社は直ちに当該アクセスを遮断し、外部の専門機関と連携して影響範囲の調査を開始しました。その後のログ解析などにより、11月6日以前にも第三者によるアクセスが行われた可能性が確認されています。発表にある経緯は、次のとおりです。
日時
確認した事象
2026年10月中旬から下旬
第三者によるアクセスの可能性(11月6日の判明後に実施したログ解析などで確認。詳細は調査中)
2026年11月6日
不正アクセスの判明・初動対応(アクセスを遮断し、外部専門機関と連携して原因・侵入経路・影響範囲の調査を開始)
2026年11月9日
最大3,762万件の流出の可能性を公表
影響範囲と件数については、引き続きログ解析とデータ照合を行っており、今後の調査により変更となる可能性がある、としています。侵入経路や原因の具体的な説明は、現時点では示されていません。
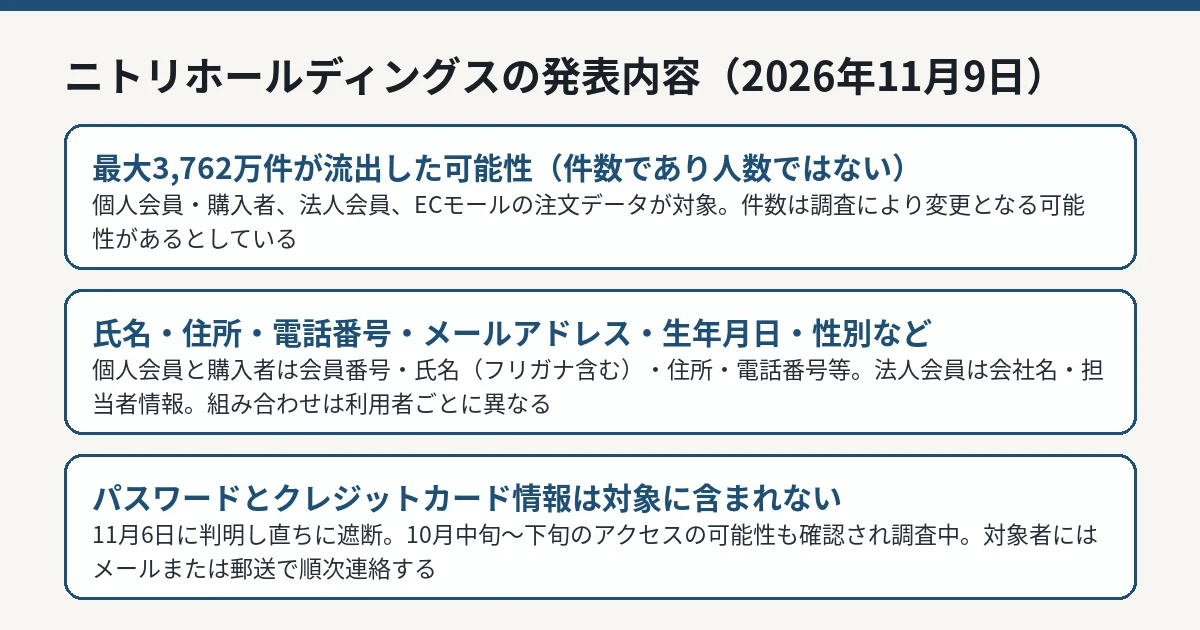
最大3,762万件の対象範囲と対象外の情報を整理した図解 IT Post編集部 流出した可能性がある情報
件数は最大3,762万件です。対象となる情報は3つの区分に分かれ、情報の組み合わせは利用者ごとに異なります。
対象
流出した可能性がある情報
個人会員およびニトリグループでの商品購入者
会員番号、氏名(フリガナを含む)、メールアドレス、住所、電話番号、生年月日、性別
法人会員
会員番号、会社名、部署名、代表者氏名、会社の住所・電話番号、担当者の氏名・メールアドレス・電話番号
対象サービスを通じた注文
ニトリネットならびにECモールのニトリ公式ショップを通じた同社商品の注文データ
一方で同社は、クレジットカード情報とログインパスワードは、今回の漏えいの対象には含まれていない、と明記しています。
ここで注意したいのは、3,762万件という数字の読み方です。これは件数であって人数ではなく、レコードの重複を除いた実人数は示されていません。「3,762万人の情報が流出した」と読み替えるのは正確ではありません。
同社の対応と、対象者への連絡
同社が示した現在の対応状況は、次のとおりです。
攻撃者からのアクセスの遮断を継続し、脆弱箇所への対応を実施して、監視体制の強化を完了した
外部専門機関と連携し、原因、侵入経路、影響範囲、二次被害の有無について調査を継続している
個人情報保護委員会および警察等の関係機関への報告・相談を進めている
対象となる利用者には、メールまたは郵送で順次連絡する、としています。自分が対象かどうかをその場で確認できる専用ページの案内は、今回の発表には含まれていません。
今後については、調査結果を踏まえてアクセス制御、認証・権限管理、監視体制等の見直しを行い、再発防止策を実施するとし、新たに公表すべき事項が判明した場合は速やかに知らせる、としています。
本件の問い合わせ先は、株式会社ニトリホールディングス お客様相談室(電話番号: 0120-209-993、受付時間は平日・土日祝の10時〜20時)です。公式サイトのお問い合わせフォームからも連絡できます。
利用者が気をつけること
同社は、流出した可能性がある個人情報が、なりすましメール、フィッシング 詐欺、不審な電話等に悪用される可能性があるとして、次の注意を呼びかけています。
同社や配送事業者、ECモール等を装った連絡には十分注意し、身に覚えのないリンクや添付ファイルを開かない
同社からメールや電話で、パスワード、クレジットカード番号、暗証番号等を尋ねることはない
不審な連絡を受けた場合は、記載された連絡先には返信せず、公式サイトに掲載された問い合わせ窓口へ連絡する
今回、氏名・住所・電話番号・メールアドレスの組み合わせが対象に含まれます。この組み合わせは、「注文した商品の配送」を装う連絡の材料になりやすいものです。配送業者を名乗るメールやSMSが来ても、リンク先で個人情報や支払い情報を入力しないことが大切です。不審なメールの見分け方は、フィッシングSMSの見分け方をまとめたガイド も参考になります。
なお、パスワードは流出の対象に含まれていないため、同社はパスワード変更を求める案内を出していません。ただ、ニトリを名乗る連絡をきっかけに、別のサービスのログイン情報を入力させる手口には注意が必要です。
IT Postの見方
IT Postでは、今回の発表で評価できるのは、対象を「個人会員・購入者」「法人会員」「注文データ」の3区分に分け、含まれない情報(パスワード・カード情報)を同じ文書で明示した点だと考えます。利用者が「自分の何が対象になり得るか」を、その場で切り分けられる形になっています。判明から公表まで3日という速度も、この規模の事案としては速い部類です。
一方で、残る問いは重い。侵入経路は示されておらず、10月中旬から下旬のアクセスの可能性が「判明後のログ解析で分かった」という経緯は、裏を返せば、その期間のアクセスを当時は検知できていなかった可能性を示します。脆弱箇所への対応と監視強化は完了したとしていますが、肝心の「どこから入られたのか」が伏せられたままでは、再発防止の実効性は外部からは測れません。件数の確定と並んで、経路の説明が次の発表の焦点になります。
※個人の感想です
今後どうなりそうか
同社は、ログ解析とデータ照合を続け、対象者へ順次連絡するとしています。次の確認点は、件数の確定(重複を除いた範囲)、侵入経路と原因の説明、二次被害の有無、そして再発防止策の具体化です。
IT Postでは、続報が公表された場合は本記事を更新します。