セキュリティ シェアフルに不正アクセス、個人アカウント最大約750万件が流出の可能性。給与振込口座と顔写真URLまで対象だった シェアフル株式会社は2026年11月9日、社内管理システムへの不正アクセスで、個人アカウント最大約750万件と求人企業最大約7,500社の情報が流出した可能性があると発表。11月4日発生、5日に検知と遮断。対象と、対象に含まれない情報を整理する
まず初めに
スキマバイトは「履歴書不要」が売りである。その代わり、アプリの中には住所も生年月日も、給与の振込先も、顔写真の置き場所も、働くために必要な身分証の束がまるごと入っている。ひとつの管理システムが開けば、出ていく可能性があるのもその束ごとだ。750万件という数字の大きさより先に見るべきは、「何が同じ箱に入っていたか」のほうである。便利さは大抵、集約とセットでやって来る。
※個人の感想です
何が起きたのか
シェアフル株式会社は2026年11月9日、「社内管理システムへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」を公表しました。
同社によると、2026年11月4日夜間に発生した不正なアクセスについて、翌11月5日に同社が検知し、直ちにログ調査と影響範囲の特定を開始しました。調査の結果、同社の社内管理システムに対して第三者からの不正アクセスが実行され、利用者の個人情報が流出した可能性があることを確認した、ということです。
経緯は、次のとおりです。
日時
確認した事象
2026年11月4日23時30分頃
不正アクセスが発生
2026年11月5日9時45分頃
同社が検知し、ログと影響範囲の調査を開始
2026年11月5日14時頃
不正アクセスの経路を遮断
2026年11月6日〜8日
被害範囲の特定と二次被害防止策を実施し、さらなる流出の可能性が発生していないことを確認
2026年11月9日
流出の可能性を公表
同社は、個人情報保護委員会への届出・報告の手続きを進めており、警察署への通報も実施したとしています。侵入の経路や原因については、現時点では公表されていません。
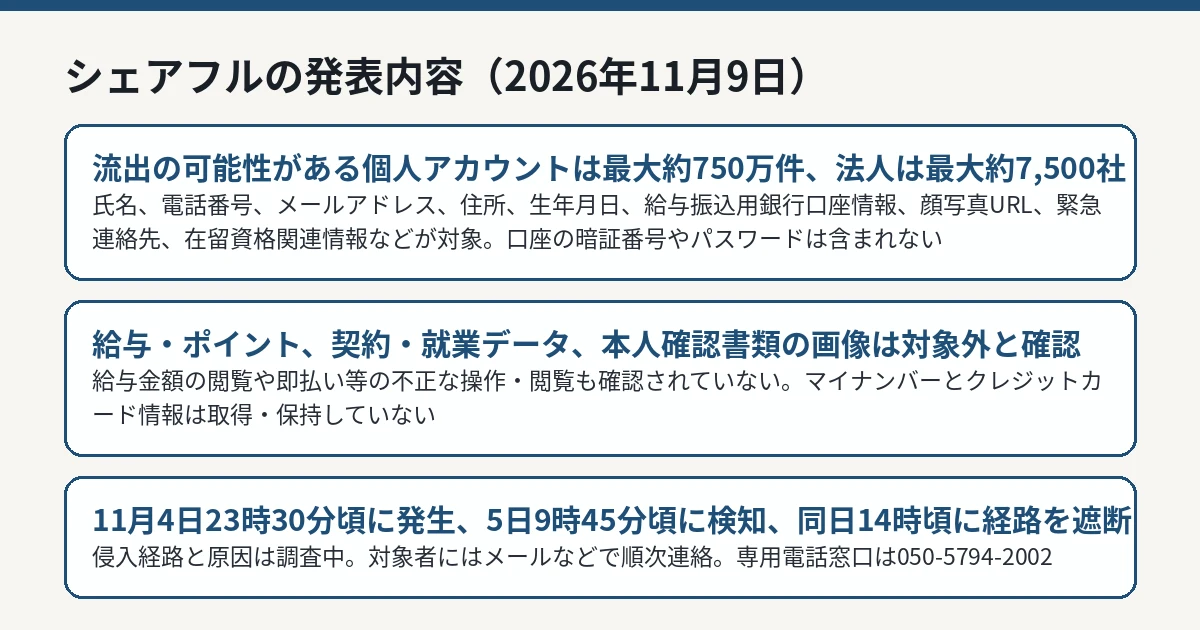
最大約750万件の対象範囲と対象外の情報、発生から遮断までの経緯を整理した図解 IT Post編集部 流出した可能性がある情報
個人については、流出した可能性のある情報を含むアカウントが最大約750万件です。対象項目は次のとおりで、利用者ごとに含まれる情報の組み合わせは異なります。
区分
流出した可能性がある情報
個人アカウント(最大約750万件)
氏名・氏名カナ、電話番号、メールアドレス、住所、生年月日、給与振込用銀行口座情報(暗証番号やパスワードは含まれません)、顔写真URL(保管しているサーバーのURL)、緊急連絡先(利用者との関係、電話番号)、在留資格関連情報、その他アカウント属性情報(登録日、就業回数、希望情報等)
求人企業(最大約7,500社)
会社名、住所、電話番号、担当者の氏名やメールアドレス、営業管理データの一部など(法人向け発表の内容をITmediaが報道)
顔写真については、画像データそのものではなく、保管しているサーバーのURLが対象項目です。顔写真データは他の個人情報とは別のサーバーで分離管理されており、そのデータへのアクセス停止措置も完了した、としています。
一方で、同社が「対象に含まれていないことを確認した」と明記した情報もあります。
給与・ポイント情報(給与金額の閲覧、即払いを含む給与支払い手続き、ポイント利用等に関する不正な操作・閲覧も行われていないことを確認)
契約・就業データ(契約情報や就業実績データ等の労務管理データ)
運転免許証等の本人確認書類の画像
また、マイナンバーとクレジットカード情報については、同社のシステムでは取得・保持していない、としています。
750万件は「件数」であって、流出が確定した人数ではありません。同社は「流出した可能性がある」という表現で公表しており、実際に外部へ持ち出された範囲は今後の調査で変わる可能性があります。ニトリの事案 でも触れたとおり、件数の読み方には注意が必要です。
同社の対応と、対象者への連絡
同社は、発覚後に該当するアクセス経路への緊急のアクセス遮断措置を実施し、現時点では新たな不正アクセスは確認されていない、としています。サービスは、経路が遮断していることを確認したうえで通常どおり提供しています。関連するシフト管理サービス「シェアフルシフト」への不正アクセスは確認していない、ということです(ITmediaの報道による)。
対象者には、電子メールなどで個別に順次連絡する、としています。今後は外部の専門調査機関と連携して原因を調査する方針です。
本件の問い合わせ窓口は、不正アクセスに関する専用の問い合わせフォーム(平日9時〜18時、土日祝10時〜18時)と、専用電話窓口050-5794-2002(平日9時〜18時)です。
利用者が気をつけること
同社は、流出した可能性のある連絡先宛てに、同社や関係機関を装った不審な電子メール、SMS、電話等が届く可能性があるとして、注意を呼びかけています。
身に覚えのない連絡を受け取った場合は、本文中のURLへアクセスしたり、添付ファイルを開いたり、暗証番号や個人情報を入力したりせず、メールを削除する
同社が電話やメール等で、銀行口座の暗証番号やパスワードを尋ねることは一切ない
今回の対象には、氏名・電話番号・メールアドレスに加えて、給与振込用の銀行口座情報と緊急連絡先が含まれます。「給与の振込手続きに問題が発生した」「口座の確認が必要だ」といった連絡は、この組み合わせを悪用した装い方として警戒すべきものです。連絡に記載された電話番号やリンクから手続きを進めず、公式アプリや公式サイトから自分で確認する経路を使ってください。不審なメールの見分け方は、フィッシングSMSの見分け方をまとめたガイド も参考になります。
なお、同社はパスワードが流出対象に含まれていないとしており、全利用者へのパスワード変更の案内は出していません。警戒すべきは流出そのものより、流出した連絡先へ届く偽の連絡のほうです。
IT Postの見方
IT Postでは、今回の発表で最も重いのは件数ではなく、給与振込口座と緊急連絡先と在留資格関連情報が、同じ管理システムの到達範囲に入っていた点だと考えます。スキマバイトは「すぐ働ける」ことが価値であり、そのために本人確認と振込先と顔写真をひと通り預かる設計になっています。預かる情報の種類が多いサービスほど、1回の侵入で持ち出され得る範囲も広くなる。集約の効率と、漏れたときの範囲は、同じ設計の表と裏です。
一方で、発表の仕分け自体は丁寧です。「含まれていないことを確認した情報」を給与・契約・本人確認書類に分けて明示し、顔写真はデータそのものではなくURLであることまで区別して書いている。利用者が「自分の何が対象になり得るか」を切り分ける材料は揃っています。残る最大の空白は、侵入経路です。経路が分からなければ、遮断したという説明が「同じ入り方を塞いだ」ことなのか「入口そのものを閉じた」ことなのか、外部からは判断できません。原因の公表が、次の発表の焦点になります。
※個人の感想です
今後どうなりそうか
同社は、対象者へ順次連絡し、外部の専門調査機関と連携して原因の調査を進めるとしています。次の確認点は、侵入経路と原因の説明、対象範囲の確定、二次被害の有無、そして再発防止策の具体化です。
IT Postでは、続報が公表された場合は本記事を更新します。