セキュリティ アットホーム「賃貸管理システム」に不正ログイン、入居者ら6,901件に漏えいのおそれ。部屋番号と契約状況まで対象に アットホームは2026年11月13日、不動産会社向け「賃貸管理システム」の管理サイトへの不正アクセス・ログインで、入居者やオーナーなどの個人情報6,901件が漏えいした可能性があると発表した。対象には建物名・部屋番号・契約状況も含まれる。発生は11月9日、口座情報の漏えいは確認されておらず、カード情報は保有していないため対象外という発表内容を整理する
まず初めに
賃貸の契約情報というのは、地味だが実はかなり「使える」情報だ。氏名と住所だけなら名簿の域を出ないが、そこに建物名と部屋番号と契約状況がくっつくと、話は変わる。「あなたの契約更新の件で」「退去時の精算の件で」と、実在の契約を前提にした、それらしい連絡が作れてしまう。今回の対象はまさにその組み合わせで、件数こそ6,901件と大きくはないが、中身の濃さは件数の印象を裏切る。しかも被害者は、自分でこのシステムに登録した覚えのない入居者やオーナーが中心だ。自分が情報を預けた相手ではなく、その先の、そのまた先のシステムが開けられた。責任の所在を探すだけでも一苦労な構造である。
※個人の感想です
何が起きたのか
アットホーム株式会社は2026年11月13日、「『賃貸管理システム』の管理サイトへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとご報告」を公表しました。同社によれば、同社が提供する不動産会社向け業務管理サービス「賃貸管理システム」の管理サイトにおいて、第三者による不正アクセスがあり、同システムを利用中の一部の加盟不動産会社が登録した、入居者(一般消費者)・オーナー・取引先などの個人情報が外部へ漏えいした可能性があることを確認したということです。
事案の概要として公表されたのは、発生日が2026年11月9日、対象が「賃貸管理システム」の管理サイト、内容が管理サイトに対する第三者による不正アクセス・ログイン、という3点です。不正ログインに至った認証情報の入手方法や侵入経路の詳細は、今回の発表では示されていません。専門部署による詳細調査は継続中とされ、事実関係が判明次第、改めて同社のコーポレートサイトで報告するとしています。
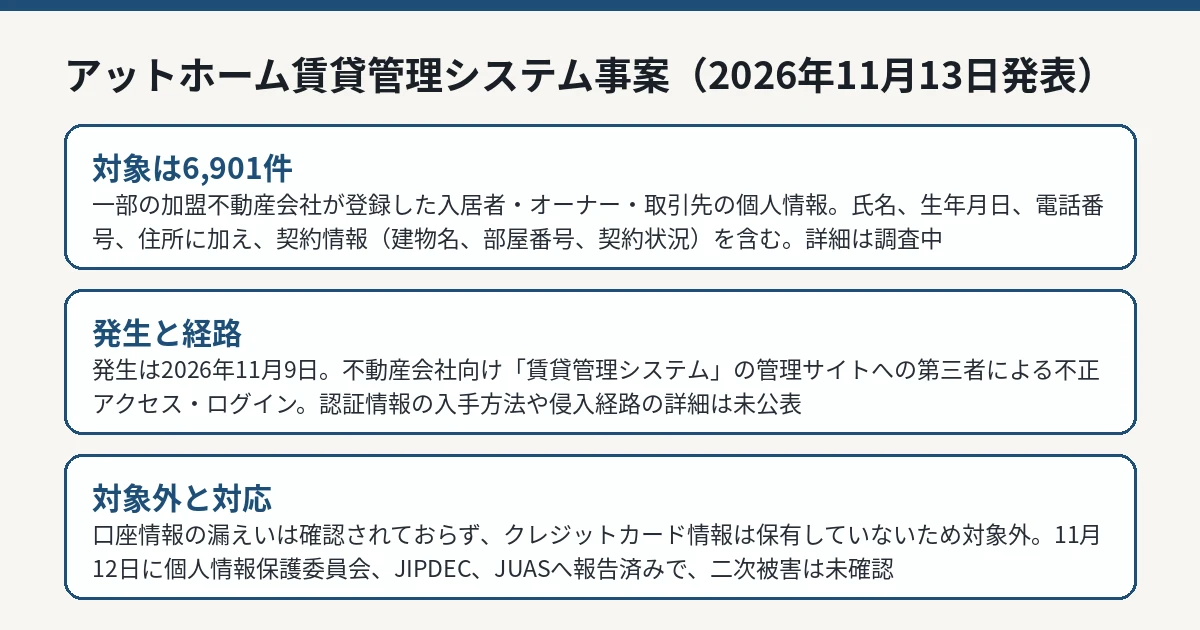
アットホーム賃貸管理システム事案の対象と対応を整理した図解 IT Post編集部 漏えいの可能性がある情報
漏えいの可能性があるのは、一部の加盟不動産会社が登録した、一般消費者(入居者等)、オーナーおよび取引先の個人情報で、件数は6,901件です。詳細は調査中とされています。情報項目は、氏名、生年月日、電話番号、携帯電話番号、住所および所在地、契約情報(建物名、部屋番号、契約状況)などです。
なお、口座情報については漏えいは確認されていないとしています。クレジットカード情報は、このシステムでは保有しておらず、今回の漏えいの対象には含まれていません。また現時点では、漏えいが疑われる情報の公開や、不正利用などの二次被害の発生、およびこのシステム以外の同社提供サービスへの影響は確認されていないとしています。
ここで注意したいのは、対象者が「アットホームのサイトに登録した人」ではない点です。不動産会社向けの業務システムに、加盟店が業務のために登録した情報が対象です。そのため、入居者やオーナーにとっては、自分の情報がどの不動産会社経由で登録されていたのか自体、すぐには分からない場合があります。同社は、影響が及ぶ可能性のある加盟不動産会社と関係者の特定と、個別連絡を進めているとしています。
発表までの対応と今後の対策
同社は事象の判明後、調査チームを設置し、2026年11月12日時点の対応として、不正アクセス元からの遮断、原因の調査、対象システムのアクセスログの確認、影響が及ぶ可能性のある加盟不動産会社および関係者の特定と個別連絡、個人情報保護委員会および関係当局への報告を実施、または実施中だとしています。あわせて、2026年11月12日に個人情報保護委員会、プライバシーマーク認定機関(JIPDEC)、プライバシーマーク審査機関(JUAS)へ報告済みであることも明らかにしています。
被害の拡大防止策としては、管理体制の強化と、セキュリティーシステムの再点検・強化を挙げています。今後については、原因究明を徹底するとともに、システムの点検・監視の強化、アクセス制御 の見直しなど、必要な対策を講じるとしています。本件の問い合わせ先はアットホームカスタマーセンター(050-5538-0939、受付時間9時〜17時、日・祝日および夏季・年末年始を除く)です。
業務システムの管理サイトへの不正ログインは、珍しい話ではありません。たとえばスノーピークの事案では、複数のオンラインサービスへの不正アクセスと、最大445アカウントへの不正ログインが公表されています(スノーピークの事案 )。管理画面という「裏口」は、利用者向けの表口より目立たない分、点検の優先順位が下がりやすい場所です。今回の件も、続報で侵入の経路がどこまで説明されるかが焦点になります。
なお、アットホームは2026年2月にも「引越し見積もり」の管理システムへの不正アクセスを公表していますが、今回の対象は賃貸管理システムで、発生日も対象システムも異なる別の事案です。両者を同一の攻撃とみなす根拠は公表されていません。
IT Postの見方
IT Postでは、今回の本質は件数ではなく「情報の組み合わせ」と「預けた覚えのない被害者」の2点だと考えます。6,901件という数字は、この秋の巨大な流出事案と比べれば小さく見えます。しかし建物名・部屋番号・契約状況まで含む情報は、汎用的な名簿とは悪用のしやすさが段違いです。家賃の振込先変更や精算を装う連絡は、契約内容を知っている相手から届けば、警戒心の高い人でも一瞬ひるみます。もう1つの問題は構造です。入居者はアットホームに情報を預けたのではなく、不動産会社に預け、その会社が業務システムに登録した。漏えいの知らせが、どの経路で、どれだけ早く本人に届くのか。同社が加盟店経由の個別連絡を進めるという以上、その速度と到達率が実質的な被害の大きさを決めます。発表文の丁寧さよりも、連絡が実際に届いたかどうかが問われる事案です。
今後どうなりそうか
同社は詳細調査を継続しており、原因や影響範囲について新しい事実が判明すれば、続報が公表される見通しです。対象となる可能性がある入居者やオーナーは、契約中または過去に利用した不動産会社や管理会社からの連絡に注意してください。特に、物件名や部屋番号、契約状況を示したうえで家賃の振込先変更や追加の支払い、本人確認書類の再提出を求める連絡には慎重な確認が必要です。確認する場合は、届いたメッセージ内の連絡先ではなく、契約書などに記載された従来の連絡先を使うのが安全です。本誌では、侵入経路や対象範囲に関する続報が出た場合に取り上げます。