セキュリティpaiza、開発用ステージング環境が13年間外部からアクセス可能な状態に。最大902,576件、流出の事実は確認されず
paiza株式会社は2026年11月13日、開発用の動作検証(ステージング)環境で認証情報を変更せず長期間運用し、退職者等の第三者が外部からアクセスし得る状態が2013年から2026年8月13日まで続いていたと公表した。アクセスされ得る状態にあった個人データは最大902,576件。具体的に外部へ流出した事実や悪用は確認されていないとしている。
まず初めに
本番環境は鍵を掛ける。検証環境は、つい後回しになる。その「つい」が13年続いた。固定のパスワード、本番そっくりのデータ、退職した人も入れる理屈の入口。攻撃者が賢かった話ではなく、置きっぱなしの入口がそこにあったという話だ
※個人の感想です
何が起きたか
paiza株式会社は2026年11月13日、「開発用ステージング環境における個人情報漏えいのおそれに関するご報告とお詫び」を公表しました。動作検証環境、つまり本番リリース前に動作を確認するためのステージング環境において、認証管理上の不備があり、従前アクセス権限を有していた退職者等の第三者から、外部経由でアクセスされ得る状態にあったことが判明したという内容です。
同社は原因を自社の不適切な認証情報管理と権限運用にあると明記しています。発覚の契機は2026年7月17日に受けた行政機関からの照会で、同社は緊急調査を実施し、対象環境の遮断とアクセス制御の強化などの一次対応を行いました。8月13日には対象環境の遮断とアクセス制御の強化が完了し、9月4日には社内のセキュリティ管理マニュアル等の整備を行ったとしています。
対象のデータと件数
この環境には、本番環境のデータから氏名、住所、電話番号、メインのメールアドレス、パスワード等をマスク処理(非表示化や置換)したテスト用データが複製・保管されていました。ただし、ログイン時の認証用パスワードが固定文字列で運用されていたほか、一部項目ではマスク処理が未実施だった期間が存在したことが確認されています。
環境内に保存されていた項目には、ユーザーID、一部サービスのログインID、GitHub ID(2017年9月〜2026年7月)、ニックネーム、学籍番号、ブログURL等、生年月日、性別、職歴、学歴、在住都道府県等の属性情報、スキルチェックの受験やラーニングの学習実績、応募履歴や求人希望条件、通知の受信設定、サブメールアドレス、法人取引先の担当者情報などが含まれます。
アクセスされ得る状態にあった個人データの最大件数は902,576件です。ここは表現に注意が必要です。同社は、現時点において具体的に外部へデータが流出した事実は確認されていないと明記しています。あくまで「アクセスされ得る状態にあった」件数であり、流出が確定した件数ではありません。
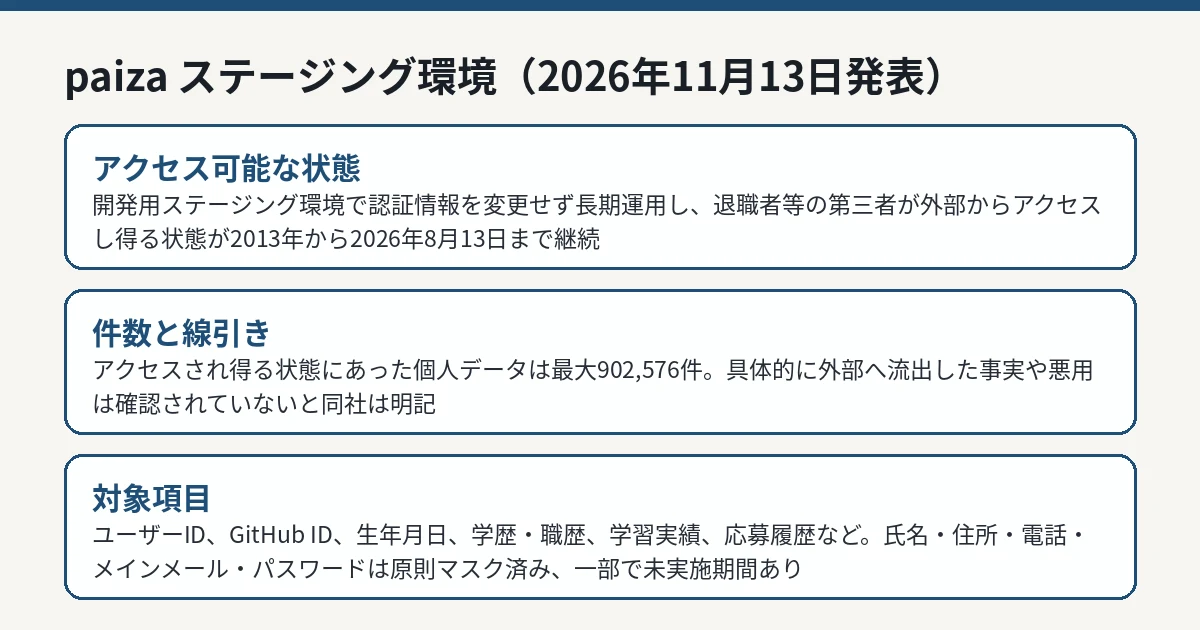 ステージング環境が13年間アクセス可能な状態にあった事案の概要を整理した図解 IT Post編集部
対応と再発防止
同社は、対象となる可能性があり連絡先を把握している顧客に対して、メールで個別に案内を送付したとしています。登録メールアドレスの変更や不達により通知が届かない場合がある旨も併記されています。
再発防止策としては、内部専用の安全な接続経路からのみアクセスを許容するネットワーク制御への切り替えを2026年8月13日に完了したこと、退職等に伴う権限削除運用の徹底、テスト用データのマスク基準の再検証、セキュリティ管理マニュアルの改訂を挙げています。さらに、外部専門機関による脆弱性診断等を活用し、システム全体の個人情報の取り扱いとセキュリティ管理体制を定期的に確認・検証するとしています。問い合わせ窓口として、個人情報に関する連絡先メールアドレスも公表されています。
ステージング環境の扱いは、同じ開発職向けサービスである同社だけの問題ではありません。マクロミルのモニタサイト事案(マクロミルの記事)が本番側の不正アクセスだったのに対し、こちらは検証環境側の管理不備という点で性質が異なります。
開発現場が点検すべきこと
同業の開発現場にとって、この事案はそのまま点検リストになります。第1に、ステージング環境を含む全環境の認証情報が、初期値や固定文字列のままになっていないか。第2に、退職者や異動者のアカウントと権限が、環境ごとに削除されているか。第3に、本番データのコピーに対するマスク処理が、全項目・全期間で実施されているか。第4に、検証環境がインターネット側から到達可能な経路に置かれていないか、です。
paizaの公表では、マスク処理についても「一部項目で未実施の期間があった」とされています。マスクは一度設定すれば終わりではなく、項目追加や仕様変更のたびに漏れが生じる種類の作業です。定期的な棚卸しの対象に、検証環境とテストデータを明示的に含めることが再発防止の実効性を左右します。
利用者側で取るべき個別の操作は現時点で案内されていませんが、対象者にはメールで個別案内が送付されたとされています。届いていない場合でも、登録メールアドレスの変更や不達が理由の可能性があると同社は注記しています。
問い合わせ先として、同社は個人情報に関する専用の連絡先メールアドレスを公表しています。個別案内が届いていない場合でも、窓口への確認は可能だと案内されています。
IT Postの見方
IT Postでは、この事案の教訓は「検証環境は本番と同じ鍵と、同じ棚卸しで扱え」という一点に集約されると考えます。本番データのコピーを置くなら、その環境は事実上の第2の本番です。固定パスワードの長期運用と、退職者の権限が残る構造は、どちらも「検証環境だから」という緩い前提の上に成立していました。
もう1つ重要なのは、同社が「流出した事実は確認されていない」と線を引いて公表した点です。最大件数だけが見出しに踊ると、確定した漏えいと誤解されます。おそれの段階と確定の段階を分けて読むことが、利用者側にも求められます。公表のされ方としては、この線引きは誠実な部類です。
今後どうなりそうか
今後の焦点は、ログ解析で実際のアクセスの有無がどこまで特定されるかと、行政機関への報告後の対応です。現時点で悪用や二次被害は確認されていないため、利用者が直ちに取るべき操作は公表されていませんが、paizaを名乗る不審な連絡には注意が必要です。
開発現場への波及としては、ステージング環境の認証情報の棚卸し、退職時の権限削除、本番データのマスク基準の確認を、自社の検証環境でも点検する動きが広がるはずです。新たな事実が公表されれば、本記事を更新します。