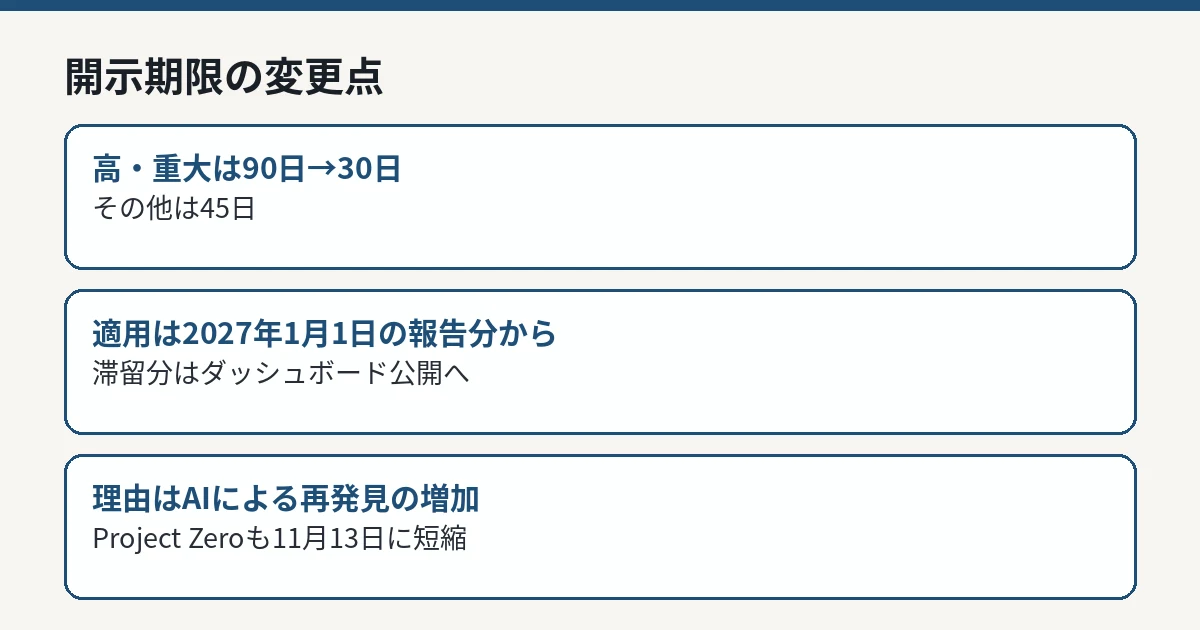
セキュリティ Anthropic、脆弱性の開示期限を90日から30日へ短縮。高・重大は30日、その他は45日、2027年1月報告分から AnthropicのFrontier Red Teamは2026年11月16日、協調的脆弱性開示(CVD)の期限短縮を発表した。高・重大な脆弱性は90日から30日、その他は45日に短縮し、2027年1月1日以降に報告された脆弱性から適用する。理由は、AIで脆弱性発見が高速化し、同じ欠陥が別のモデルや攻撃者に再発見される率が上がったこと。Google Project Zeroも11月13日に同様の短縮を発表している
まず初めに
「90日以内に直してくれれば、詳細は伏せておく」という紳士協定の時計が、3分の1に縮んだ。文句を言いたくなる側の気持ちも分かるが、欠陥を見つける側の速度がAIで跳ね上がった以上、直す側だけが昔の速度のままでいられる理屈はもう通らない。時計を速めたのは脅しではなく、発見の単価が下がったという現実だ
※個人の感想です
何が変わるのか
AnthropicのFrontier Red Teamが発表した新しいCVDポリシーでは、協調的脆弱性開示の期限が次のように変わります。
項目
従来
新しい期限
高・重大な脆弱性の開示期限
90日
30日
その他の脆弱性の開示期限
90日
45日
無応答時の外部コーディネータへのエスカレーション
30日
15日
パッチ後の詳細公開までの待ち時間
45日
30日
新しい期限は、2027年1月1日以降に報告された脆弱性に適用されます。すでに進行中の報告は従来の期限のままですが、例外として、報告から90日を超えて期限を過ぎても未公開の高・重大な脆弱性の滞留分については、対象プロジェクトのメンテナへさらに30日の猶予を通知し、2027年1月1日から同社のダッシュボードで公開するとしています。
また、すべてのケースが一律の時計で進むわけではありません。基幹インフラのような更新が難しいソフトウェアや、仕様・RFCの変更が必要な欠陥については、個別に合意した修正スケジュールが認められます。人間のレビュー前にAIが見つけた分(同社のOSS Scanner等による発見)は、この枠組みの対象外とされています。
開示期限の変更点 IT Post編集部 なぜ短縮するのか——「再発見」という理由
同社の説明の核は「再発見(rediscovery)」です。フロンティアAIモデルの脆弱性発見能力が大きく上がり、あるモデルが見つけた欠陥は、別のモデルにも独立に見つけられやすくなっています。同社は、別々の主体が同じ欠陥に独立にたどり着く「再発見」の率が上がっていると述べています。
90日という期限は、欠陥が数か月は秘密のままでいられるという前提に立っていました。その前提が崩れると、報告を受けた側が修正している間にも、攻撃者を含む第三者が同じ欠陥を見つける可能性が高まります。つまり、開示を遅らせることが利用者を守るという従来の計算が、成り立たなくなってきたという主張です。
直前の動きとして、Google Project Zeroが11月13日に同様の開示期限の短縮を発表しています。Anthropicの今回の発表は、それに続く大手の追随です。脆弱性を見つける側の主要プレイヤーが相次いで時計を速めたことで、受け取る側のソフトウェアベンダやOSSメンテナにも、対応速度の引き上げ圧力がかかります。
適用スケジュール
日付
内容
2026年11月13日
Google Project Zeroが同様の開示期限短縮を発表
2026年11月16日
Anthropicが新ポリシーを発表
2027年1月1日
この日以降に報告された脆弱性から新期限を適用。滞留分のダッシュボード公開も開始
つまり、実質的な変化が始まるのは来年からです。ベンダやメンテナにとっては、年内に「報告を受けてから30日で直すか、例外の合意を取りに行くか」の運用を整える猶予期間が置かれた形です。
受け取る側への影響
実務上の影響が大きいのは、OSSのメンテナや小規模なベンダです。30日という期限は、専任のセキュリティ対応チームを持つ大企業には吸収できても、少人数で保守しているプロジェクトには重い設定です。無応答時のエスカレーションが15日に縮んだことも含め、「報告を受けたが手が回らない」状態が公表へ直結しやすくなります。
一方で、例外の設計も用意されています。更新が難しいソフトウェアや仕様変更が要る欠陥には個別のスケジュールが認められるため、期限は「一律の断頭台」ではありません。とはいえ、その例外に当たるかどうかは交渉の余地がある話であり、線引きの運用が今後の論点になります。なお、この発表は開示ルールの変更であり、特定の脆弱性そのものの公表ではありません。悪用中の脆弱性への対応を定めた既存の枠組み(CISAの悪用確認カタログの扱い など)とは別のレイヤーの話です。
IT Postの見方
IT Postでは、今回の短縮は「AIが攻撃側を速くした」という言い方よりも、「AIが発見のコストを下げたため、秘密の賞味期限が短くなった」と捉える方が正確だと考えます。脆弱性の価値は、知っているのが自分だけの間にあります。発見が安くなれば、その独占期間は誰にとっても短くなります。開示期限の短縮は、その現実にルールを合わせた動きです。
ただし、時計を速める側は大手AI企業で、時計に追われる側には無償のOSSメンテナも含まれます。発見する側が「速く直せ」と言えるのは、自分たちが発見を量産できる立場にいるからでもあります。30日という数字が業界標準として定着するかどうかは、期限内に直せなかったプロジェクトへの扱い——例外の運用と、公開時の書き方——で決まります。ルールの厳しさだけでなく、運用の丁寧さが問われる変更です。
なお、同社は脆弱性発見の実務として、AIによる発見分を人間のレビュー前にどう扱うかも線引きしています。人間レビュー前のAI発見分(OSS Scanner等)は今回の枠組みの対象外とされており、「AIが見つけたものすべてに30日の時計がかかる」わけではありません。この線引きがあるため、新ポリシーは同社のFrontier Red Teamが人として報告する案件の運用変更として読むのが正確です。
今後どうなりそうか
適用開始は2027年1月1日の報告分からです。確認点は、滞留分のダッシュボード公開が実際に行われるか、例外スケジュールの合意事例がどの程度出るか、そして他のAI企業や大手ベンダが同様の短縮に追随するかどうかです。
新しい公式情報が確認できれば、本記事を更新して整理します。