セキュリティキユーピーグループ5社、アララ経由でメールアドレス125,788件の流出が確定。「痕跡なし」から6日で反転
キユーピーなどグループ5社は2026年11月12日、委託先アララのメール配信サービスへの不正アクセスで、自動返信メールを受け取った利用者のメールアドレス125,788件(5社合計)が流出したと発表した。対象は2023年9月12日から2026年10月31日にキャンペーン応募や問い合わせなどをした人で、流出はメールアドレスのみ。11月2日に「流出の痕跡なし」と報告を受けていたが、11月8日の詳細調査で流出が判明した
まず初めに
「痕跡なし」の報告から6日で、「流出していました」に変わった。委託先の調査を待つしかない立場の辛さは分かる。だが待っている間に時間だけが過ぎ、利用者は何も知らないままになる。アララ事案でこの構図は、もう何社目だろうか。数えるのが嫌になるくらいには、繰り返されている。
※個人の感想です
何が起きたのか
キユーピー株式会社、アヲハタ株式会社、デリア食品株式会社、株式会社サラダクラブ、株式会社トウ・キユーピーの5社は2026年11月12日、「外部メール配信サービスへの不正アクセスに伴うメールアドレス流出のお詫びとお知らせ」を連名で公表しました。
5社が利用している委託先、アララ株式会社のメール配信サービスで第三者による不正アクセスが発生し、自動返信メールを送ったお客様のメールアドレスが外部へ流出したことが判明した、という内容です。
経緯は次のとおりです。
- 10月28日:アララから不正アクセス発生の連絡を受け、5社への影響の確認を要請
- 11月2日:アララの技術部門の調査で「キユーピーグループのデータ流出の痕跡は確認されていない」との報告を受領
- 11月8日:アララの詳細調査で、自動返信メールを送ったお客様のメールアドレスの流出が確認されたとの報告を受領
- 11月12日:5社が公表し、対象者への個別通知を開始
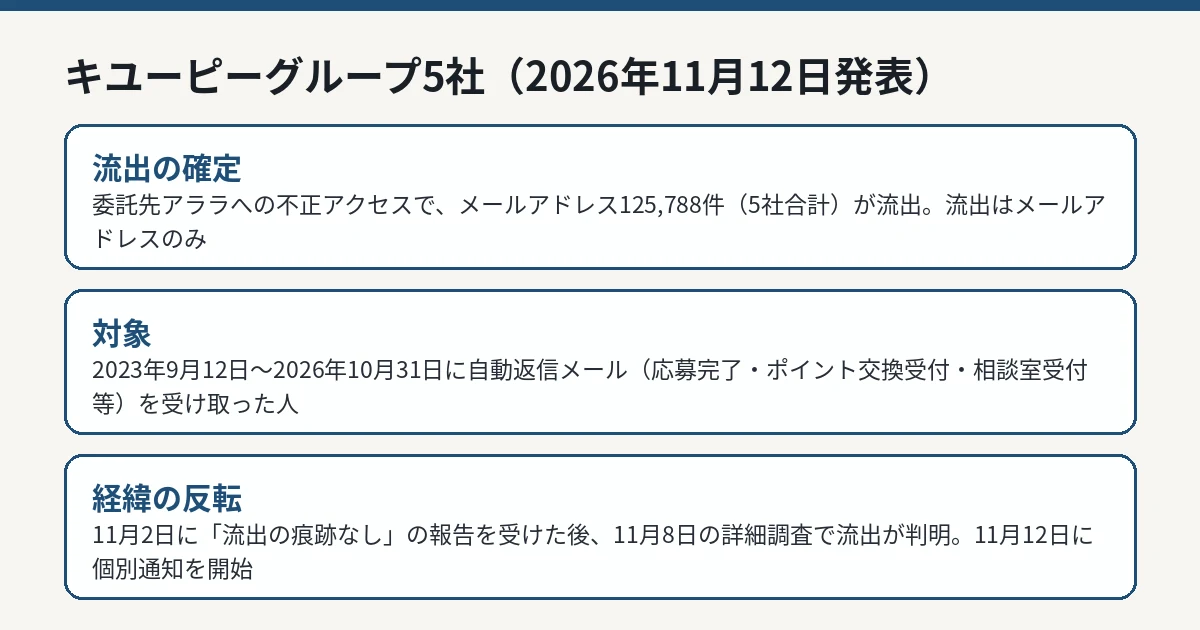 アララ経由で流出したメールアドレス125,788件と対象、経緯を整理した図解 IT Post編集部
対象と件数
流出したのはメールアドレスのみで、件数は125,788件(5社合計)です。対象は、2023年9月12日から2026年10月31日の期間に、次の自動返信メールを受け取った人です。
- キャンペーンへの応募完了メール
- Webアンケートへの入力完了メール
- kewpie IDのポイント交換受付メール
- 商品サンプルの申込み受付完了メール
- お客様相談室への問い合わせ受付完了メール
氏名や住所などは本発表の流出対象に含まれていません。ただし、メールアドレスだけでも、実在の企業を装ったフィッシングメールの宛先として使われ得ます。5社は、心当たりのない送信元からのメールや、不審なリンク・添付ファイルを含むメールでは、リンクへのアクセスやファイルの開封、個人情報の入力を行わず、削除するよう呼びかけています。
なお、125,788件は5社の合計で、社ごとの内訳は公表されていません。対象期間は2023年9月から2026年10月までと3年を超えており、「だいぶ前のキャンペーンだから関係ない」とは言い切れない範囲です。期間中に5社のいずれかへ応募や問い合わせをした覚えがある人は、個別通知の有無を確認するのが確実です。
同社の対応と窓口
対象者には、11月12日10時から個別にメールで案内しています。「キャンペーン応募」と「お問い合わせフォーム」からの自動返信メール配信は現在停止中で、委託先のセキュリティ対策の完了と安全性が客観的に確認されるまで、停止を継続するとしています。あわせて、委託先選定基準と、委託先の情報セキュリティ管理体制の監査を強化するとしています。
問い合わせ窓口は、キユーピーグループお客様対応デスク(0120-811-399、受付は10時〜16時30分、土・日・祝日を除く)で、受付期間は2026年11月12日から12月25日までです。
利用者側の備えとしては、今回の件を口実にした不審メールへの警戒が第一です。「流出の確認」や「補償の手続き」を装って個人情報や決済情報の入力を求めるメールは、公式の個別通知とは別物と考えてください。案内が必要な場合は、メール内のリンクではなく、5社の公式サイトから窓口を確認して連絡するのが安全です。自動返信メールを受け取っていたアドレス宛てに、今後「キユーピー」を名乗る不審なメールが届いたら、開かずに削除し、必要なら対応デスクへ直接問い合わせてください。
アララ事案の広がりの中での位置づけ
親事案は、アララのメール配信サービス「アララ メッセージ」への不正アクセスです。アララ自身の発表ではメールアドレス約301万件の流出が確認されており、委託元ごとに影響の確定が進んでいます。内閣府のメールマガジン62,863件のように、行政機関の配信も対象になっています。
委託元側の発表が続く理由は単純で、影響の有無は委託先の調査に依存するからです。キユーピーの事例では、「痕跡なし」の一次報告が詳細調査で覆りました。委託元が自社の利用者へ「対象ではない」と早々に言い切ることの危うさが、ここでも確認された形です。
委託元各社の発表が時差で続く構造は、利用者から見れば「自分のアドレスが含まれるのか」が何週間も確定しない状態を生みます。キユーピーの6日間の反転は、その不確実さが「対象外」への早合点につながり得ることを、数字と日付で示しました。
IT Postの見方
IT Postでは、この発表で最も重要なのは件数よりも、11月2日から11月8日への反転の経緯を、5社が日付入りでそのまま公表した点だと考えます。自社に都合の悪い「一度は痕跡なしと聞いた」という事実を隠さず書いたことで、利用者は「なぜ発表が11月12日になったのか」を自分で検証できます。
一方で、構造の問題は残ります。自動返信メールのアドレスという、キャンペーン運営の片隅のデータが、委託先1社の侵入で12万件超まとめて出ていく。委託先の選定基準と監査の強化は定型の約束ですが、次に問われるのは、そもそも自動返信のためにアドレスをどれだけの期間、どの形で残していたのかという、委託元側の保持設計です。
今後どうなりそうか
アララ事案では、他の委託元からも影響確定の発表が続く可能性があります。対象者への個別メールは、なりすましとの区別がつきにくい経路でもあります。5社が公式サイト側でも同じ案内を出し続けることが、フィッシング対策として効いてきます。キユーピーグループについては、個別通知の完了と、自動返信メールの運用再開の判断が次の節目です。再開の条件として同社が挙げた「安全性が客観的に確認されるまで」という基準が、実際にどの形で確認されるのかも注目点です。
新たな事実が公表されれば、本記事を更新します。