セキュリティ Firefox 160が公開、脆弱性99件を修正してMini Windowを追加。修正の半分超が高深刻度 MozillaはFirefox 160を2026年11月10日にリリースチャネルへ提供し、セキュリティアドバイザリMFSA2026-125で99件のCVEの修正を公表した。内訳は深刻度「高」が58件、「中」が24件、「低」が18件(本誌集計)。新機能として、タブやページの一部を最前面に浮かせるMini Windowや、ピクチャーインピクチャーの再生速度設定が入った。
まず初めに
99件という数字を見ると身構えますが、ブラウザの月例修正は「件数=危険度」ではありません。束ねて直した定期便です。ただ、今回は高深刻度が58件と半分を超え、サンドボックス回避まで含まれています。更新を後回しにする理由は、今回も見当たりません。
※個人の感想です
修正の内容
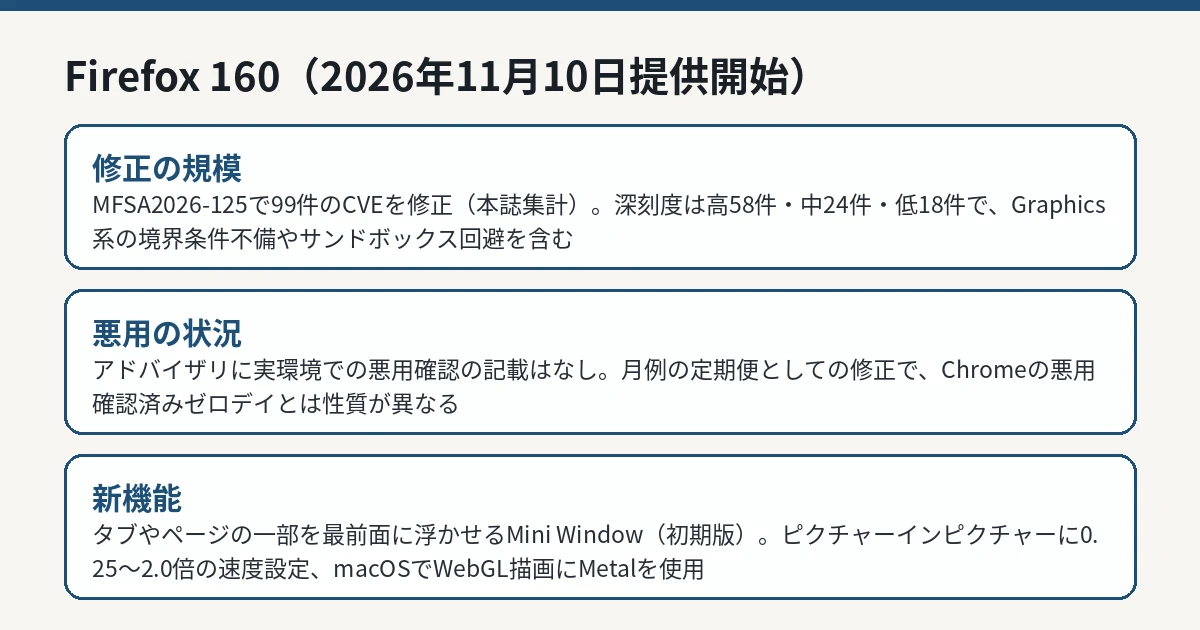
MozillaのセキュリティアドバイザリMFSA2026-125(2026年11月10日発表、影響度は全体として「高」)によると、Firefox 160で99件のCVEが修正されました。本誌がアドバイザリの各項目を数えた内訳は、深刻度「高」が58件、「中」が24件、「低」が18件です。
個別の項目には、Graphics: CanvasWebGLコンポーネントの境界条件の不備(CVE-2026-124852、深刻度「高」)、Graphics: Textコンポーネントの境界条件の不備によるサンドボックス回避(CVE-2026-124853、深刻度「高」)などが並びます。報告者の多くはMozilla自身で、社内監査や継続的なファジングで見つかった問題がまとめて修正される、月例の形です。
なお、11月11日にはChromeでも悪用が確認されたゼロデイの修正が出ています(Chrome CVE-2026-125350)。Firefoxの今回の修正について、実環境での悪用が確認されたという記載はアドバイザリにありません。この点はChromeの件と分けて読む必要があります。
Firefox 160で修正された脆弱性99件と新機能を整理した図解 IT Post編集部 個別項目の顔ぶれ
アドバイザリの項目を眺めると、報告者の多くがMozilla自身であることが分かります。社内の監査や継続的なファジング(自動の入力テスト)で問題を掘り起こし、月例のリリースでまとめて閉じるという、同社の平常運転の形です。外部からの報告で緊急に1件だけを直すタイプの修正とは成り立ちが違います。
コンポーネント別では、Graphics系(描画まわり)の項目が目立ちます。CanvasWebGLやTextといった、Webコンテンツの描画を担う部分は攻撃対象になりやすく、境界条件の不備がメモリ破壊やサンドボックス回避に直結します。ブラウザの脆弱性 対応でGraphics系が常連である理由はここにあり、今回もその構図は変わっていません。
新機能
Firefox 160のリリースノートでは、新機能として次の項目が挙げられています。
ピクチャーインピクチャーの再生プレーヤーに速度設定が付き、0.25倍から2.0倍まで選べるようになりました。この設定は、プレーヤーのウィンドウが中サイズ以上の場合に表示されます。
「Mini Window」は、タブやページの選択した一部を、閲覧中も最前面に表示される小窓へ切り出す機能です。Mozillaは初期版として開発と改善を続ける位置づけで、Mozilla Connectでのフィードバックを求めています。
そのほか、サイドバーの履歴項目をタブストリップへドラッグして新しいタブで開けるようになった点、メール(mailto:)などのリンク処理を繰り返し求めるサイトを「今後許可しない」ボタンでブロックし、設定で管理できるようになった点、Matroska(MKV)ファイルでFLAC/MP3/PCM音声を再生できる点、macOSでWebGLコンテンツの描画にAppleのMetalグラフィックスAPIを使うようになった点が挙げられています。
更新の適用
Firefox 160は2026年11月10日にリリースチャネルへ先行提供が始まっており、自動更新が有効な環境では順次配信されます。手動で確認する場合は、Firefoxの「このブラウザについて」からバージョン確認と更新チェックが行えます。
企業や組織で一括管理している場合は、管理ポリシー経由の配信タイミングが一般利用者とずれることがあります。その場合も、今回の修正にはサンドボックス回避を含む高深刻度の項目があるため、展開を通常より遅らせる判断は慎重であるべきです。検証用の端末で先行適用し、業務アプリケーションとの競合がないかを確認してから全体へ広げる、という月例の手順がそのまま使えます。
Mini Windowの位置づけ
新機能のMini Windowは、動画のピクチャーインピクチャーの考え方を、タブやページの一部に広げたものと読めます。参照資料を開いたまま別の作業をする、監視画面を端に置く、といった使い方では、タブ切り替えの往復が減ります。
一方で、常に最前面に浮く小窓は、画面共有やプレゼンテーションの場面では「見せるつもりのなかったものが見える」事故の種にもなります。初期版のうちは、個人の作業効率化の道具として試し、業務の標準手順に組み込むのは挙動が固まってからで十分です。ピクチャーインピクチャーの速度設定のような、既存機能の地味な改善と合わせて評価するのが妥当でしょう。
IT Postの見方
IT Postでは、今回のFirefox 160は「セキュリティ更新として確実に入れる」ことが結論だと考えます。99件という件数は束ね方の結果であり、怖がる材料ではありません。むしろ見るべきは、高深刻度にサンドボックス回避が含まれていることと、悪用の確認がないうちに定期便で届いていることの2点です。悪用が確認されてから慌てるChrome型の緊急更新と違い、予定どおり入れるだけで済む更新は、情シスにとって一番ありがたい種類の更新です。
新機能のMini Windowは、資料を見ながら作業する場面では地味に効きそうです。ただし初期版であり、フィードバックを募りながらの改善途中という位置づけは、リリースノートの書き方からも読み取れます。業務端末への一斉展開では、まず更新そのものを優先し、新機能の使い勝手の評価は分けて行うのが無難です。
今後どうなりそうか
Firefoxはおよそ4週間周期のリリースサイクルで、次のメジャーリリースでも月例のセキュリティ修正が束ねて届く見込みです。利用者側の作業は、Firefox 160への更新を標準の手順で適用することに尽きます。自動更新が有効な環境では再起動のタイミングだけが論点になります。
企業でFirefoxを管理している場合は、ESR(延長サポート版)との使い分けが従来どおりの論点です。今回の160は通常版の更新であり、ESR側の修正は別途アドバイザリを確認する必要があります。
もう1つの確認点は、悪用の有無の扱いです。今回はアドバイザリに悪用確認の記載がなく、緊急対応の色合いは薄いものの、高深刻度58件という内訳は軽く見る数字ではありません。「悪用されていないから後回し」ではなく「悪用される前に定期便で閉じた」という状態を保つことが、月例更新を回す意味そのものです。Chromeのゼロデイ対応で疲弊した直後だからこそ、予定どおり閉じられる穴は予定どおり閉じておくのが得策です。新たな事実が公表されれば、本記事を更新します。