セキュリティ ソフト99公式オンラインショップに不正アクセス、最大13万6,968人の情報が漏えいの可能性。入口は問い合わせフォームの画像添付だった ソフト99コーポレーションは2026年11月10日、公式オンラインショップへの不正アクセスで、2026年11月5日までに会員登録・購入した最大136,968人の個人情報が漏えいした可能性があると発表。問い合わせフォームの画像添付機能からプログラムファイルが置かれた経緯と、対象情報を整理する
まず初めに
洗車用品の店の「お問い合わせ」に、写真の代わりにプログラムを送りつける。地味な手口だが、効き目は抜群だった。派手なゼロデイでも、暗号を破ったわけでもない。画像を添付できる欄は、裏側で「何でも置ける棚」になっていた、というだけの話である。棚の点検を怠ると、店の奥の帳簿まで読まれる。今回の発表が素直に怖いのは、その入口の平凡さだ。
※個人の感想です
何が起きたのか
ソフト99コーポレーションは2026年11月10日16時、「ソフト99公式オンラインショップへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ」を公表しました。
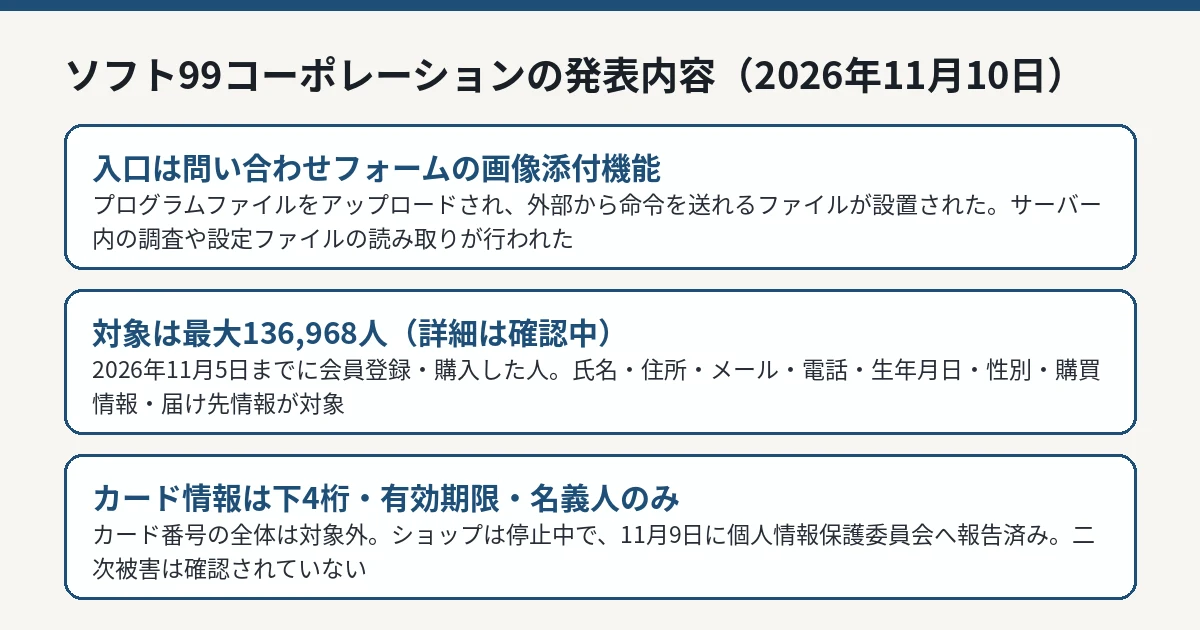
同社によると、経緯は次のとおりです。2026年11月5日、委託先から同社に対し、公式オンラインショップで不審な動きが確認された旨の連絡がありました。委託先が調査した結果、外部の第三者が、問い合わせフォームの画像添付機能からプログラムファイルをアップロードしていたことが判明しました。そのファイルを足がかりに、外部から命令を送り込めるファイル(いわゆるWebシェルに当たるもの)が置かれ、サイトのプログラムの権限で、サーバー内の調査や設定ファイルの読み取りが行われた、ということです。これにより、個人情報が漏えいした可能性を認識したとしています。
日時
確認した事象
2026年11月5日
委託先から不審な動きの連絡。調査で、問い合わせフォームの画像添付機能からのプログラムファイルのアップロードと、命令実行用ファイルの設置が判明
2026年11月9日
個人情報保護委員会への報告を実施
2026年11月10日16時
漏えいの可能性を公表。公式オンラインショップは停止措置によりアクセス経路を遮断
現在は、公式オンラインショップを一時停止し、アクセス制限の強化など必要なセキュリティ対策を実施している、ということです。原因と影響範囲の詳細な調査は、委託協力先と進めています。今後、外部のセキュリティ専門家にも調査を依頼し、その結果と助言を踏まえて再発防止策を講じる、としています。
問い合わせフォームの画像添付を入口とする侵入経路と、最大136,968人の対象範囲を整理した図解 IT Post編集部 漏えいの可能性がある情報
対象は、2026年11月5日までに「ソフト99公式オンラインショップ」で会員登録ならびに買い物をした人で、最大136,968人です。対象となる会員と件数の詳細は、現在確認中としています。
区分
漏えいの可能性がある情報
本人情報
氏名、住所、メールアドレス、電話番号、生年月日、性別
購買・配送
購買情報、お届け先情報
クレジットカード情報の一部
カード番号の下4桁、有効期限、カード名義人
カード番号の下4桁だけでは、そのまま買い物に使うことはできません。ただし、氏名・住所・電話番号・生年月日と購買情報がそろえば、「購入した商品の配送」や「カードの確認」を装う連絡の材料にはなります。同社も、本件に起因する二次被害は現時点で確認されていないとしつつ、同社や関係機関を装った不審なメール・SMS・電話、偽サイトや偽SNSアカウントへの注意を呼びかけています。心当たりのない連絡では、添付ファイルを開かず、リンク先へアクセスせず、個人情報やカード情報を入力しないよう求めています。問い合わせ先は、電話0120-342-199(平日9時〜17時30分)と、メールinquiry@soft99shop.comです。
不審なメールの見分け方は、フィッシングSMSの見分け方をまとめたガイド も参考になります。
利用者が気をつけること
同社は、本件に関連して、次のような注意を呼びかけています。
同社または関係機関を装った不審なメール、SMS、電話による連絡に注意する
当社を装った偽サイト、偽SNSアカウントや投稿が作られる可能性があるため、個人情報、ID・パスワード、クレジットカード情報などを入力・提供しない
心当たりのないメールやSMSを受け取った場合や、不審な電話を受けた場合は、添付ファイルの開封、記載されたリンク先へのアクセス、返信、その他の対応を行わない
読み取りが行われた設定ファイルに何が含まれていたかは、現時点では公表されていません。同社は、対象となる会員と件数の詳細を確認中としており、対象者への個別の連絡方法も現時点では示していません。自分が対象かどうかは、今後の同社の案内を確認することになります。
IT Postの見方
IT Postでは、今回の発表は原因の説明が早い段階で具体的だった点で、読み手に誠実な部類だと考えます。「問い合わせフォームの画像添付機能からプログラムファイルをアップロードされた」と、入口と手口を初報で明かした発表は多くありません。対象範囲の確定を待たずに経路を出したことで、同じ仕組みを持つ他のEC事業者は、自分の店の添付機能を今すぐ点検できます。
一方で、問いは残ります。画像添付の欄にプログラムファイルが置けたということは、拡張子や中身の検証、アップロード先の実行権限のいずれか、あるいは全部が甘かったということです。どの層が抜けていたのかが分からなければ、再発防止策が「強化しました」で終わる危険があります。もうひとつは検知の経緯です。不審な動きに気づいたのは自社ではなく委託先でした。運用を委託すること自体は普通ですが、監視の目がどこまで届いていたのかは、続報で示すべき点です。
※個人の感想です
今後どうなりそうか
同社は、対象となる会員と件数の詳細を確認中としています。次の確認点は、対象範囲の確定、読み取られた設定ファイルに何が含まれていたか、二次被害の有無、そして外部専門家の調査を踏まえた再発防止策とショップ再開の時期です。
IT Postでは、続報が公表された場合は本記事を更新します。