セキュリティ モスのキャンペーン参加者1万4034件が漏えい、侵入口はファイルアップロードの不備。集めていなかった情報が被害を小さくした スマートシェアが2026年10月27日、SNSキャンペーンツール「OWNLY」への不正アクセスで、モスバーガーのキャンペーン参加者情報1万4034件が漏えいしたと発表した。侵入口はファイルアップロード機能の不備で、漏えいしたのはXやLINEのユーザー名・ユーザーIDなど。対象キャンペーンと同社の対応を整理する
まず初めに
キャンペーンの参加者情報が漏れた、という発表で真っ先に確認すべきは「そもそも何を集めていたか」である。今回の対象キャンペーンは、氏名も住所もメールアドレスも集めていなかった。だから漏れたのはユーザー名とIDと参加記録で済んだ——済んだ、と言い切るのは当事者ではないので慎重であるべきだが、「集めなかった情報は漏れない」という当たり前が、そのまま被害の上限になった事例である。対照的に、検知したのに通知設定の不備で把握が遅れた、という経緯の方は、技術の不備と同じくらい運用の不備として重い。二つの教訓が一つの発表に入っている。
※個人の感想です
何が起きたのか
スマートシェア株式会社(東京都)によると、同社が提供するSNSキャンペーンツール「OWNLY」において、第三者による不正アクセスが発生し、同サービスを利用して実施されたキャンペーンに参加した利用者の情報(参加者情報)の一部が、外部に漏洩したことが判明しました。
同社は、OWNLYサーバー上に保存されている参加者情報が、不正アクセスにより閲覧・ダウンロードされた形跡があることを確認した、としています。上記以外のキャンペーンについては、現時点までの調査で、参加者情報が閲覧・取得された形跡は確認されていない、という説明です。モスバーガーを運営するモスフードサービスも同日、同様の内容を発表しています。
公式発表の内容をもとに編集部が作成した図。 IT Post編集部 対象キャンペーンと漏えいした情報
対象となるキャンペーンと件数は次のとおりです。
キャンペーン名
実施期間
参加方法
対象件数
モスのレシートチャレンジ
2026年8月3日〜8月31日
LINE
2,995件
モスでハロウィン プレゼントキャンペーン
2026年10月15日〜10月17日
X
11,001件
VALX×モスバーガーコラボ! レシートキャンペーン
2026年10月1日〜10月21日
X
38件
合計
—
—
14,034件
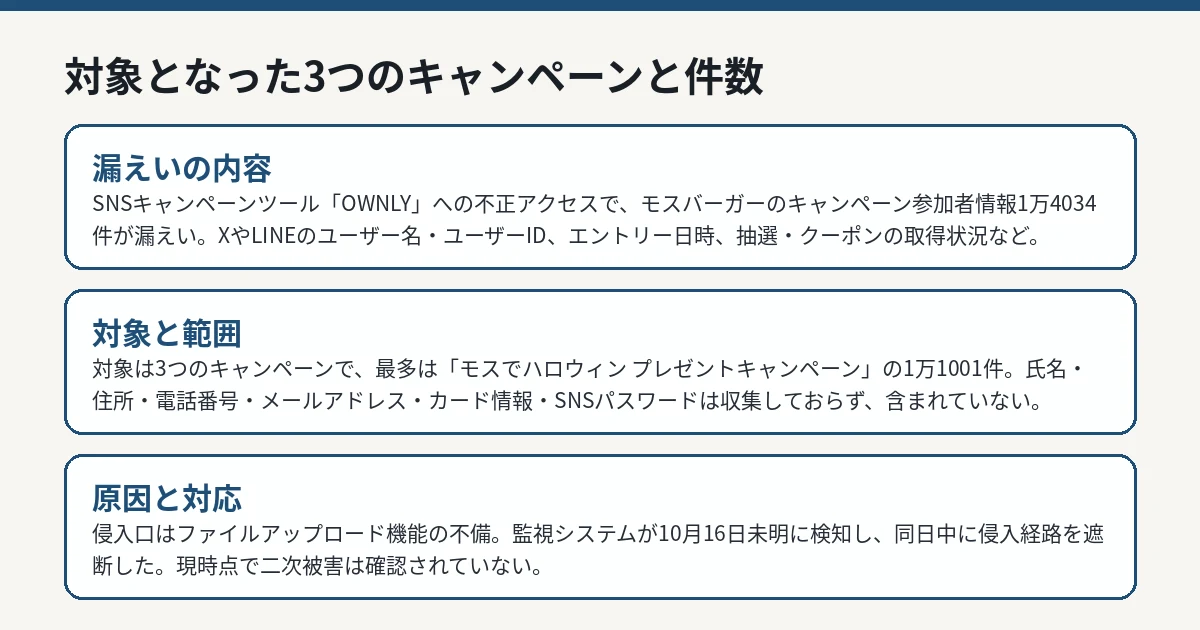
漏洩した情報は、XまたはLINEのユーザー名・ユーザーID、エントリー日時、抽選・クーポンの取得状況などです。
一方、対象キャンペーンにおいて、氏名、住所、電話番号、メールアドレス、クレジットカード情報、SNSのパスワード等の情報は収集しておらず、漏洩した情報には含まれていません。これは、集める情報を絞っていたことが、漏洩時の影響範囲を限定した形です。
原因と経緯
同社の説明する経緯は次のとおりです。
2026年10月16日未明:OWNLYのファイルアップロード機能の不備を侵入経路とした不正アクセスを、監視システムが検知した
通知設定の不備により、開発担当者による把握は検知から遅れたものの、同日中に侵入経路を遮断した
2026年10月21日:個人情報保護委員会、総務省の関係機関へ報告した
2026年10月27日:本件を公表した
侵入口が「ファイルアップロード機能の不備」と具体的に特定されている点と、検知の遅れの理由が「通知設定の不備」であった点が、発表の中で明示されています。
同社の対応と再発防止策
実施済みの対策として、同社は次の点を挙げています。
ファイルアップロード機能の修正(受け付けるファイル形式の限定等)
OWNLYにおける類似の不備の有無の社内点検(現時点で未検出)
すべてのOWNLYアカウントへの不正アクセス有無の点検(現時点で未検出)
OWNLYを利用するすべての企業へ、アカウント管理画面のログインパスワード変更、多要素認証・IPアドレス制限等の設定依頼の通知
監視システムが異常を検知した際の通知設定の見直し
今後については、年内に実施要否の検討と対応方針の整理を行う予定として、アカウント管理画面へのログインに係るセキュリティ向上策の追加(多要素認証の種類の追加等)、参加者情報のダウンロード手順の見直し、外部調査機関を起用したOWNLYの不備の総点検の要否・実行が挙げられています。
参加者が注意すべきこと
同社によると、現時点で二次被害は確認されていません。参加者への注意として、キャンペーンの当選連絡などを装い、個人情報やカード情報の入力を求める不審なメッセージに注意するよう呼びかけています。同社がダイレクトメッセージ等でパスワードやクレジットカード情報を尋ねることはない、としています。
また、本件について同社から参加者へ個別に連絡することはない、と明言されています。つまり、「OWNLY」やモスバーガーのキャンペーン事務局を名乗って個別に連絡してくるものは、それ自体が不審なものとして扱うのが安全です。
対象かどうかを確認したい場合は、専用窓口(モスSNSキャンペーン事務局)の問い合わせフォームから、参加時に使ったXまたはLINEのユーザー名とユーザーID、参加したキャンペーン名を知らせることで確認できます。受付期間は2026年10月27日から2027年1月26日までです。
初心者が知っておくべきこと
Q. ユーザー名やユーザーIDが漏れると、何が起きるのですか。
A. ユーザー名とユーザーIDは、SNS上で公開されている情報に近いものも含まれますが、キャンペーンへの参加記録と結び付くことで、「この人はこのキャンペーンに参加した」という情報になります。当選連絡を装った不審なメッセージの材料に使われるおそれがあるため、参加したキャンペーンに関する不審な連絡には注意が必要です。
Q. パスワードは漏れていないのですか。
A. 同社の説明では、対象キャンペーンではSNSのパスワード等は収集しておらず、漏洩した情報には含まれていません。そのため、本件を理由にXやLINEのパスワードを変更しなければならない、という発表にはなっていません。ただし、当選連絡を装うメッセージでパスワードを入力させる手口には注意してください。
Q. 自分が対象かどうかは、どうすれば分かりますか。
A. 同社は個別連絡を行わないとしています。確認したい場合は、専用窓口のフォームへ、参加時に使ったユーザー名とユーザーID、キャンペーン名を知らせて確認する形です。受付期間は2027年1月26日までです。
IT Postの見方——「集めなかったこと」と「通知できなかったこと」の対比
IT Postでは、今回の発表は、セキュリティの教科書に載るような対比を一つの事案の中に含んでいると考えます。参加者情報の収集をユーザー名とIDまでに絞っていたことが、漏洩時の被害の上限を決めた。これは「最小限の情報だけ集める」という原則が、標語ではなく実際の被害規模で効いた例である。逆に、監視システムは侵入を検知していたのに、通知設定の不備で人の把握が遅れた。検知の仕組みはあっても、人の目に届かなければ、検知していないのと結果は近くなる。
ファイルアップロード機能の不備という侵入口自体は、Webサービスでは古典的な部類に入る。再発防止策の「年内に実施要否を検討」という部分は、正直なところ悠長にも見える。外部機関による総点検まで含めて、結論を先送りしないことが、同種のキャンペーンツール全体への信頼を保つ条件になるはずだ。キャンペーンは「気軽に参加できる」ことが売りなのだから、その裏側の管理は気軽であってはいけない。
※個人の感想です
今後どうなりそうか
焦点は2つあります。第一に、年内に検討するとされた追加対策(多要素認証の拡充、ダウンロード手順の見直し、外部機関による総点検)の結論がいつ、どう公表されるか。第二に、他のキャンペーンやアカウントへの影響がないという現時点の説明が、調査の進展で維持されるかどうかです。
IT Postでは、続報が出た場合は、初報の正本記事である本記事を更新して経緯を追います。