まず初めに
「1店舗だけ」と聞くと小さく見える。だが中身は314万件である。1店舗でこの件数というのは、その店がどれだけ大きな会員基盤を持っていたかという話であると同時に、プラットフォーム側のサーバー1つの穴が、店の全会員の名簿を持っていく構造の話でもある。店は悪くない、基盤が穴だらけだった、で済む時代は終わっている。預ける側も預かる側も、請求書と一緒にこの手のリスクまで引き受けている。
※個人の感想です
何が起きたのか
フューチャーショップの発表(第一報)によると、2026年10月17日23時02分、外部の第三者が、同社サーバーで使用しているソフトウェアの脆弱性ぜいじゃくせい を悪用してサーバーへ不正にアクセスしました。翌18日0時16分、対象の1店舗の会員情報が取得されました。
同社が本件に気づいたのは10月19日15時30分頃で、システム監視の過程で不審なアクセスを確認したことがきっかけです。同社は侵入経路を特定して遮断し、悪用された脆弱性 への対策を全ての管理画面サーバーに実施したとしています。現時点で、当該店舗以外のデータへ同様の手法で不正アクセスが行われた痕跡は確認されていない、という説明です。
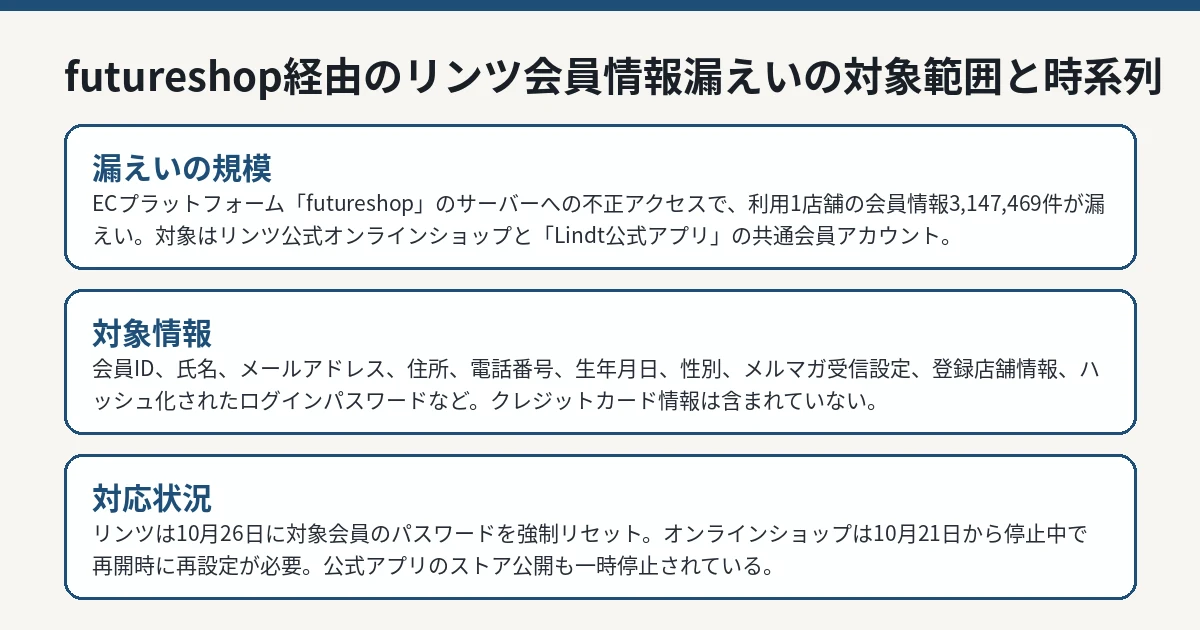
対象の店舗については、フューチャーショップの発表では店舗名が示されていませんでしたが、リンツ&シュプルングリージャパンが同日、委託先事業者への不正アクセスによる個人情報漏えいを公表し、自社のオンラインショップと公式アプリの会員情報3,147,469件が対象であることを明らかにしました。件数は両社の発表で一致しています。なお、取得時点(10月18日0時16分)で退会済みの会員は対象に含まれない、とリンツは説明しています。
対象は1店舗・3,147,469件で、侵入は2026年10月17日、情報取得は翌18日、公表は23日。数値は両社の公表値 IT Post編集部 漏えいした情報
両社の発表を合わせると、漏えいした情報は次のとおりです。
項目
内容
対象件数
3,147,469件(1店舗)
対象情報
会員ID、氏名、メールアドレス、住所、電話番号、生年月日、性別、メールマガジンの受信設定、登録店舗情報、ログインパスワード(ハッシュ化済み)、フリガナ、会員登録日時、最終ログイン日時など
含まれない情報
クレジットカード情報(カード情報は決済代行会社が直接処理し、両社のサーバーに保存されていない)
二次被害
2026年10月23日時点で、本件に起因する具体的な二次被害の報告は確認されていない
ログインパスワードはハッシュ化して保存されていたため、取得された情報をそのまま使ってログインすることはできない、とフューチャーショップは説明しています。ただし、ハッシュ化は「漏れても安全」を意味しません。パスワードの強さによっては解読される可能性があるため、後述の再設定と使い回しの見直しが重要です。
リンツ側の対応
リンツは2026年10月21日16時から、安全性が確認されるまでの間、オンラインショップを一時停止しています。停止前に注文した商品は予定どおり届けるとしています。
10月26日の追記では、対象会員のログインパスワードをシステム側で強制リセットしたこと、オンラインショップ再開時には会員自身による再設定が必要になることが示されました。あわせて同日から、公式アプリのアプリストアでの公開を一時停止し、新規ダウンロードができない状態にしています。ログイン状態を保っている利用者は、店舗でのポイント付与・利用は継続できますが、アプリを削除すると再開まで再インストールと再ログインができなくなるため注意が必要です。
対象会員への個別連絡は、登録メールアドレス宛に10月27日から順次行われています。両社は個人情報保護委員会へ連名で報告し、フューチャーショップは所轄警察署への相談も進めています。外部の専門機関による調査も実施される予定です。
別の障害と混同しないでください
futureshopでは10月21日にも、関連サービスの脆弱性を突いた不正アクセスの検知により複数サーバーを停止する事象がありました。フューチャーショップは、この事象と今回の会員情報漏えいは別のものだと説明しています。本記事で扱うのは、10月17日から18日にかけて発生し、23日に公表された会員情報漏えいの件です。
私たちへの影響
リンツの公式オンラインショップや公式アプリに会員登録したことがある人は、今回の対象に含まれている可能性があります。行うべきことは3つです。
第一に、リンツから届く案内メールを確認し、オンラインショップ再開後にパスワードを再設定してください。第二に、リンツで使っていたパスワードを他のサービスでも使い回している場合は、そのサービスのパスワードも変更してください。ハッシュ化されていても、使い回し先への不正ログインの材料になり得ます。第三に、リンツやオンラインショップを装った不審なメール・SMS・電話に注意してください。心当たりのない連絡のリンクや添付ファイルは開かず、公式サイト(https://www.lindt.jp/)を自分で開いて確認するのが確実です。リンツは、メールや電話でパスワードやクレジットカード情報を尋ねることはないと明言しています。
futureshopを利用する他の店舗で買い物をした人については、現時点で同様の手法による痕跡は確認されていないと公表されています。ただし、調査は継続中であり、新しい事実が公表された場合は本記事を更新します。
初心者が知っておくべきこと
Q. 「ハッシュ化されたパスワード」なら漏れても大丈夫なのですか。
A. ハッシュ化は、パスワードをそのまま読めない形に変換して保存する仕組みで、漏えいした情報をそのままログインには使えません。ただし、短い・単純なパスワードは時間をかければ解読される恐れがあります。だからこそ、強制リセットと、使い回しの解消がセットで案内されています。
Q. なぜ1店舗の被害なのに300万件を超えるのですか。
A. ECプラットフォームは、多くの店舗の会員情報を同じ仕組みのサーバーで預かっています。今回侵入されたのは特定の店舗のデータが置かれた範囲でしたが、その店舗自体の会員数が300万人規模だったため、件数が大きくなりました。「1店舗」は範囲の限定を示す言葉であり、被害の小ささを示す言葉ではありません。
Q. クレジットカード情報が含まれていないなら安心ですか。
A. カード情報が対象外なのは救いですが、氏名・住所・メールアドレス・電話番号の組み合わせだけでも、なりすましやフィッシング詐欺には十分使えます。カードの明細確認は不要でも、不審な連絡への警戒は必要です。
IT Postの見方——「1店舗」の言い方に、規模のごまかしはないか
IT Postでは、今回の発表で一番引っかかるのは「1店舗」という強調の置き方だと考えます。範囲を正確に区切ること自体は正しい。他の店舗の利用者を不必要に不安にさせないための情報でもある。ただ、314万7469件という数字と並べたとき、「1店舗だけでした」という響きは、どうしても被害を小さく見せる方向に働く。プラットフォーム事業者にとっての「1店舗」は、利用者にとっては「自分の登録したあの店の全員」である。発表の主語が事業者目線のままでは、数字の大きさと表現の温度がちぐはぐになる。
一方で、評価できる点もある。侵入から取得までの時刻を分単位で公表したこと、対象外の情報(退会済み会員、カード情報)の切り分け、リンツ側の強制リセットとアプリ公開停止まで含めた対応の速さは、初動としては具体的だ。残る論点は、ソフトウェアの脆弱性が何で、いつから存在し、なぜ監視で拾うまで2日近くかかったのか。外部専門機関の調査結果で、ここが埋まるかどうかが次の焦点になる。
※個人の感想です
今後どうなりそうか
焦点は、フューチャーショップが公表を予定している再発防止策の具体化と、外部専門機関による調査で侵入の全容(対象範囲の確定を含む)が示されるかどうかです。リンツのオンラインショップ再開時期と、パスワード再設定の案内も続報待ちです。
IT Postでは、調査結果や再発防止策の続報が出た場合は、本記事を更新して追います。