セキュリティ ケユカ第2報、委託先ナノテック経由で最大77,105件の漏えいの恐れ。第1報の「対象外」も訂正 河淳(ケユカ)は2026年11月11日、第2報として、業務委託先ナノテックのサーバーへの不正アクセスで最大77,105件の個人情報が漏えいした恐れがあると発表した。Webアプリケーションの脆弱性を突かれて不正プログラムが設置されたとみられ、家具・カーテン注文の最大530件には氏名・住所・電話番号が含まれる。アララ経由のメールアドレス流出とは別の委託先・別の事案で、第1報の「対象外」の記載も訂正された
まず初めに
同じ日に、委託先が違う2件の漏えいを並べて発表する。1件目は配信サービスのアドレス、2件目は注文を受ける側のサーバーの中身である。しかも2件目は、第1報で「対象外」と書いた部分の訂正まで含んでいる。委託先ごとにサーバーがあって、調査ごとに結論が動く。管理の手間を外に出したはずが、説明の手間は倍になって返ってきた形である。
※個人の感想です
何が起きたのか——アララ事案とは別の侵入
河淳株式会社は2026年11月11日、「当社システムへの不正アクセスによる個人情報漏えいに関するお知らせとお詫び(第2報)」を公表しました。
対象は、同社が業務を委託している株式会社ナノテックのサーバーです。同社の説明では、Webアプリケーションの脆弱性を突いた不正アクセスにより、不正なプログラムが設置され、情報が取得されたとしています。
同じ11月11日に同社が公表したアララ メッセージ経由のメールアドレス1,214,183件の流出とは、委託先もシステムも異なる別の事案です。混同しやすいため、先に切り分けておきます。アララの件はメールマガジン配信用の委託先サービスが侵入され、流出したのはメールアドレスのみでした。今回のナノテックの件は、注文や見積もりに関わるシステムのサーバーが侵入され、氏名や住所を含む情報が対象になっています。
経緯は次のとおりです。
10月21日:不正アクセスを検知し、対象サーバーを外部ネットワークから遮断
11月9日:フォレンジック調査により、情報の漏えいが確認された
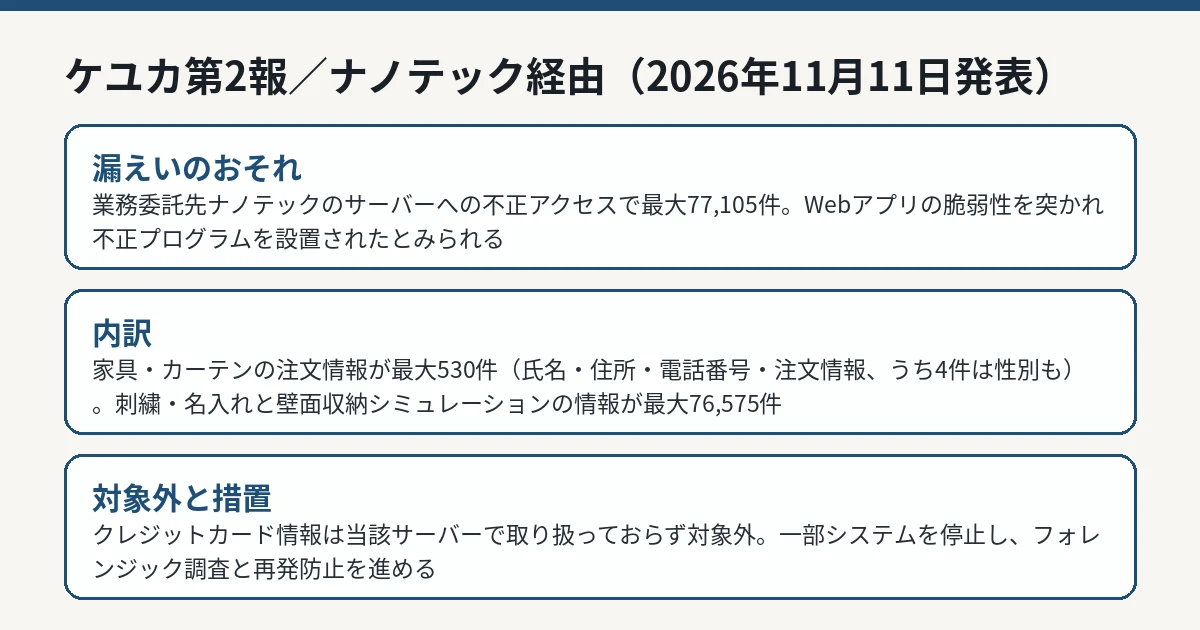
委託先ナノテック経由で最大77,105件の漏えいのおそれと内訳を整理した図解 IT Post編集部 漏えいの対象と件数
漏えいの対象は最大で合計77,105件です。内訳は次の2つです。
家具・カーテンの注文:最大530件。氏名、住所、電話番号、注文情報を含み、うち4件は性別も含みます
刺繍・名入れ、壁面収納シミュレーション:最大76,575件。氏名、電話番号、注文情報を含みます
クレジットカード情報については、当該サーバーでは取り扱っていないため、今回の漏えいの対象ではないと同社は説明しています。現時点で、本件に起因する二次被害の報告はないとしています。
アララの件が「メールアドレスのみ」だったのに対し、こちらは氏名や住所、電話番号と注文情報の組み合わせです。件数はアララの件より小さいものの、情報の性質はこちらのほうが重い、と読むべき事案です。
第1報の訂正と、止まっているシステム
本第2報には、第1報の記載の訂正が含まれています。第1報で対象外としていた部分について、調査の結果、対象に含まれることが分かったため訂正する、という内容です。「対象外」の一次判断が、フォレンジック調査で覆ったのは、アララの件と同型の反転です。
対応面では、カーテンの見積もりシステムと壁面収納のシステムは、停止を継続していると同社は説明しています。再開の条件や時期は、本発表では示されていません。
問い合わせ窓口は、電話の 0120-821-645 です。
対象に含まれる可能性があるのは、家具やカーテンを注文した人、刺繍や名入れを依頼した人、壁面収納のシミュレーションを利用した人です。心当たりがある人は、同社を装った不審な電話やメールに注意し、確認が必要な場合は公式サイトの案内から窓口へ連絡してください。
対象者が確認すべきこと
対象かどうかを分けるのは、利用したサービスの種類です。家具やカーテンの注文(最大530件、氏名・住所・電話番号・注文情報を含み、うち4件は性別も含む)に心当たりがある人と、刺繍・名入れの依頼や壁面収納シミュレーションの利用(最大76,575件、氏名・電話番号・注文情報を含む)に心当たりがある人では、含まれる情報が異なります。どちらの場合も、クレジットカード情報は当該サーバーで取り扱っていないため対象外、というのが同社の説明です。
氏名と電話番号、住所の組み合わせが漏えいの対象になり得る以上、警戒すべきはメールだけではありません。同社や配送業者を名乗る不審な電話、注文内容に触れて信用させようとする連絡にも注意が必要です。確認が必要な場合は、相手が示した連絡先ではなく、公式サイトに掲載された窓口(電話 0120-821-645)へ自分から掛け直してください。同社は現時点で二次被害の報告はないとしていますが、「報告がない」ことは「今後も起きない」ことと同義ではありません。
また、カーテンの見積もりシステムと壁面収納のシステムは停止が続いているため、これらのサービスを使おうとして使えない場合も、本件の影響範囲として理解しておく必要があります。再開の時期は示されていないため、急ぎの用件がある人は、窓口で代替の手続きがあるかを確認するのが現実的です。
IT Postの見方
IT Postでは、この第2報で見るべきは、2つの異なる委託先の事案を、同社が同日に、混ぜずに分けて発表した点だと考えます。件数の大きいアララの件の陰に、氏名と住所を含むナノテックの件を埋もれさせる書き方もできたはずだが、同社は内訳と侵入の手口(Webアプリケーションの脆弱性、不正プログラムの設置)まで分けて書いた。利用者が「自分はどちらに含まれるのか」を判断できる形になっている。
一方で、問いは残る。Webアプリケーションの脆弱性という、古典的で防ぎようのあったはずの入口であること。そして第1報の「対象外」が訂正されたことで、初動の切り分けの精度そのものが次の焦点になる。検知が10月21日、漏えいの確認が11月9日という時間の掛かり方も含め、委託先のサーバーで起きたことを委託元がどこまで早く正確に掴めるのか、という委託管理の実力が試されている。
今後どうなりそうか
次の節目は、対象者への案内の進み具合、停止中のカーテン見積もりと壁面収納のシステムの再開判断、そして再発防止策の具体化です。件数は「最大」の数字で示されており、調査の進展で確定値が示されるかどうかも確認点です。
アララの件と合わせ、ケユカでは2つの委託先事案への対応が並行して続きます。新たな事実が公表されれば、本記事を更新します。