セキュリティ 早稲田大、MyWasedaのログイン情報が延べ3,342件取得された。PHP脆弱性対応の点検で、8月31日の侵入痕跡が出た 早稲田大学は2026年11月9日、ポータルサイト「MyWaseda」のログイン用ユーザー情報を管理するシステムへの不正アクセスで、教職員番号や氏名、暗号化されたパスワードなど延べ3,342件が第三者に取得されたと公表。卒業生向けサービスは一時停止が続く。対象の内訳と対応を整理する
まず初めに
別の穴を塞ぎに行ったら、既に開けられていた扉を見つけた。大学のポータルの鍵束にあたるシステムで、見つかったのは「入られた形跡」だけではない。延べ3,342件が「取得された」と確認された点が重い。一方で、数字の読み方には注意が要る。延べ件数であり、パスワードも平文ではない。その線引きを外すと、話は必要以上に大きくも小さくもなる。
※個人の感想です
何が起きたのか
早稲田大学は2026年11月9日、「不正アクセスによる個人情報漏えいについて」を公表しました。
同大学によると、本件は、PHPの脆弱性 への対応を契機として学内システムの状況を確認する中で、2026年8月31日に行われた不正アクセスの痕跡を確認したことから判明しました。その後、調査範囲を広げた結果、個人情報を管理するシステムへの第三者による侵入と、一部情報が取得された事実を確認したということです。
侵入が確認されたのは、メールサービスなどを利用できるポータルサイト「MyWaseda」へのログインに使用するユーザー情報を管理するシステムです。このシステムには、教職員番号、氏名、Wasedaメールアドレス、所属部署名、資格名、暗号化された状態で保存されたパスワードが含まれます。
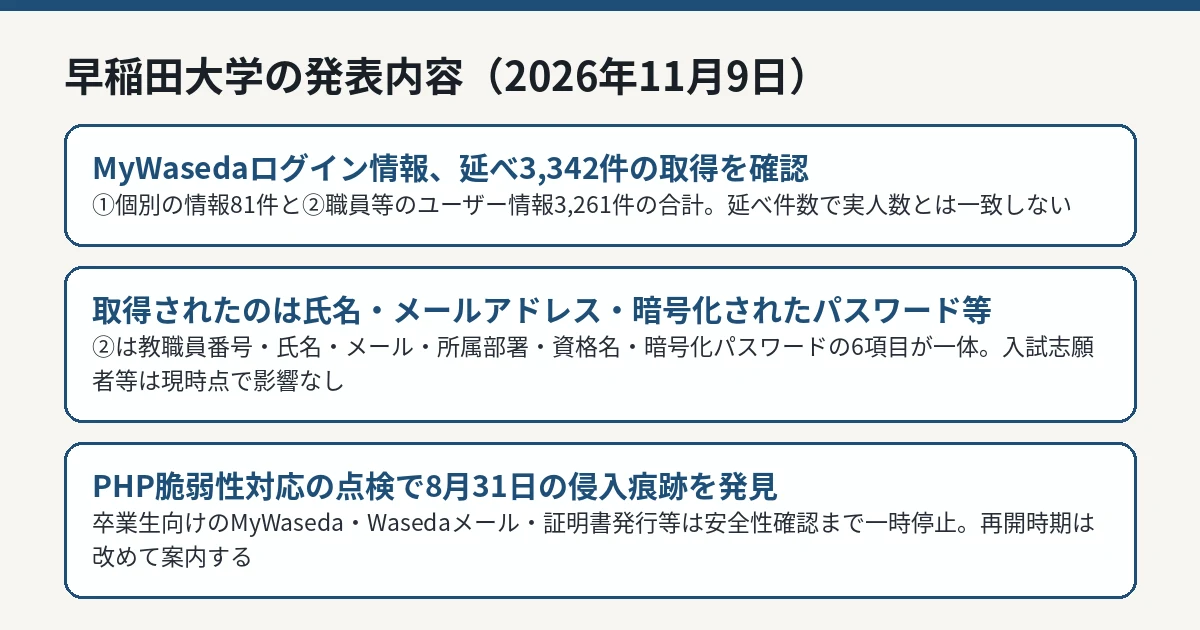
早稲田大学の発表(2026年11月9日)をもとにIT Post編集部が作成した図解です。 IT Post編集部 取得された情報——延べ3,342件の内訳
第三者によって不当に取得されたことが確認された情報は、①と②を合わせて延べ3,342件です。
区分
件数
取得された情報
① 教職員(退職者を含む)、学生、卒業生等に関する個別の情報
計81件
氏名/資格名(38件)、氏名/資格名/Wasedaメールアドレス(23件)、氏名/暗号化された状態で保存されたパスワード(20件)が、それぞれ個別に取得された
② 職員等に関するユーザー情報
3,261件
教職員番号、氏名、Wasedaメールアドレス、所属部署名、資格名、暗号化された状態で保存されたパスワードの6項目が、一体の情報として取得された
同大学は、記載の件数は延べ件数であり、同一の利用者が複数のメールアドレスを保有している場合があるため、対象者の実人数とは一致しないとしています。また、パスワードは利用者が設定したパスワードそのものをそのまま保存していたものではなく、暗号化された状態で保存されていたものだということです。
現時点では①②以外の情報については、第三者による取得の事実は確認されていません。ただし、その可能性を否定できないため、引き続き詳細な調査を進めています。入試志願者に関する情報や、早稲田大学オープンカレッジの受講生に関する情報は、今回の不正アクセスによる影響は現時点で確認されていないとしています。
パスワードが暗号化された状態だったとはいえ、氏名やメールアドレスと一体で取得された以上、油断はできません。同じパスワードを他のサービスで使い回している場合は、そのサービス側のパスワード変更も検討してください。パスワードの使い回しが連鎖した事例は、オンライン麻雀「Maru-Jan」で全会員のパスワードが流出した記事 でも整理しています。
大学の対応——卒業生向けは止めて安全確認を優先
同大学が示した対応は、次のとおりです。
不正アクセスの判明後、被害拡大の防止とMyWaseda利用者の安全確保を最優先に、関係するシステムの停止、学外との通信・アクセスの制限、システム管理者のパスワード変更、関連サービスの利用制限などの措置を講じた
セキュリティ専門事業者と連携し、侵入経路、情報取得の有無、影響範囲について詳細な調査を進め、関係機関への報告・相談を行っている
学生と教職員には、Wasedaメールアドレスのパスワード変更など、必要な対応を個別に案内している
卒業生については、被害防止のため、安全性が確認できるまで、MyWasedaをはじめとするWaseda IDを利用するサービス(Wasedaメール、証明書発行など)を一時停止している。再開時期と今後の対応は改めて知らせる
あわせて同大学は、本件に関連して大学や関係者を装った不審なメールやSMSが送信される可能性があるとして、身に覚えのない連絡に記載されたリンクへのアクセス、添付ファイルの開封、ID・パスワード等の入力を行わないよう注意を呼びかけています。
本件の問い合わせ窓口は、ITヘルプデスクのお問い合わせフォームと電話0120-200-042(平日9時〜17時、日本語のみ対応)です。報道機関からの問い合わせは広報室が窓口です。
今後の調査と再発防止
同大学は、新たに公表すべき事実が判明した場合は、調査の完了を待たず、大学のWebサイト等を通じて速やかに知らせるとしています。必要に応じて、対象となる人に個別に連絡する場合があるということです。
調査結果を踏まえ、原因と影響を検証し、必要な安全対策を講じるとともに、監視・検知、初動対応、情報共有等を含むインシデント対応体制についても見直しを行い、再発防止策を講じるとしています。
IT Postの見方
IT Postでは、この公表で評価できるのは、取得が確認された範囲を①②に分け、項目の組み合わせまで具体的に示した点だと考えます。「延べ件数であり実人数ではない」「パスワードはそのままの文字列ではない」という限定も、同じ文書の中で明記されています。利用者が自分の状況を判断する材料は、ひととおり揃った形です。
一方で、時間の流れは厳しく見ざるを得ません。侵入の痕跡は8月31日のもので、公表は11月9日です。点検のきっかけがPHPの脆弱性への対応だったという経緯は、裏を返せば、その点検がなければ発見はさらに遅れた可能性を示します。見つけたこと自体は点検の成果ですが、「点検しなければ見つからない状態だった」ことも同時に意味します。卒業生向けサービスを止めて安全確認を優先した判断は妥当ですが、証明書発行まで止まる影響は小さくありません。再開時期の見通しと、侵入経路の説明が、次の発表の焦点になります。
今後どうなりそうか
今後の確認点は、侵入経路と原因の特定、①②以外の情報への影響の有無、卒業生向けサービスの再開時期、対象者への個別連絡の範囲です。
IT Postでは、続報が公表された場合は本記事を更新します。