セキュリティ フランス郵政Maileva、郵便物の受取人約2,200万人の氏名・住所が流出。9月の攻撃を11月に公式確認 フランスのLa Posteグループは2026年11月15日、傘下の文書発送サービスMailevaへのサイバー攻撃で、企業や公的機関が発送した文書の受取人約2,200万人の識別情報(姓・名・郵便住所)が流出したと公表した。流出が確認されたのは宛先の識別情報であり、給与明細など文書本文の情報は発送元ごとに異なる。病院の督促状が閲覧された可能性など、委託元側の公表と合わせて公式情報で整理する
まず初めに
2,200万人という数字だけが先に歩くと、話は必ず大げさな方へ転がる。フランスの人口の3分の1近い。だが今回、漏えいが確認されたと公式に言われたのは、宛名の情報、つまり姓と名と郵便住所である。本文の中身まで全部持っていかれた、という発表ではない。とはいえ、宛名だけなら軽い、と切り捨てるのも違う。誰が、どの企業や病院から、どんな種類の郵便物を受け取っていたのか。その輪郭が住所と結びつくところに、この事件の気持ち悪さがある。数字の大きさに驚く前に、何が出て、何が出ていないのかを分けて読むべき事件だ。
※個人の感想です
何が起きたのか
La Posteグループの11月15日の声明によれば、Mailevaは企業に代わって文書を発送するサービスで、給与明細、請求書、督促状、書留郵便などの印刷・発送を担っています。同社は2026年9月中旬に複雑なサイバー攻撃を受け、チームが直ちに動いてシステムの保護を急いだといいます。事案の特定後、数日のうちに影響する顧客企業・機関への情報提供が始まりました。データの改ざんや破壊は確認されていないと同社は説明しています。
規模が公式に固まったのは11月に入ってからです。専門メディアの取材などを経て、La Posteは11月14日にAFP通信へ被害規模を説明し、11月15日にグループの公式サイトでも、約2,200万人の受取人の識別情報が流出したと確認しました。フランスメディアの報道によれば、Mailevaは9月23日朝にサーバーの異常な活動を検知してサービスを停止し、顧客企業への連絡は翌日から進められました。攻撃者の侵入経路やマルウェアの種類といった技術的詳細は、11月15日の声明には記載されていません。二次資料によれば、同社はフランスの個人情報保護当局CNILへ通知し、刑事告訴も行われ、司法捜査が進んでいるとされています。
Maileva事案の要点 IT Post編集部 「2,200万人」の中身を分けて読む
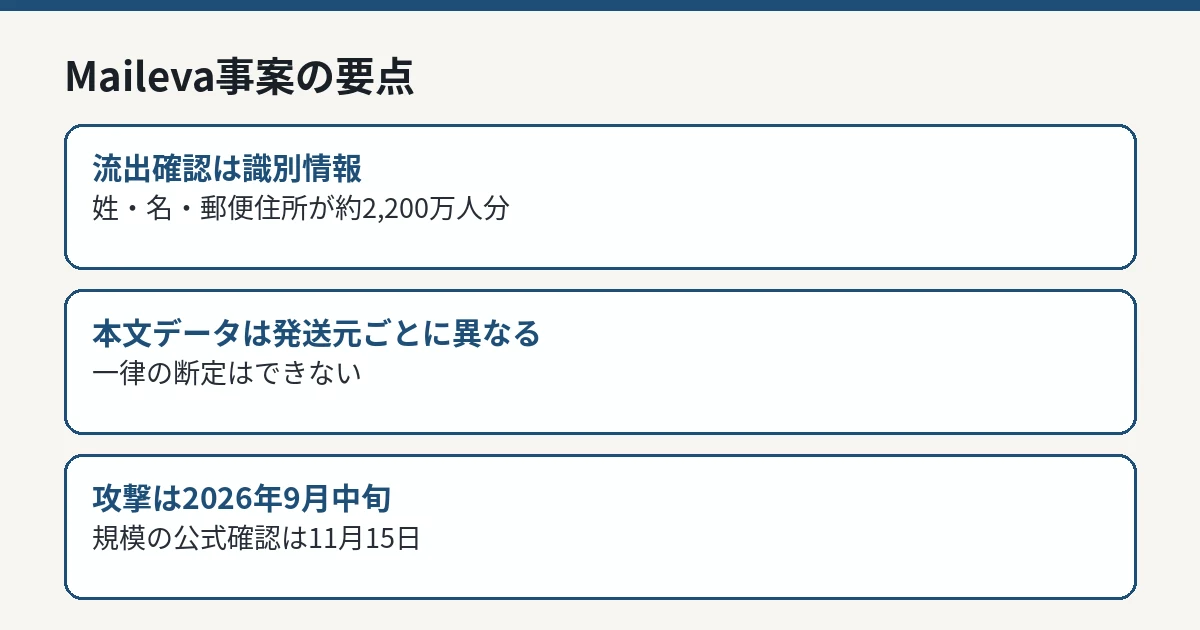
今回の発表で最も重要な線引きは、共通して流出が確認された情報の範囲です。La Posteが2,200万人分として明示したのは、姓、名、郵便住所という識別情報にとどまります。受取人は、Mailevaと直接契約した人ではなく、企業や公的機関から郵便物を受け取った人です。自分で登録した覚えがなくても対象になり得る点が、この事件の特徴です。
一方、郵便物の本文に何が書かれていたかは発送元ごとに異なります。La Posteは、文書内容の情報は顧客企業とその受取人との関係に属するため、発送元が個別に対象者へ説明するとしています。したがって、2,200万人全員の給与明細や医療情報が持ち出されたと一律に断定することはできません。逆に、発送元によっては宛先情報以上のものが閲覧された可能性が個別に公表されています。
委託元側の公表:病院の督促状と住宅事業者
影響が公表された委託元の一つが、パリ近郊シュレンヌのフォッシュ病院です。同病院の公式告知によれば、支払督促状の発送はKiweeへ委託され、Kiweeが印刷・郵送にMailevaを使っていました。病院は2026年10月28日、2026年9月9日から9月23日までに発送された督促状の内容が第三者に閲覧された可能性を把握しました。対象には患者の氏名・郵便住所のほか、請求書番号、診療日、請求額が含まれます。督促状には診療内容そのものや銀行口座情報は記載されていないものの、同病院で診療を受けた事実を示す情報である点で慎重な扱いが必要だと病院は説明しています。病院はCNILへ申告し、病院や保険者を装った支払い請求への警戒を呼びかけています。
フランスの社会住宅事業者Flandre Opale Habitatも11月3日に公式告知し、過去10年間に送付した一部文書に含まれる情報へ権限のない第三者がアクセスした可能性を説明しました。同社が挙げた項目には氏名、郵便住所、メールアドレスのほか、顧客番号、住宅に関する情報、請求額などの事務・財務情報が含まれます。ただし、これは同社が示した「流出の可能性がある情報項目」であり、全対象者の全項目が閲覧・窃取されたと確認されたものではありません。
利用者側の注意点
共通の流出情報は氏名と郵便住所であり、パスワードや銀行口座情報が含まれているとする発表ではありません。そのため、全ての受取人に一律のパスワード変更や口座変更が必要な状況ではありません。懸念されるのは二次的な詐欺です。病院、住宅事業者、保険者、郵便事業者などを装い、請求書番号や請求額のような本物らしい情報を添えた支払い請求や連絡が届く可能性があります。支払先の変更を求める連絡は鵜呑みにせず、既存の請求書や公式サイトに記載された正規の窓口で確認することが有効です。自分が対象かどうかは、Mailevaではなく、実際に郵便物を発送した企業・機関の個別告知を確認する必要があります。
IT Postの見方
IT Postでは、この事件は「郵便」という物理的な業務の委託先にも、大量の個人情報が集中する現実を示したと考えます。情報漏えいというと、Webサービスやメール配信の話だと思いがちです。しかし、印刷・封入・発送という地味な業務の先にも、宛先情報だけでなく請求書や督促状の本文データが保管され得ます。委託先の棚卸しで、帳票や郵送の委託先が「ITの範囲外」として後回しにされてきた組織は少なくないはずです。
もう1点は、公表の形です。攻撃は9月、規模の公式確認は11月でした。発送元が無数に分かれるサービスでは、誰が受取人へ何を説明するのかの切り分け自体に時間がかかります。La Posteが「共通の流出は識別情報」「本文は発送元が個別に説明」と線を引いたことで、少なくとも過剰な憶測と過小な安心の両方を抑える形にはなりました。ただし、受取人から見れば、自分の情報がどうなったかを知るには発送元全ての告知を追う必要があり、負担の置き場所としては重い構造です。
今後どうなりそうか
焦点は、第一に司法捜査とCNIL側の手続きの進展、第二に委託元各社からの個別公表がどこまで広がるか、第三に侵入経路などの技術的詳細が追加で公表されるかどうかです。文書発送の委託は多くの国で一般的な業務形態であり、宛先情報と本文データの保管範囲、保持期間、事故時の受取人への説明責任の分界は、日本の組織にとっても無関係な論点ではありません。
新しい公式情報が確認できれば、本記事を更新して整理します。