セキュリティ 内閣府のメルマガ62,863件が漏えい、アララ経由の波は官庁の中枢まで。最多は公益法人向けの19,685件だった 内閣府は2026年11月11日、アララのメール配信サービスへの不正アクセスで、同府のメールマガジン利用者のメールアドレス合計62,863件(重複を除くと61,751件)が漏えいしたと発表した。対象は公益法人、食品安全委員会、RESASなど14種のメールマガジンと運用管理用。登録時の氏名や属性などは「漏えいしたおそれ」として調査中
まず初めに
アララのメール配信サービスをめぐる漏えいは、利用企業・団体の公表が何十件と積み上がってきた。その列の先に、ついに内閣府が並んだ。霞が関の中枢が、民間のメール配信の委託先経由で名簿を出す。派手な侵入の話ではない。国の情報発信の足回りが、民間の1社のサーバーの健康状態にぶら下がっていた、という構造の話である。件数62,863という数字より、このぶら下がり方が今回の主題だと思う。
※個人の感想です
何が起きたのか
内閣府大臣官房サイバーセキュリティ・情報化推進室は、令和8年(2026年)11月11日付で「内閣府が利用するメール配信サービスにおける個人情報漏えい及びメールマガジンの配信停止について」を公表しました。それによると、アララ株式会社が提供するメール配信サービスに対し、第三者による不正アクセスがあり、内閣府が配信するメールマガジンの利用者の個人情報が漏えいしたとの報告を事業者から受けた、ということです。同サービスの停止により、当該メールマガジンの配信は停止しています。
この事案の親元であるアララ側の経緯は、本誌でも追ってきました。アララのメール配信サービスへの不正アクセス では、外部へ持ち出されたメールアドレスが重複を除いて8,100万件超に上ることなどが、事業者側の続報で明らかになっています。利用する企業や自治体、団体が自社の利用者への影響を公表する形が続いており、内閣府の公表もその一つです。ただし、公表の主体が中央省庁である点で、重みは一段違います。
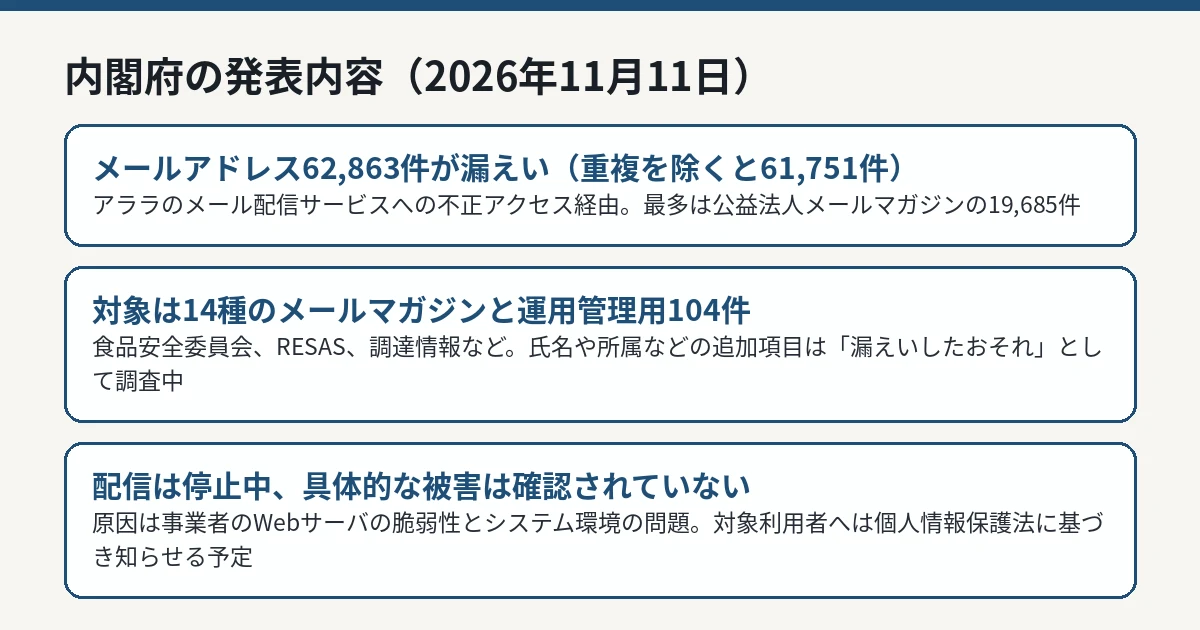
アララ経由で漏えいしたメールアドレス62,863件と対象範囲を整理した図解 IT Post編集部 漏えいした件数と内訳
内閣府の発表では、漏えいしたメールアドレスの件数は合計62,863件、重複を除いた件数は61,751件とされています。別紙に示されたメールマガジンごとの件数は、次のとおりです。
メールマガジン
件数
登録時の追加情報の例
内閣府 公益法人メールマガジン
19,685件
利用目的
内閣府食品安全委員会e-マガジン
10,922件
性別、年齢層、職業
内閣府 経済社会総合研究所メールサービス
5,645件
氏名(ニックネーム)、性別、年齢層、職業
官民人材交流センターからのお知らせ
5,400件
追加項目なし
RESAS関連サービス
5,115件
氏名、性別、属性、所属組織、所属部署、関心のある情報
ワーク・ライフ・バランス「カエル!ジャパン」通信
4,897件
性別、年齢層、職業
原子力委員会
3,331件
追加項目なし
内閣府・内閣官房 調達情報
2,433件
氏名、性別、年齢層、職業
チーム有明
2,267件
追加項目なし
消費者委員会
1,938件
追加項目なし
ESRI E-mail Service(英語版)
614件
氏名(ニックネーム)、性別、年齢層、職業
こうえきしんたくん通信
258件
属性、性別、年齢層、職業
官民人材交流センターご利用期限のお知らせ
248件
追加項目なし
PFS官民連携プラットフォーム
6件
属性、所属組織、所属部署
運用管理用
104件
テストデータ
書き分けに注意が必要です。内閣府は、メールアドレスについては「漏えいした」としています。一方、登録時に任意で入力した氏名や性別、所属組織など、別紙で「漏えいしたおそれのある情報」とされた項目については、事業者が引き続き調査を行っている段階です。確定した範囲と調査中の範囲を混ぜて読まないことが、この公表の読み方です。
顔ぶれを見ると、単なる広報メルマガの名簿ではないことが分かります。公益法人の担当者、食品安全の関係者、RESASを使う自治体や企業の担当者、調達情報を受け取る事業者。いずれも「内閣府からの連絡を開く習慣のある人たち」であり、なりすましの材料としては質の高い名簿です。
原因と、利用者への注意
原因について内閣府は、事業者のWebサーバの脆弱性及びシステム環境における問題に起因した第三者の不正アクセスによるものとし、事業者により調査が継続中だとしています。
内閣府は今後、調査結果を踏まえ、個人情報の保護に関する法律第68条第2項の規定に基づき、対象となる利用者へ知らせる、としています。事業者には適切な対応を求め、再発防止に努める、という立場です。
利用者への注意として、内閣府は次の点を挙げています。現時点で本件に伴う具体的な被害は確認されていないものの、漏えいした可能性があるメールアドレスなどが、なりすましメールやフィッシング メールに悪用される可能性を否定できない。不審な連絡を受けた場合は、リンクや添付ファイルを開かず、送信元として表示された組織の公式ウェブサイトなどで連絡先を確認したうえで、その組織に直接問い合わせること。また、内閣府が本件に関する連絡で、パスワード等の認証情報やクレジットカード情報の入力・提供を求めることはない、と明記しています。
IT Postの見方
IT Postでは、この公表で一番重いのは62,863件という件数ではなく、対象者の顔ぶれだと考えます。調達情報の登録者は、内閣府を装ったメールを開き、リンクを踏む可能性が一般のメルマガ読者より高い。仕事の連絡として届くからだ。漏れたのがメールアドレスだけでも、相手が「誰に何を装えば開かれるか」を知っている名簿は、ただのアドレスの山とは危険度が違う。件数の大小で事案を測る癖は、そろそろ改めた方がいい。
もう一つは、行政の委託の形そのものだ。メールマガジンは各省庁が民間の配信サービスに委託するのが普通で、今回もその普通の形の上で起きた。委託先の脆弱性が、そのまま霞が関の公表文になる時代である。委託先を選ぶときの審査と、事故が起きたときに自組織の登録者へどう知らせるかという段取りは、もはや広報部門の片手間仕事ではない。今回、内閣府が件数の重複を除いた実数まで併記し、確定分と調査中を分けて書いた点は、読み手への配慮として素直に評価できる。
利用企業・団体の公表はまだ続く可能性があります。アララ側の調査の進展次第で、行政機関の公表がもう一件、二件と出てきても不思議ではありません。
今後どうなりそうか
当面の焦点は、事業者側の調査で「漏えいしたおそれのある情報」の範囲が確定するかどうかと、内閣府から対象利用者への個別のお知らせがいつ、どの形で出るかです。配信停止中のメールマガジンの再開時期についても、現時点で発表はありません。
対象となるメールマガジンに登録していた人ができることは、内閣府や関係省庁、実在の事業者を装ったメールへの警戒を一段上げることです。特に調達や公募を装い、期限の切迫をあおって認証情報や金銭を求める連絡は、本件と無関係なものも含めて開かないのが原則です。公式の続報は内閣府のウェブサイトで確認できます。