セキュリティ Apple、iOS 27.2.1で9件を修正。BluetoothとAirPlayのペアリングの抜け道と、招かれていないiMessageグループ参加を塞いだ Appleは2026年11月9日にiOS/iPadOS 27.2.1を公開し、9件の脆弱性を修正した。約半数はBluetoothとAirPlayのペアリングに関するもので、近くの攻撃者がペアリングコードの試行制限を回避したり、利用者の操作なしにペアリングを確立したりできる問題が含まれる。iMessageのグループチャットへ招待なしに参加できる問題も修正された。対象はiPhone 11以降など
まず初めに
ペアリングというのは、本来は「初めまして」の儀式である。近くの機器同士が、お互いを確認し合ってから付き合いを始める。その儀式の受付が、今回はまとめて緩かった。コードの試行は止められず、相手の確認なしに付き合いが始まり、呼ばれていないのにグループの会話へ入れてしまう。派手な攻撃の話ではないが、日常の「つながる」という動作の土台に、静かに穴が並んでいた、という話である。
※個人の感想です
何が修正されたのか
Appleのセキュリティ告知(2026年11月9日公開)によると、iOS 27.2.1とiPadOS 27.2.1で修正されたのは9件です。SecurityWeekの集計では、Appleは同日に旧系統向けを含む計9つのリリースを公開し、修正は合計10件とされています。内訳の中心は、近距離の無線通信に関するものでした。
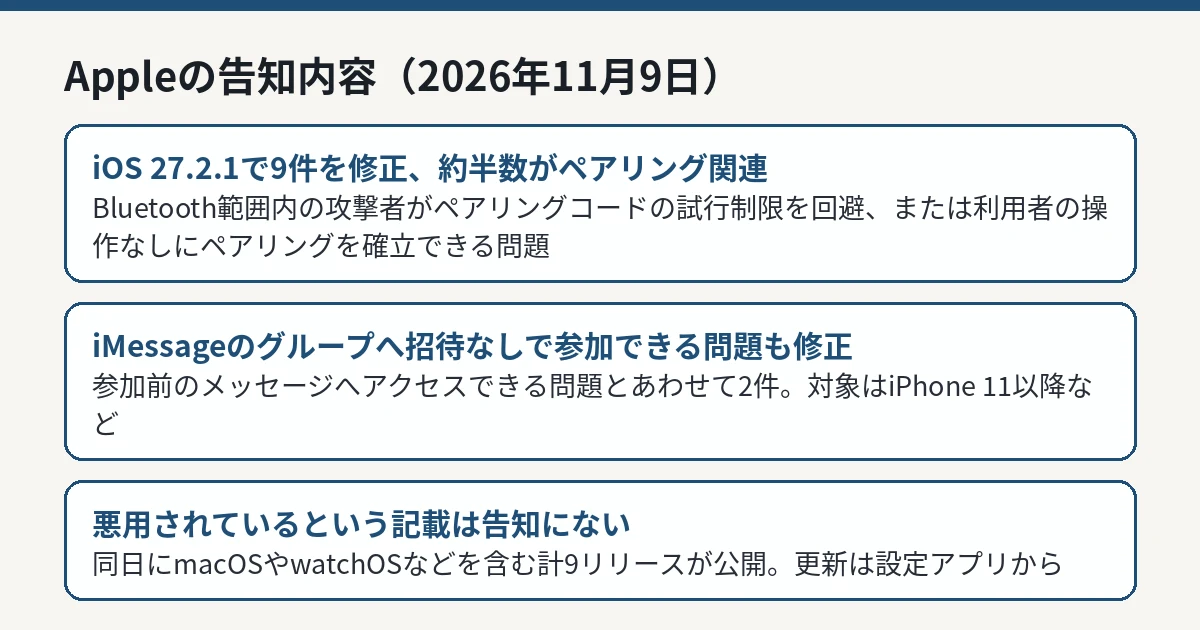
iOS 27.2.1で修正されたペアリングとiMessageの問題を整理した図解 IT Post編集部 主な項目は次のとおりです。
CVE 影響の概要(Appleの告知)
CVE-2026-113968
Bluetoothの範囲内の攻撃者が、ペアリングコードの試行に対するレート制限を回避できる可能性
CVE-2026-113965
悪意のあるBluetoothデバイスが、利用者の操作なしにペアリングを確立できる可能性
CVE-2026-113964
Bluetoothの範囲内で、レート制限の回避と、利用者の操作なしのペアリングが可能になる問題
CVE-2026-113970
Bluetoothの範囲内の攻撃者が、プロセスのメモリを破壊できる可能性(解放後使用)
CVE-2026-113969
同じネットワーク上の攻撃者が、AirPlayのペアリングコードのレート制限を回避できる可能性
CVE-2026-113961
遠隔の攻撃者がiMessageのグループチャットに参加し、メッセージを受信できる可能性
CVE-2026-113960
グループチャットに参加する前のメッセージへアクセスできる可能性
CVE-2026-113963
アプリが機微な利用者データへアクセスできる可能性(App Intents)
CVE-2026-111497
悪意のある入力の処理でメモリが破壊される可能性(Brotli)
ペアリングコードのレート制限とは、暗証番号のようなコードの入力試行を繰り返させないための歯止めです。この歯止めが効かないと、近くにいる攻撃者はコードの総当たりに近い試行ができてしまいます。さらにCVE-2026-113965のように、利用者の操作そのものが不要なケースでは、持ち主が気づかないうちに未知の機器とペアリングが成立し得ます。
iMessageの2件は性質が異なります。距離の制約がなく、遠隔からグループチャットへ参加できたり、参加前の会話を読めたりする問題で、プライバシーの観点ではこちらの方が気になる人も多いはずです。グループの会話は、招待された人同士の閉じた場であることが前提だからです。
対象機器と更新のしかた
iOS 27.2.1の対象は、iPhone 11以降、iPad Pro 12.9インチ(第4世代)以降、iPad Pro 11インチ(第2世代)以降、iPad Air(第4世代)以降、iPad(第8世代)以降、iPad mini(第6世代)以降です。同日には、macOS Golden Gate 27.2.1、watchOS 27.2.1、visionOS 27.2.1のほか、旧系統向けの更新も並んで公開されています。手持ちの機器がどの系統にいるかで、届く更新の版数が異なります。
更新は「設定」アプリのソフトウェアアップデートから行えます。今回の修正には、近くにいるだけで成立し得る攻撃への対処が含まれているため、後回しにする理由はあまりありません。更新が届いていない場合は、数日置いてから再度確認してください。配信のタイミングは機器や地域で異なります。
なお、ブラウザーの脆弱性のように日々悪用が報じられる種類の話とは違い、Appleの今回の告知には悪用の記載がありません。Chromeの悪用確認済みゼロデイ のような緊急度の話ではなく、届いたら淡々と当てる種類の更新です。
IT Postの見方
IT Postでは、今回の顔ぶれは「派手な1件より、地味な儀式の緩さ」に注目すべきだと考えます。ペアリングは、機器同士が信頼関係を結ぶ入口です。入口の確認が緩いと、その後に暗号化や認証をどれだけ固めても、そもそも相手の選び方から間違える。セキュリティの教科書が「最初の確認が大事」と言い続けるのは、こういう事例があるからだ。
もう一つ、件数の読み方も大事だ。9件のうち約半数が同じ領域(近距離のペアリング)に固まっているのは、偶然の寄せ集めというより、その領域の実装をまとめて点検した結果が出てきた、と読むのが自然である。一つの穴が見つかると、周りの似た穴が芋づるで出てくるのは、この業界の常である。今回表に出たのは9件だが、点検の範囲がどこまでだったかは表からは分からない。だからこそ、更新を当てる側は理由を選ばず、当てておくのが正解になる。
利用者にとって実務は一つだけだ。更新を後回しにしないこと。特にBluetoothは、公共の場で常時有効にしている人が多い機能であり、近距離の攻撃という言葉の意味は、電車の中やカフェでも成立する、ということである。
今後どうなりそうか
Appleの慣例では、今回の修正内容は他の系統(旧バージョン向けの更新)にも順次反映されていきます。手持ちの機器に今回の版数が来ていない場合は、自分の系統向けの更新が出ているかを確認してください。
ペアリングまわりの問題は、今後も繰り返し見つかる可能性があります。機器同士が自動でつながる利便性と、確認を厳しくする安全性は、常に対立するからです。新しい近距離通信の機能が増えるほど、この種の点検と修正の往復は続くとみられます。利用者側にできることは、届いた更新を淡々と当てることに尽きます。