セキュリティ アララ メッセージ、メールアドレス約301万件の流出を確認。メール配信の裏側を支える基盤が止まり、原因はWebサーバーの脆弱性 アララ株式会社は2026年10月28日、メール配信サービス「アララ メッセージ」への不正アクセスで、エンドユーザーリストに登録されたメールアドレス約301万件が流出したことを確認したと発表した。メールアドレス以外の流出は確認されていないという。親会社の適時開示で追加された原因情報とあわせて、対象環境や再開見通しを整理する
まず初めに
メール配信サービスというのは、表舞台に出ない裏方である。企業のメルマガやお知らせメールを、代わりに送ってくれる黒子だ。その黒子が抱えていた宛先リスト、約301万件のメールアドレスが外に出た。メールアドレス単体は、氏名や住所と比べれば地味な情報に見える。だが、宛先リストというのは「どの企業の、どのサービスの利用者か」という文脈とセットで存在する。在籍確認のいらないフィッシング の宛先としては、これほど出来のよい名簿もない。裏方が倒れると、表舞台の全員が道連れになる。その構図をまざまざと見せた一件だと思う。
※個人の感想です
何が起きたのか
アララは2026年10月28日、「弊社メール配信サービス停止および個人情報流出に関するお詫びとご報告」を公表しました。同社は先に、サービス停止のみを伝える告知を同日に出しており、その後の調査で流出の確認に至った経緯です。
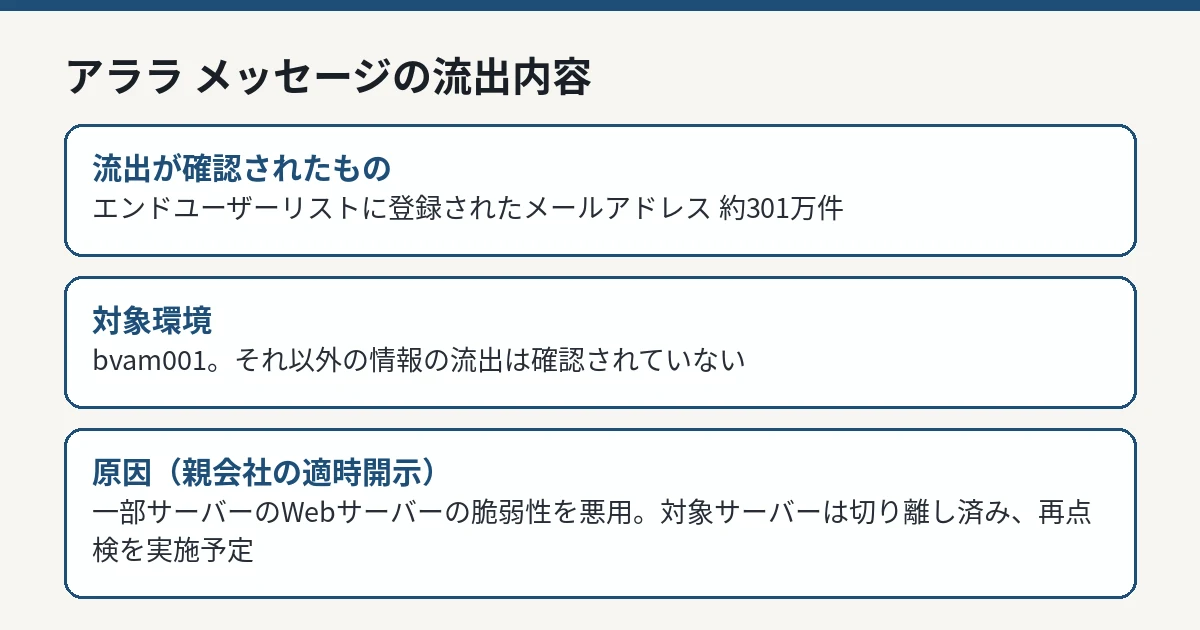
同社の発表によると、流出が確認されたのは、同社のメール配信サービスのエンドユーザーリストに登録されたメールアドレスです。流出総件数は約301万件とされています。対象環境は「bvam001」と明記されました。
一方で同社は、メールアドレス以外の情報の流出は確認されていない、と説明しています。氏名や住所、決済情報といった項目は、今回の流出確認の対象には含まれていません。
アララの発表内容をもとに編集部が作成した図。 IT Post編集部 原因として追加された情報
親会社のペイクラウドホールディングスは、2026年10月29日に適時開示を行い、原因に関する情報を追加しました。その要約によると、一部サーバーのWebサーバーの脆弱性を悪用されたことが原因とされ、同社は対象サーバーを直ちにネットワークから切り離した、と説明しています。あわせて、全サービスの脆弱性の再点検を実施する予定だとしています。具体的な脆弱性の種類やCVE番号は示されていません。
アララ側の発表では、対象環境各社における流出対象のメールアドレスについて、現在、詳細な調査を進めているとしています。同社のメール配信サービスは、企業が自社の顧客や会員へメールを配信するためのB2Bの基盤であり、流出したアドレスがどの導入企業のリストに属するかによって、影響の伝わり方が変わります。
発表の経緯——停止の告知から、流出の確認へ
今回の公表は、同社が同日に先行して出したサービス停止の告知に続くものです。先行告知の段階では案内はサービスの停止までで、その後の調査を経て、本報告で流出の確認が示されました。停止だけが伝えられた時点から、約301万件のアドレスの流出確認へと、事態の評価が同日のうちに大きく動いたことになります。
流出の対象環境として同社が示したのは「bvam001」です。同社のサービスは複数の導入企業が共用する形で提供されており、対象環境の中に、どの導入企業のリストがどれだけ含まれるかは企業ごとに異なります。同社は、対象環境各社における流出対象のメールアドレスについて詳細な調査を進めているとしており、現時点の約301万件は全体の総数です。導入企業の側から見れば、自社の顧客リストが対象に含まれるかどうかと、その件数が確定するのは、続く調査結果を待つ形になります。
サービスへの影響
同社のメール配信サービスは停止が続いており、再開時期は現時点では未定とされています。再開の見通しが立ち次第、あらためて案内する、と同社は述べています。
メール配信は、企業の日常業務の中でも止まると困る種類の基盤です。会員向けの通知、注文や発送の連絡、キャンペーンの告知など、多くの業務がメール配信の上に乗っています。導入企業側にとっては、自社のシステムが無事でも、委託先の停止ひとつで顧客への連絡手段が細ることになります。
初心者が知っておくべきこと
Q. 自分のメールアドレスが対象かどうかは、どうすれば分かりますか。
A. アララは企業向けの配信基盤であり、一般の利用者が同社へ直接アドレスを登録する形ではありません。対象のアドレスは、導入企業のサービスに登録したメールアドレスです。どの企業のリストに含まれるかは同社が調査中としており、内訳が確定すれば、導入企業の側から利用者へ案内が出る可能性もあります。当面は、不審なメールへの警戒が現実的な対策になります。
Q. メールアドレスが流出すると、何が起きますか。
A. アドレス自体が悪用されるというより、そのアドレスへフィッシングメールや迷惑メールが届きやすくなります。登録した覚えのあるサービスを名乗るメールほど本物らしく見えるため、メール内のリンクからログイン情報を入力しないこと、公式サイトや公式アプリから直接確認することが有効です。
Q. パスワードの変更は必要ですか。
A. 今回の発表で流出が確認されたのはメールアドレスのみで、パスワードの流出は確認されていない、とされています。ただし、同じパスワードを複数サービスで使い回している場合は、この機会に見直すこと自体は無駄にはなりません。
IT Postの見方——301万件の「宛先リスト」という資産の裏側
IT Postでは、今回の件は「メールアドレスだけ」という受け止め方をしないほうがよいと考えます。301万件という規模に加え、流出したのがB2Bの配信基盤のリストである点が重要です。どの企業の、どのサービスの利用者かという文脈を伴うアドレスの集合は、単なる文字列の羅列ではなく、精度の高い標的リストとして機能します。
一方で、同社の発表は流出項目をメールアドレスに限定し、対象環境まで明示した点で、範囲の切り分けは明確です。残る焦点は、親会社の適時開示で示された「Webサーバーの脆弱性」の具体像と、対象環境各社の内訳がどこまで開示されるかです。再開時期が未定のままでは、導入企業側の代替手段の検討も長引きます。続報の速度が、そのままこの基盤への信頼の回復速度になると思います。
※個人の感想です
今後どうなりそうか
同社は、対象環境各社における流出対象の詳細調査を進めているとしています。サービス再開の見通しとあわせて、脆弱性の再点検の結果や再発防止策が公表されるかが次の確認点です。
IT Postでは、再開時期や原因の続報が公表された場合は本記事を更新します。