セキュリティ よーじや、会員情報13万1,557名分の流出を確認。会員情報取得APIが不正利用され、鍵の経路は調査中 株式会社よーじやは2026年11月9日、会員情報管理システムの会員情報取得APIが第三者に不正利用され、会員13万1,557名分の個人情報が取得されたと発表(第一報)。潜在的な最大は13万4,344名。カード情報とログインパスワードは保持しておらず対象外。経緯と対策を整理する
まず初めに
今回の発表が他の多くの事案と違うのは、「漏えいした可能性がある」ではなく「取得された」と言い切っている点である。13万1,557名分は確認済み、その先の最大値まで別に示した。逃げの利かない数字を先に出す書き方は、読む側にとっては残酷だが誠実だ。問題は中身だ。システム同士が会員情報をやり取りするための鍵(API認証キー)が、なぜ第三者の手に渡ったのか。その鍵1本で、住所と生年月日と購買履歴の束がごっそり引っ張れる設計になっていたことになる。
※個人の感想です
何が起きたのか
株式会社よーじやは2026年11月9日、「当社システムへの不正アクセスによる個人情報流出に関するお詫びとお知らせ(第一報)」を公表しました。
同社によると、2026年11月7日未明、会員情報取得APIに対する外部からの不正アクセスを確認し、会員情報が外部で取得されたことが判明しました。同社は緊急調査を開始し、不正アクセス経路の遮断など必要な緊急対策を実施した、としています。
日時
確認した事象
2026年11月7日未明
会員情報取得APIへの不正アクセスを確認し、会員情報が外部で取得されたことが判明
2026年11月9日
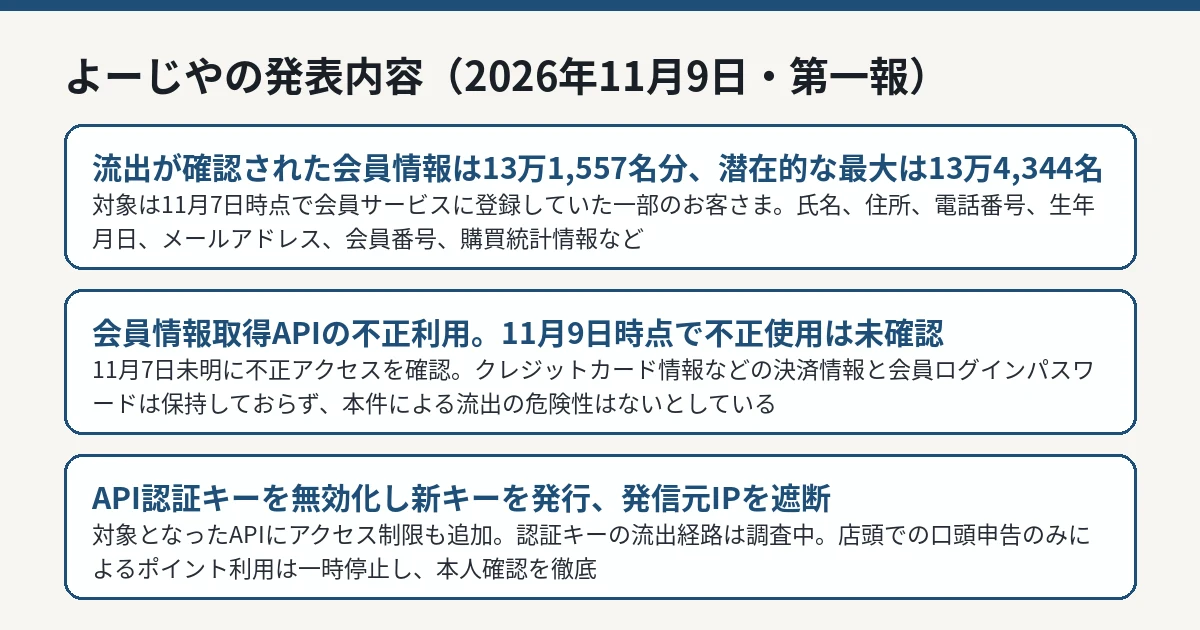
第一報を公表(確認済み13万1,557名、潜在的な最大13万4,344名)
鍵をコードに直接書き込んだことが原因と推定されたラフールサーベイの事案 とは異なり、今回の第一報では、API認証キーがどの経路で外部に渡ったのかは特定されていません。同社は、システム提供元および外部セキュリティ調査機関と連携し、経路の特定に向けた調査を進めている、としています。
流出が確認された13万1,557名分の対象範囲と会員情報取得APIへの対策を整理した図解 IT Post編集部 流出が確認された情報
現時点で外部に漏えいしたことが確認されている情報は、次のとおりです。
項目
内容
確認済み件数
131,557名
潜在的な最大件数
134,344名
対象となる顧客
2026年11月7日時点で当社会員サービス(店舗・オンラインショップ・アプリ)に登録していた一部のお客さま
漏えいした情報項目
氏名、フリガナ、住所、電話番号、生年月日、性別、メールアドレス、会員番号等の会員情報、購買統計情報
13万1,557名は流出が確認された人数で、13万4,344名は潜在的な最大件数です。2つの数字は意味が異なるため、混同しないよう分けて公表されています。
一方、クレジットカード情報などの決済情報と会員ログインパスワードについては、同社で保持していないため、本件による流出の危険性はない、と明記しています。
現時点(2026年11月9日現在)で、顧客情報が不正使用された事実は確認されていません。
同社の対応
同社が実施した緊急対策は、次の3点です。
不正アクセスに利用された可能性のあるAPI認証キー(システム間の接続時に使用する認証情報)を無効化し、新たな認証キーを発行した
正常なシステム通信への影響がないことを確認したうえで、不正アクセスの発信元となったIPアドレスからの通信を完全に遮断した
不正アクセスの対象となったAPIについて、一定の条件に該当するアクセスを制限する機能を追加し、不審なアクセスを遮断する対策を講じた
対象となる顧客には、登録メールアドレスへ順次連絡するとしています。個人情報保護委員会や警察などの関係機関への報告も速やかに対応を行う、ということです。
店舗での運用も変更されています。なりすましとポイントの不正利用を防ぐため、実店舗における「会員番号・電話番号の口頭申告のみによるポイント利用」を一時停止し、アプリ会員証の現物の提示など本人確認を徹底する、としています。また、公式アプリではセキュリティ強化版への切り替えのため、起動時に強制アップデートの案内が表示される場合がある、ということです。
当社グループの店舗、オンラインショップ、アプリは引き続き利用できます。問い合わせ先は、同社のお客さまお問い合わせフォームと、メールinfo@yojiya.jpです。
会員が気をつけること
同社は、本件に便乗した詐欺や不正利用を防ぐため、次の注意を呼びかけています。
同社を騙り、リンク先でパスワードやクレジットカード情報の再入力を促す不審なメッセージが届いた場合は、URLをクリックせず速やかに削除する
同社からメールやSMSでパスワードの再入力を求めるリンクを送ることは一切ない
今回、流出が確認された情報には会員番号と電話番号が含まれます。店頭での口頭申告によるポイント利用が一時停止されたのは、この組み合わせが「本人になりすます材料」になるためです。電話番号と会員番号を知っている相手からの連絡でも、それだけで本人確認が済んだとは考えないでください。不審なメールの見分け方は、フィッシングSMSの見分け方をまとめたガイド も参考になります。
IT Postの見方
IT Postでは、今回の発表は「確認済み」と「潜在的な最大」を分けて出した点で、最近の漏えい発表の中でも読み手に誠実な部類だと考えます。可能性の上限だけを大きく出す発表が多い中で、取得が確認された人数を先に確定値として置いたことで、会員は自分の受け止め方を決めやすくなっています。店頭のポイント利用の停止まで同じ発表の中で案内したのも、情報が「出た」だけでなく「使われ得る」ことまで見た対応です。
ただし、核心は未解明のままです。API認証キーは、システム同士の連携のために置かれた「合鍵」です。その合鍵がなぜ第三者に使えたのか。発行先の管理が甘かったのか、別のシステムから漏れたのか、そもそも鍵に有効期限や利用範囲の制限が無かったのか。鍵を差し替える応急処置は済んでいても、流出経路が特定されなければ、同じ形の連携が他にも残っていないかは分かりません。続報で示すべきは、件数の更新よりも先に、この経路の説明です。
※個人の感想です
今後どうなりそうか
同社は、新たにお知らせすべき事実が判明した場合は公式ホームページで速やかに知らせる、としています。次の確認点は、API認証キーの流出経路の特定、対象範囲の確定(確認済み件数の更新)、不正使用の有無、そして再発防止策です。
IT Postでは、続報が公表された場合は本記事を更新します。