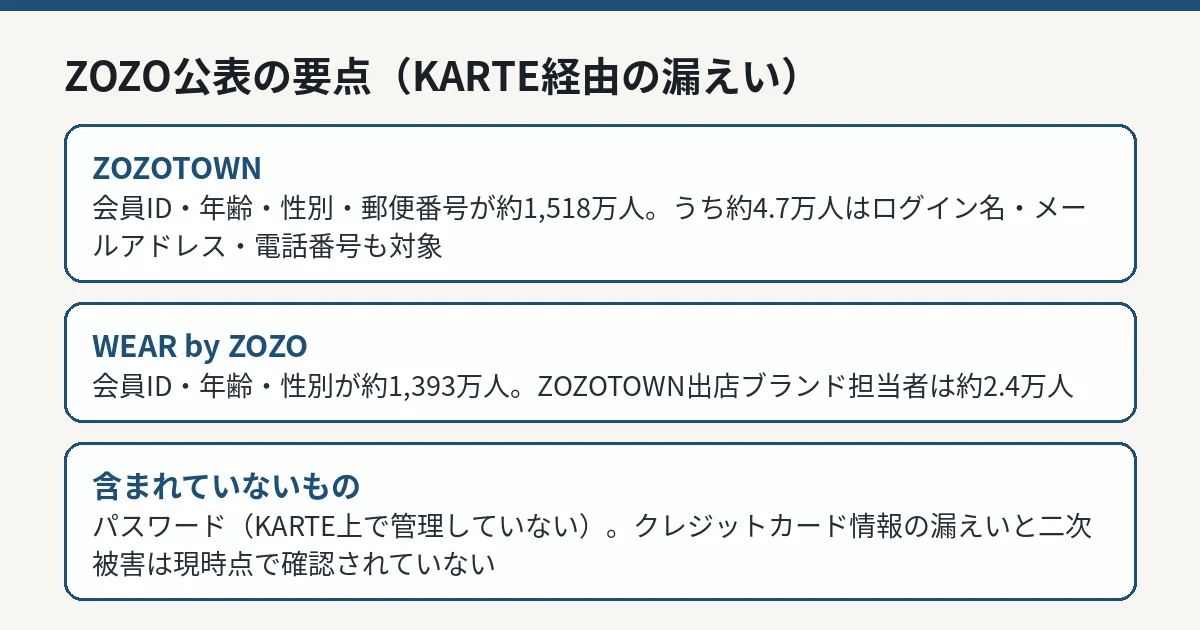
セキュリティ ZOZO、KARTE経由の漏えいを公表。ZOZOTOWN約1,518万人とWEAR約1,393万人、延べ約2,918万人分。ただし中身は「ID・年齢・性別」が中心だった 株式会社ZOZOは2026年11月20日、利用する外部サービス「KARTE」への不正アクセスに関連し、同サービス上で管理していた顧客情報の一部が漏えいしたと公表した。ZOZOTOWN(退会者含む)は会員ID・年齢・性別・郵便番号が約1,518万人で、うち約4.7万人はログイン名・メールアドレス・電話番号も対象。WEAR by ZOZOは約1,393万人、出店ブランド担当者は約2.4万人。パスワードはKARTE上で管理しておらず対象外で、クレジットカード情報の漏えいは現時点で確認されていない。
まず初めに
延べ約2,918万人分。日本の人口の4分の1に届く数字である。見出しだけ読めば今世紀最大級の漏えいに見える。ところが中身を開けると、出ていったのは会員ID、年齢、性別、郵便番号が中心だった。氏名はない。住所も番地まではない。パスワードもない。財布ではなく、名札の束が落ちたような事故である。
だからといって「大したことはない」と言うつもりはない。名札の束は束である。約4.7万人についてはメールアドレスと電話番号まで付いている。しかも、落ちた場所は自社の倉庫ではなく、看板の電気を引いていた外部サービスの側だった。派手な数字と地味な中身、その落差こそが今回の事故の正確な姿である。数字の大きさに驚くのも、中身の薄さに安心するのも、どちらも半分だけ正しい。
※個人の感想です
漏えいした情報の内訳
ZOZOの公表によると、漏えいした情報はサービスごとに次のとおりです。
ZOZOTOWNのお客様情報(退会者を含みます)では、会員ID、年齢、性別、郵便番号が対象のお客様が約1,518万人います。これに加えて、ログイン名、メールアドレス、電話番号も対象となったお客様が約4.7万人います。
WEAR by ZOZOのお客様情報では、会員ID、年齢、性別が対象のお客様が約1,393万人です。
ZOZOTOWNの出店ブランド担当者様情報(過去の担当者を含みます)では、会員ID、企業名、氏名が対象の担当者が約2.4万人います。
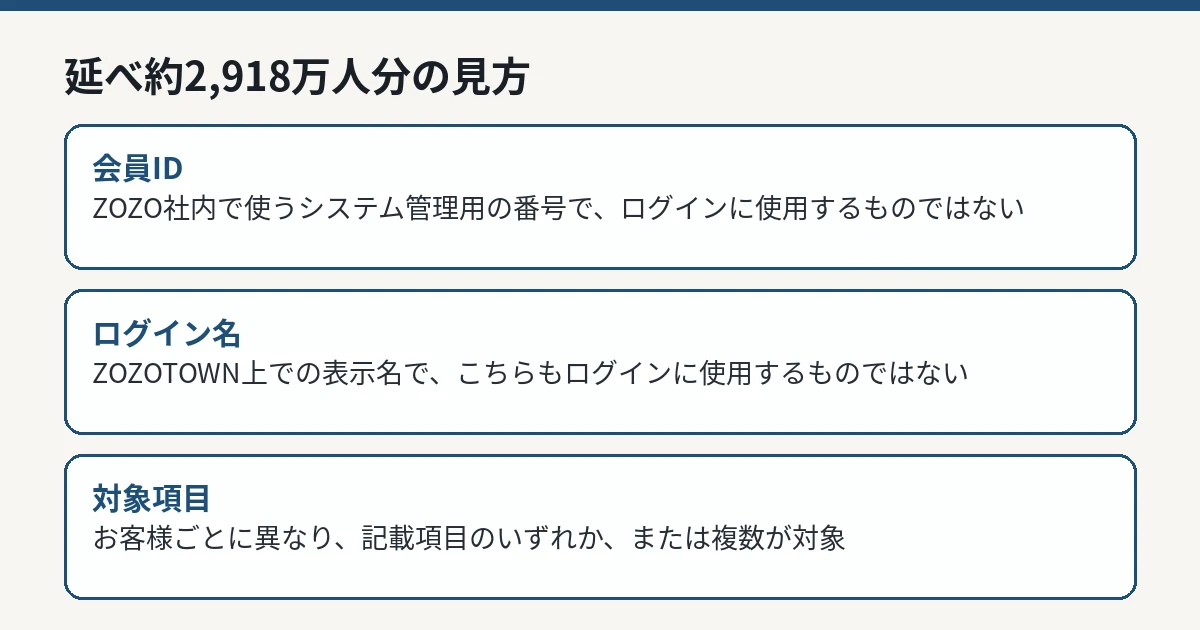
ZOZOの公表で示された延べ約2,918万人分の項目の見方を整理した図解 編集部作成 同社は、漏えいした情報はお客様・担当者ごとに異なり、記載した項目のいずれか、または複数が対象である、としています。また、会員IDは同社内で使用するシステム管理用の番号で、ログインに使用するものではないこと、ログイン名はZOZOTOWN上での表示名で、こちらもログインに使用するものではないことを明記しています。パスワードはKARTE上で管理しておらず、漏えいの対象には含まれていません。クレジットカード情報の漏えいは、現時点で確認されていません。
経緯——11月13日に連携を止め、15日に漏えいが判明
経緯について同社は、2026年11月13日に、利用している外部サービス「KARTE」について第三者による不正アクセスが発生し全サービスを停止した旨の連絡を、運営元の株式会社プレイドから受けたと説明しています。同社は連絡を受け、ただちにKARTEとのデータ連携を停止しました。その後、プレイドによる調査の結果、11月15日に、同社が同サービス上で管理していたお客様情報等の一部が外部に漏えいしたことが判明しました。本件に起因する二次被害は、現時点で確認されていません。
原因については、プレイドの説明として、2026年11月13日未明にKARTEにおいて第三者による不正アクセスが発生し、同社のデータベース等からデータが外部に取得されたこと、同社は同日に不正アクセスを検知し、KARTEの全サービスを順次停止するとともに攻撃元からの通信の遮断等を実施したことが示されています。
KARTEは同社にとって、サイト・アプリ上での情報発信やキャンペーンの実施など、各種コミュニケーションに利用している外部サービスでした。対象となるお客様と出店ブランド担当者には、順次個別に連絡する、としています。
利用者へのお願いと、今後の対応
同社は、本件に便乗して同社を装った不審なメール・SMS・電話が届く可能性があるとして、注意を呼びかけています。特に不審なメール・SMSについては、本文中のリンクへアクセスしたり添付ファイルを開封したりせず、削除するよう求めています。同社からメール等でパスワードやクレジットカード情報等を尋ねることはない、としています。
今後の対応として、現在把握している情報以外の漏えい有無や範囲等についてはプレイドが調査を進めており、新たに知らせるべき事項が判明した場合は速やかに公表する、としています。また同社は、外部サービス上で管理する情報の棚卸しを定期的に行うなど、個人情報の取扱いを見直すこと、プレイドによる原因の調査結果を踏まえて必要な対策を実施し、再発防止に努めることを示しています。
問い合わせ窓口は、ZOZOTOWNの利用者、WEAR by ZOZOの利用者、出店ブランド担当者で分かれており、それぞれ案内が示されています。対象かどうかが分からない場合は、個別連絡を待つだけでなく、自分の利用しているサービス側の窓口で確認することもできます。
IT Postの見方
IT Postでは、今回のZOZOの公表は、KARTE波及の一連の公表の中でも「項目の切り分け」が丁寧な部類だと考えます。総人数だけを大きく出すのではなく、どのサービスで、どの項目が、何人分か、を分けて示し、会員IDとログイン名が「ログインに使うものではない」ことまで注記しました。数字の印象と実際のリスクの間に横たわる溝を、公表する側が自分で埋めにいった形です。
一方で、延べ約2,918万人分という規模そのものは、別の問題を示しています。情報発信やキャンペーンのための外部サービスに、なぜこれほどの人数分の属性情報が載っていたのか。会員ID、年齢、性別、郵便番号は、画面の出し分けやキャンペーンの条件設定に使うには便利な項目です。便利だから渡す、渡した先で束になる。その束が、渡した全社分まとめて狙われるのが、今回の波及の構図です。同社が掲げた「外部サービス上で管理する情報の棚卸し」は、まさにこの点への回答であり、他の利用企業にとっても他人事ではありません。
今後どうなりそうか
焦点は、プレイドの調査で「現在把握している情報以外の漏えい」が新たに判明するかどうかです。ZOZOは新たな事項が判明すれば速やかに公表するとしています。あわせて、約4.7万人のメールアドレス・電話番号の対象者への個別連絡の進み具合と、同社を装った不審な連絡の発生状況が、利用者側の実務的な関心事になります。
KARTEの波及公表は、利用企業の数の分だけ続く可能性があります。各社の公表で見るべきは、総人数の大きさよりも、項目の内訳と、ログインに使える情報が含まれているかどうかです。今回のZOZOの件は、数字は最大級でも、認証情報は含まれていない部類でした。この切り分けを読み違えないことが、波及の全体像を正しく掴む近道です。