セキュリティ クラシル、KARTE経由の漏えいを確認。「レシチャレ」最大約32万件はIDと店舗名だけで、取引先のメールアドレス約1,300件も対象だった クラシル株式会社は2026年11月20日、プレイドが提供するサービス「KARTE」において第三者による不正アクセスが発生し、同社が同サービスに連携していた情報の一部が外部に漏えいしたことを確認したと公表した。対象は、「レシチャレ」を利用した顧客の一部(最大約32万件)でユーザーIDと利用店舗名・おすすめ商品名等と、「クラシルチラシ」の管理画面等を利用する取引先のアカウントのメールアドレス(約1,300件)など。氏名、住所、電話番号、パスワード、クレジットカード情報は含まれていない。漏えいした情報には、既に契約を終了していた「KARTE」の環境に残存していたデータも含まれていた。
まず初めに
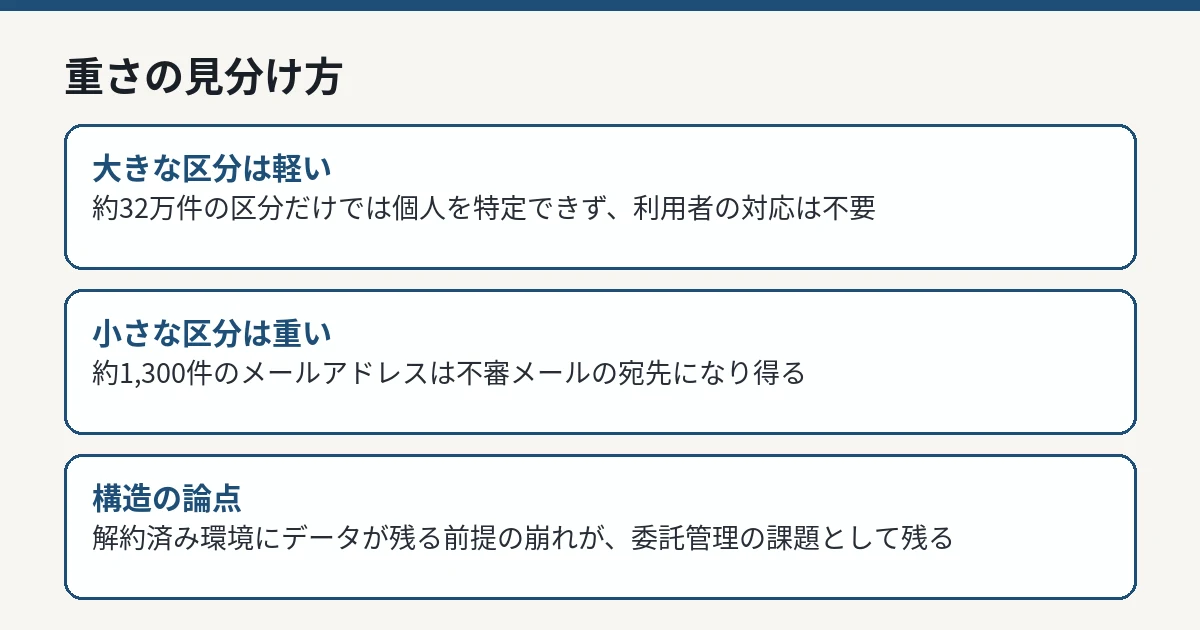
最大約32万件という数字を見て身構えると、中身は拍子抜けするほど軽い。ユーザーIDと、行った店の名前と、おすすめ商品の名前である。氏名もメールアドレスもない。これだけで個人を特定することはできない、と同社は言い、その説明は素直に成り立つ。一方で、取引先向けの約1,300件のほうには、ちゃんとメールアドレスが入っていた。大きな数字のほうは軽く、小さな数字のほうが実務的には重い。KARTE波及では、もう何度目か分からない逆転である。そして今回いちばん静かに刺さるのは、終わったはずの契約の環境にデータが残っていた、という一行である。解約は終わりではなかった、ということだ。
※個人の感想です
漏えいが確認された情報
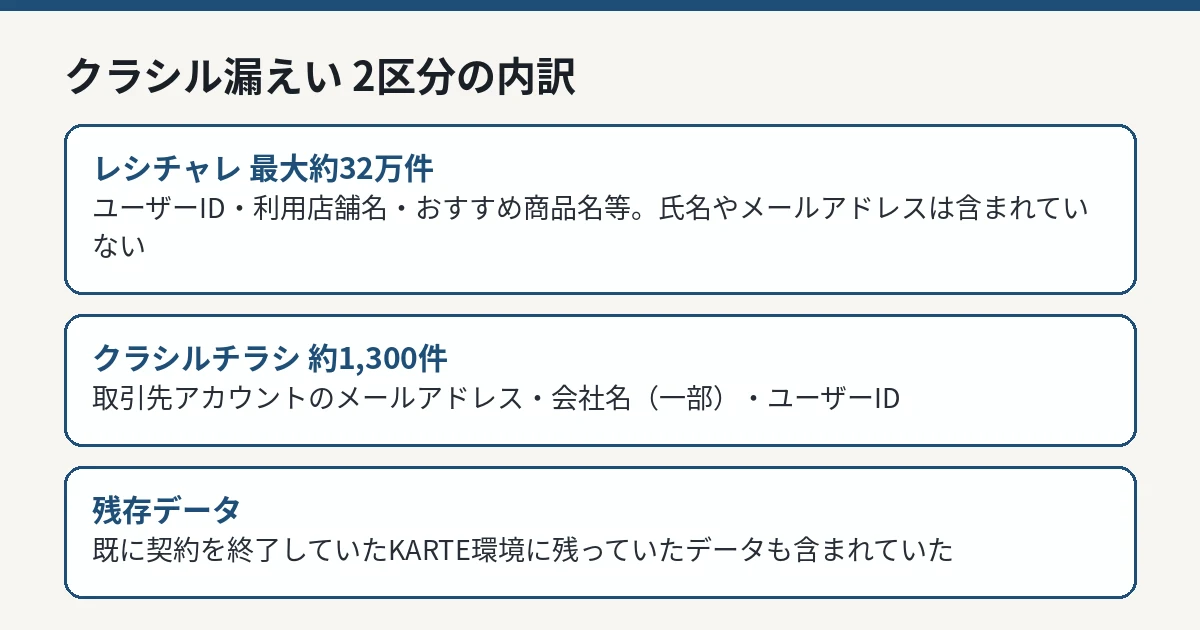
同社の公表によると、漏えいが確認された情報は次の2区分です。
区分
対象
漏えいした情報
「レシチャレ」を利用した顧客
一部(最大約32万件)
ユーザーID(同社サービス内で顧客を管理するための識別番号)、利用店舗名・おすすめ商品名等
「クラシルチラシ」の管理画面等を利用する取引先
アカウントのメールアドレス約1,300件(契約を終了した取引先のアカウント、同社従業員のアカウントを含む)
管理画面等で登録したメールアドレス、会社名(一部)、ユーザーID
「レシチャレ」の区分については、氏名、メールアドレス、住所、電話番号、生年月日、パスワード、クレジットカード情報などは含まれていません。同社は、これらの情報だけで第三者が顧客個人を特定することはできず、顧客に対応してもらう必要はない、としています。
「クラシルチラシ」の区分については、氏名、パスワード、チラシの掲載内容、請求に関する情報は含まれていません。ただしメールアドレスが含まれているため、同社は取引先に対して不審なメールへの注意を呼びかけています。
なお、漏えいした情報には、同社が過去に利用し、既に契約を終了していた「KARTE」の環境に残存していたデータも含まれていました。契約終了後もデータが残存していた経緯について、同社はプレイドに確認を求めている、としています。
重さの見分け方を示す図解 編集部作成 経緯――11月13日に連絡を受け、16日〜18日に範囲を特定
経緯について同社は、2026年11月13日にプレイドより、「KARTE」への不正アクセスを検知し、同サービスを停止した旨の連絡を受けた、と説明しています。
11月15日には、同社より、同社が「KARTE」に連携していた情報の一部が漏えいした旨の報告を受けました。11月16日から18日にかけて、同社から対象データの提供を受け、同社にて漏えいした情報と範囲を特定した、としています。
現時点で、同社が運営するシステムへの不正アクセスや、本件に起因する二次被害は確認されていません。「クラシル」「レシチャレ」「クラシルチラシ」は、引き続き通常どおり利用できます。
KARTE側の事故の全体像は、正本記事(https://itpostjp.com/security/plaid-karte-unauthorized-access-full-shutdown-leak-risk/)で更新しています。本件の対象件数と項目は、クラシル自身の公表に基づくものです。
同社の対応
同社の対応は次のとおりです。
「KARTE」への情報の送信を停止している
個人情報の保護に関する法律に基づき、個人情報保護委員会へ報告を行った
「クラシルチラシ」の対象の取引先には、個別に連絡している。連絡先を確認できない方については、本お知らせをもって案内とする
「レシチャレ」の顧客には、アプリ内のお知らせおよび本お知らせにより案内する
プレイドに対し、原因と影響範囲の調査および再発防止策の報告を求めている
外部サービスに連携する情報の範囲、および契約を終了したアカウントの情報の取扱いを見直し、再発防止に努める
問い合わせ窓口は、「レシチャレ」の顧客が専用フォーム(https://hopsapp.zendesk.com/hc/ja/requests/new)、「クラシルチラシ」の取引先がメールアドレス(info_rs@kurashiru.com)です。新たにお知らせすべき事実が判明した場合は、同社Webサイト等を通じて速やかにお知らせする、としています。
「クラシルチラシ」の取引先については、同社や関係企業を装った不審なメールに注意し、心当たりのないメールに記載されたリンクや添付ファイルは開かず、ID・パスワード等を入力しないよう求めています。
「終わった契約のデータが残っていた」という論点
今回の公表で、件数以上に重いのは残存データのくだりです。契約を終了していた環境にデータが残り、それが今回の漏えいに含まれていた、という経緯は、KARTE波及の中ではクラシルだけの話ではありません。プレイド自身が11月20日の調査結果で、対象には現在は利用契約のない企業の情報も含まれていたことを認め、表現の訂正まで行っています。
利用企業から見れば、契約終了の時点で「預けた情報は消えたはずだ」という前提が崩れたことになります。消去の確認を契約書に書くだけでなく、実際に消えたことをどう確かめるのか。クラシルが「契約を終了したアカウントの情報の取扱いを見直す」と自社の再発防止に含めたのは、この前提の崩れへの回答です。同じ構図の公表をした企業の記事でも、この残存データの問題は繰り返し論点になっています。
IT Postの見方
IT Postでは、今回の公表は、KARTE波及の中でも「項目の軽さ」と「構造の重さ」が最も対照的な部類だと考えます。最大約32万件の区分は、単体では個人を特定できない情報にとどまり、利用者が取るべき行動もありません。公表の前半だけ読めば、穏やかな事故に見えます。
ところが後半には、取引先のメールアドレス約1,300件と、解約済み環境の残存データという、2つの実務的な論点が並んでいます。前者はフィッシング の宛先としてそのまま使える情報であり、後者は委託管理の前提を揺るがす事実です。件数の大小で公表の重さを測ると、この2つを見落とします。数字の大きな区分が軽く、数字の小さな区分と数字のない一行が重い。今回もまた、その読み分けが必要な公表だったと考えます。
今後どうなりそうか
焦点は2つです。1つは、契約終了後もデータが残存していた経緯について、プレイド側からどのような説明と再発防止策が示されるかです。同社はプレイドに確認を求めている段階で、回答の内容はまだ示されていません。
もう1つは、対象範囲の続報です。プレイドは、対象企業への詳細データの提供を11月24日から順次始める予定を示しています。クラシルについても、最大約32万件という上限が確定した範囲に置き換わるかどうかが確認点になります。当面、「クラシルチラシ」の取引先は、同社を装った不審なメールに注意し、心配な場合は上記の窓口で確認するのが確実です。