セキュリティ ピーチ・アビエーション、委託先への不正アクセスで899万7,106件が漏えい。旅程まで対象だったが、カードとパスポートは含まれていなかった ピーチ・アビエーションは2026年11月20日、メール配信を委託しているユミルリンクのメール配信サービス「Cuenote FC」が第三者からの不正アクセスを受け、同社が保有する顧客の個人情報8,997,106件が漏えいしたと公表した。対象は氏名、生年月日、性別、住所、電話番号、メールアドレス、旅程。クレジットカード情報やパスポート情報は含まれておらず、予約や運航への影響もない。対象者には同日から順次、登録メールアドレス宛てに連絡している。
まず初めに
899万7,106件。国内LCCの顧客基盤としては、ほぼ全員と言っていい規模である。しかも出ていった先は、自社の予約システムではない。メールを配るための委託先である。本丸は無傷、という発表はいつも正しい。ただし今回は、本丸の客の名簿が、ほぼ丸ごと外の倉庫に置いてあった。鍵をかけていたのは倉庫のほうで、その鍵が開いた。残る弁明は「うちの金庫は破られていません」の一点になる。事実、そのとおりなのだが、それは名簿が外にあった理由の説明にはなっていない。静かに、しかし実に手際よく、責任の所在だけが遠ざかっていく構図である。
※個人の感想です
漏えいした情報と件数
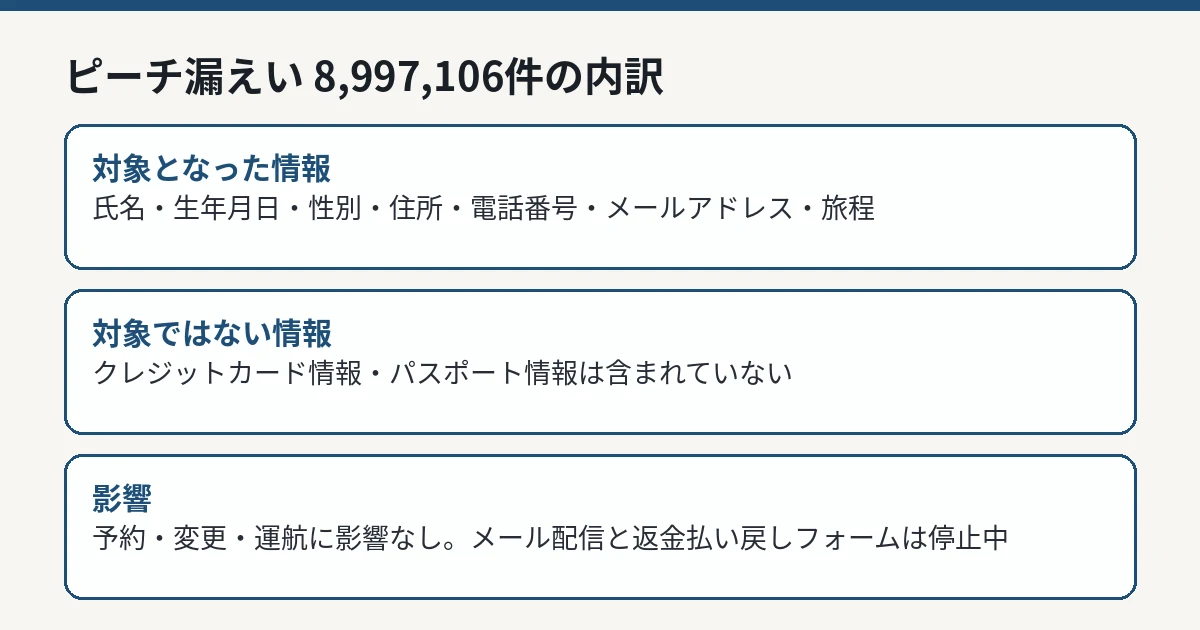
同社の公表によると、漏えいした顧客情報は、氏名、生年月日、性別、住所、電話番号、メールアドレス、旅程で、対象件数は8,997,106件です。
旅程が含まれている点が、この事故の特徴です。氏名や住所に加えて、「いつ、どこへ行く(行った)か」という移動の記録までが対象になっています。一方で、クレジットカード情報やパスポート情報などの重要情報は、今回の漏えいの対象には一切含まれていない、と同社は明記しています。
現時点において、本件に係る個人情報の不正利用や二次被害の発生は確認されていません。
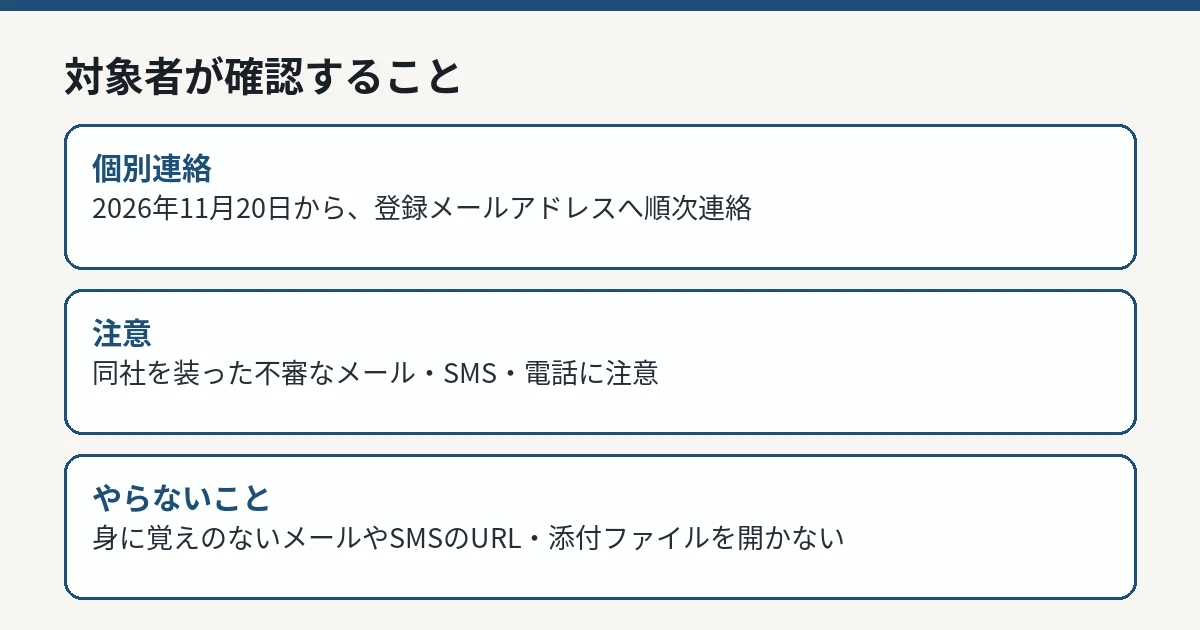
ピーチ・アビエーションの対象者が確認することを整理した図解 編集部作成 経緯――委託先で10月18日に発生し、11月6日に影響範囲が確定
発生の経緯について同社は、委託先であるユミルリンクの「Cuenote FC」のサーバー環境において、第三者からの不正アクセスが検知されたことにより発生した、と説明しています。委託先での発生日は2026年10月18日(日)、影響範囲の確定日は同年11月6日(金)です。
委託先では緊急措置としてサーバーOSが停止され、サービスは全面停止しました。同社からの報告によると、本件はランサムウェアによるものではないことが確認されていますが、侵入経路や詳細な影響範囲については、現在もユミルリンクにおいて調査が行われています。
同社は、個人情報保護委員会(PPC)へすでに報告を行っており、今後も調査結果に応じて適切に対応する、としています。委託先側の事故全体の経緯は、ユミルリンクの第2報を整理した記事(https://itpostjp.com/security/yumirlink-cuenote-second-report/)でも確認できます。ただし、本件の対象件数と項目は、ピーチ・アビエーション自身の公表に基づくものです。
止まっているサービスと、運航への影響
影響範囲として現在停止しているサービスは、メールマガジン(EDM)の配信、自動配信メール(失効ピーチポイントのお知らせ等)、空港等で使用する返金払い戻しフォームの3つです。
返金払い戻しフォームは、空港での運航の乱れ等のイレギュラー時に使用するものです。同社は、万が一返金手続きが発生した場合は代替運用にて適切に対応する、としています。予約(予約変更を含みます)・航空機の運航への影響はない、と明記されています。
対象者への連絡と、利用者へのお願い
該当する顧客への連絡として、対象者には2026年11月20日より、登録のメールアドレス宛てにお詫びとお知らせを順次送っている、としています。
あわせて同社は、本件で対象となっているメールアドレスや電話番号宛てに、同社を装った不審なメールやSMSの送信、あるいは電話連絡等が行われる可能性があるとして、注意を呼びかけています。身に覚えのないメール、SMSに記載されたURLや添付ファイルは、開かないよう求めています。
ユミルリンクの事故の中での位置づけ
本件の委託先であるユミルリンクについては、同社が第2報で、漏えいの対象が延べ5,162万8,280件に上り、当初の5システムから49システムへ広がった経緯を公表しています。ピーチ・アビエーションの8,997,106件は、その延べ件数の中でも単独の利用企業として大きな塊にあたります。単純に割り算をすれば、延べ全体のおよそ6分の1が、この1社の顧客情報という計算になります。
メール配信サービスは、航空会社に限らず多くの企業が使っています。同じ委託先の事故でも、預けていた情報の種類によって、利用企業ごとの公表の中身は変わります。ピーチの場合は、メールマガジンや通知メールの配信に使う情報の中に、旅程まで含まれていた点が特徴です。「いつ、どこへ行くか」は、留守にする期間が推測できる情報でもあります。同社が、不審なメールやSMSだけでなく電話連絡への注意まで呼びかけているのは、この項目の重さを踏まえたものと読めます。
対象かどうかを確認する際は、同社を装った連絡そのものが二次被害の入り口になり得る点に注意が必要です。同社は、身に覚えのないメールやSMSに記載されたURLや添付ファイルを開かないよう求めています。連絡を名乗るメールから手続きを始めるのではなく、公式サイトや公式アプリを自分で開いて案内を確認するのが、安全な順序です。
IT Postの見方
IT Postでは、今回の公表で見るべきは、件数の大きさよりも「メール配信」という業務の預かり物の重さだと考えます。メールマガジンの配信は、多くの企業で「連絡係」程度に扱われます。ところが実際に預けられていたのは、氏名、住所、電話番号に旅程までそろった、顧客そのものの写しでした。配信に必要なのは本来メールアドレスと宛名程度のはずで、旅程まで渡っていた理由は、利便性か、連携の設計か、公表からは読み取れません。
もう一つは、確定までの時間です。発生は10月18日、影響範囲の確定は11月6日、公表は11月20日でした。委託先の事故では、利用企業は委託先の調査が固まるまで自社の対象を言えません。この「言えない期間」が1か月続くこと自体が、委託の構造的な弱さです。同社が「ランサムウェアによるものではない」と委託先の報告を引いて早めに示した点は、利用者の不安を増やさないための切り分けとして妥当だと考えます。
今後どうなりそうか
焦点は、ユミルリンク側の調査で侵入経路と詳細な影響範囲がどこまで特定されるかです。同社は、今後の調査により公表すべき新たな事実が判明した場合には、速やかにウェブサイト等で開示する、としています。
実務面では、停止中のメールマガジン配信と返金払い戻しフォームの再開時期が、利用者に直接関わります。あわせて、対象者への個別連絡の完了と、同社を装った不審な連絡の発生状況が、当面の確認点になります。899万件という規模を考えると、対象かどうか分からない利用者も相当数に上るため、連絡が届かない場合の確認方法が明確になるかどうかも重要です。