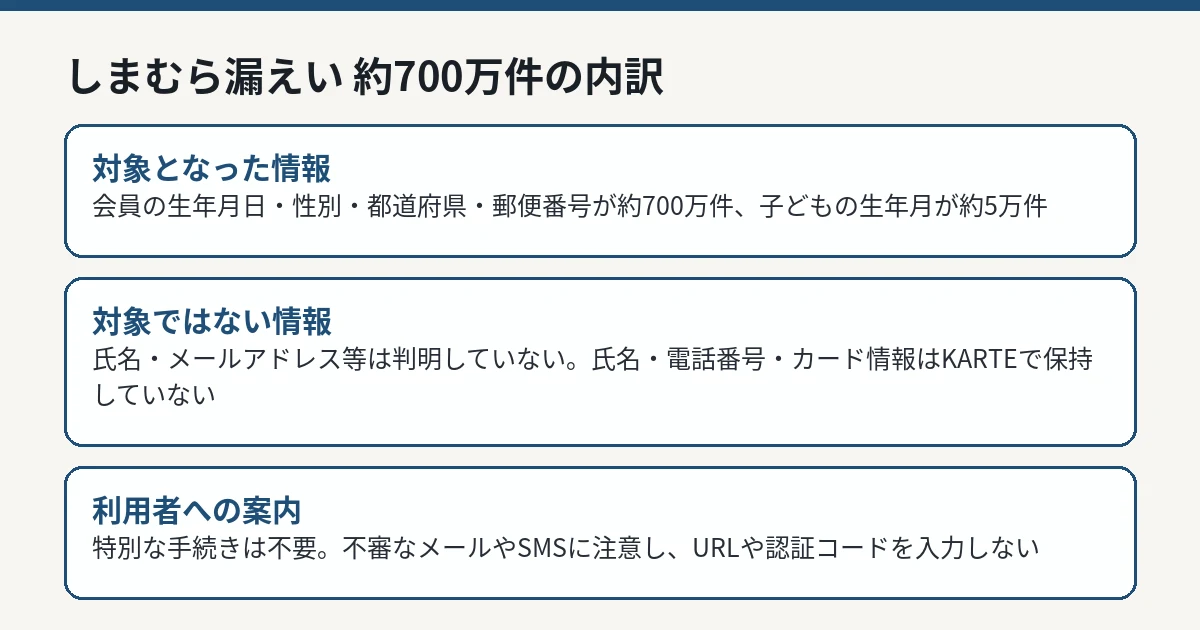
セキュリティ しまむら、KARTE経由で会員情報約700万件の漏えいを確認。氏名とメールは含まれず、子どもの生年月約5万件も対象だった 株式会社しまむらは2026年11月17日、同社が利用するプレイドの外部サービス「KARTE」への不正アクセスにより、しまむらグループの公式アプリやオンラインストアの会員に関する情報の一部が外部へ漏えいしたことが判明したと公表した。対象は、会員の生年月日・性別・都道府県・郵便番号が約700万件、会員が登録した家族の情報として子どもの生年月が約5万件。2026年11月17日15時時点で、氏名やメールアドレスなど個人を特定できる情報の漏えいは判明しておらず、関連する顧客情報の不正利用も確認されていない。会員に特別な手続きは不要としている。
まず初めに
約700万件という数字だけ見れば、今週のKARTE波及でも指折りの大きさである。ところが中身を開けると、氏名がない、メールアドレスがない、電話番号もない。出ていったのは生年月日と性別と、住んでいる都道府県と郵便番号という、名札の付いていない属性の束だった。派手な数字と地味な中身。実にきちんと、見出し映えする部分と実際に困る部分がずれている。もちろん、だから安心という話ではない。属性だけの情報は、別の場所で手に入れた情報と突き合わせた瞬間に意味を持ち始める。静かに困る種類の漏えいである。
※個人の感想です
漏えいが確認された情報
同社の公表によると、外部への漏えいが確認された情報は次の2区分です。
区分
件数
対象項目
会員に関する情報
約700万件
生年月日、性別、都道府県、郵便番号
会員が登録した家族に関する情報
約5万件
子どもの生年月
家族に関する情報の「子どもの生年月」は、生まれた年と月を指し、日付まで含む生年月日ではありません。対象となったのは、しまむらグループの公式アプリまたはオンラインストアで会員登録を行った顧客に関する情報の一部です。
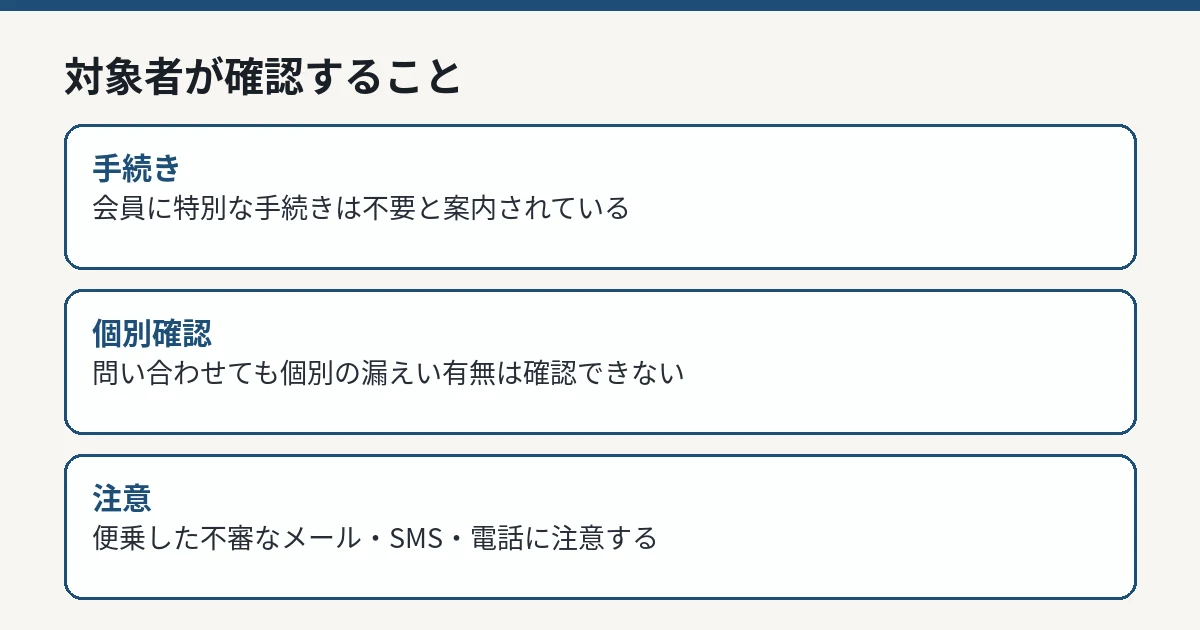
対象者が確認することを示す図解 編集部作成 漏えいが確認されていない情報と、KARTEが保持していない情報
2026年11月17日15時時点で、会員番号、メールアドレス、LINE IDについては、漏えいは判明していません。
また、氏名、電話番号、詳細な住所(番地・建物名等)、クレジットカード情報、会員ページへのログインパスワードについては、外部サービス「KARTE」は保持していなかった、と同社は説明しています。つまり今回の漏えいは、KARTE側に預けられていた情報の範囲の中で起きたもので、氏名や決済情報まで含む同社の会員情報全体が出ていった、という発表ではありません。
この切り分けは、利用者の受け止め方を大きく左右します。約700万件という件数は属性情報の件数であり、氏名や連絡先とひも付いた形で流出した人数ではありません。一方で、生年月日と郵便番号の組み合わせは、本人確認の補助に使われることもある情報です。「特定できる情報は判明していない」という同社の説明と、「組み合わせれば意味を持つ情報が出た」という事実は、両方とも成り立ちます。
経緯――通知のために預けた一部の情報が対象に
同社は、会員へメールやLINE等によるお知らせを行うため、プレイドが提供する「KARTE」を利用しています。同サービスでは、同社が保有する会員情報のすべてではなく、お知らせ等に必要な一部の情報を、プレイドが管理するシステム上で取り扱っていました。
2026年11月13日、プレイドが同サービスに対する第三者からの不正アクセスを検知し、緊急メンテナンスとしてサービス全体を停止しました。その後、プレイドから、同サービスで取り扱っていた同社会員に関する情報の一部が外部へ漏えいしたとの報告を受けた、と同社は説明しています。
KARTE側の事故の全体像は、正本記事(https://itpostjp.com/security/plaid-karte-unauthorized-access-full-shutdown-leak-risk/)で更新しています。本件の対象件数と項目は、しまむら自身の公表に基づくものです。
同社の対応と、利用者への案内
同社は、プレイドと連携し、情報漏えいの経緯や影響範囲の確認を進めるとともに、必要な安全対策を実施している、としています。現時点で、本件に関連する顧客情報の不正利用は確認されていません。今後もプレイドと連携し、情報管理体制の確認と再発防止に努め、新たにお知らせすべき事項が判明した場合には、同社公式サイト等で速やかに公表する、としています。
利用者への案内として、同社は「特別なお手続きは必要ございません」と明記しています。一方で、本件に便乗した不審なメールやSMS、電話等には十分注意し、不審なメール等に記載されたURLへのアクセスや、リンク先でのパスワード・認証コード等の入力は控えるよう求めています。
問い合わせは、同社の会員向け問い合わせフォーム(https://www.shop-shimamura.com/common/contact/entry/?bk=0)から受け付けています。ただし、問い合わせにはログインが必要で、個別の漏えい有無については確認することができない、と同社はあらかじめ断っています。対象かどうかを自分で確かめる手段は、現時点では用意されていない、ということです。
KARTE波及の中での位置づけ
KARTE経由の公表は、利用企業ごとに預けていた情報が違うため、件数と項目の組み合わせが各社で大きく異なります。氏名やメールアドレスまで含む公表をした企業がある一方、しまむらのように属性情報だけが対象だった企業もあります。
しまむらの特徴は、件数の大きさと項目の軽さの落差に加えて、家族の情報が含まれていた点です。会員本人の属性に加えて、子どもの生年月という、家族構成をうかがわせる情報が約5万件含まれていました。子どもの氏名や連絡先が対象だったわけではありませんが、「いつ生まれた子どもがいる世帯か」という情報は、子育て世帯向けを装った不審な連絡の材料にはなり得ます。同社が便乗した不審な連絡への注意を呼びかけているのは、この点も踏まえたものと読めます。
IT Postの見方
IT Postでは、今回の公表で見るべきは、約700万件という件数の大きさではなく、「通知に必要な一部」という預け方の結果だと考えます。メールやLINEでお知らせを送るだけなら、本来必要なのは宛先と宛名程度のはずです。ところが実際には、生年月日、性別、郵便番号に、子どもの生年月までが分析や出し分けのために渡っていました。渡した側に悪意はなく、出し分けの精度を上げるための連携だったのでしょうが、結果として「お知らせ係」の手元に、世帯の輪郭まで分かる属性の束が置かれていたことになります。
もう一つは、利用者が取るべき行動が「何もしないこと」だと明記された点です。対象かどうかの個別確認もできない以上、利用者にできるのは便乗詐欺への注意だけです。これは同社の対応が悪いというより、属性情報だけが漏れた事故の構造です。静かに公表し、静かに注意を促し、静かに続報を待つ。それ以上の動きようがない、というのがこの種の漏えいの厄介なところだと考えます。
今後どうなりそうか
焦点は、続報で対象範囲や項目に変更が出るかどうかです。同社は、新たにお知らせすべき事項が判明した場合には公式サイト等で速やかに公表する、としています。
プレイドは、対象企業への詳細データの提供を11月24日から順次始める予定を示しています。各社が自社の対象範囲をさらに精緻にできるのは、その後になる可能性があります。しまむらについても、現時点の「判明していない」という表現が、続報で確定情報に置き換わるかどうかが確認点になります。当面は、会員は同社を装った不審な連絡に注意し、案内が必要な場合は公式サイトや公式アプリを自分で開いて確認するのが確実です。