セキュリティ ハンコヤドットコム、決済画面の改ざんでカード情報8,220件が漏えいの可能性。印鑑の「印影」は無事だった 株式会社ハンコヤドットコムは2026年11月19日、システムへの不正アクセスに関する第2報を公表した。決済画面が改ざんされ、2026年10月13日から11月12日にパソコンからクレジットカード決済を利用した顧客のカード情報8,220件(名義人、番号、有効期限、セキュリティコード)が外部へ送信されていた可能性がある。個人情報の対象件数は確認中で、印影データの漏えいは確認されていない。
まず初めに
印鑑を売る店である。実印も銀行印も、人生の節目に押す大事な一本を預かる商売だ。その店の決済画面が改ざんされ、お客様がカード番号を打ち込むたびに、その情報がこっそり外へ送られていたという。金庫が破られたのではない。レジで財布を開く、その手元を真上から覗かれていた格好である。実に行き届いた盗み見で、感心している場合ではないのだが、手口の丁寧さだけは認めざるを得ない。
救いはある。本丸である印影データは無事だったそうだ。印鑑屋にとって印影は王冠の宝石のようなもので、それが無事なのは結構なことである。もっとも、財布の中身が覗かれていた横で「宝石は無事です」と言われても、安心の順番が少し違う気はする。
※個人の感想です
第2報で判明したこと——決済画面の改ざんと8,220件
同社の第2報によると、2026年11月12日に第三者による不正アクセスを確認し、関係システムの接続を遮断して当社サイトの全サービスを停止、影響範囲の調査を開始しました。第1報の公表は11月16日です。
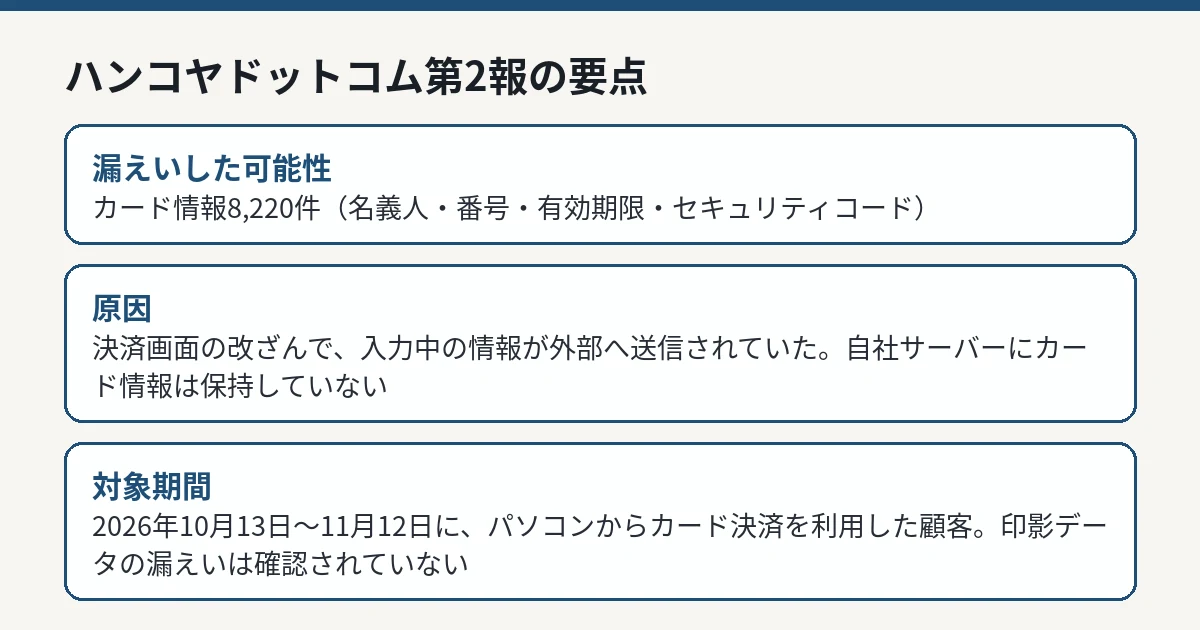
原因について同社は、第三者による不正アクセスを受けて決済画面が改ざんされたことにより、顧客が決済画面で入力したクレジットカード情報が外部へ送信される状態となっていたため、と説明しています。あわせて、同社では顧客のクレジットカード情報を保持しておらず、同社サーバーに保存されていた情報が漏えいしたものではない、と明記しています。いわゆるスキミング型の手口で、保管データではなく入力中のデータが狙われた形です。
漏えいした可能性のあるクレジットカード情報は8,220件です。対象は、2026年10月13日から2026年11月12日の期間に、パソコンから同社サイトにアクセスし、クレジットカード情報を入力して決済を利用した顧客で、項目はカード名義人、カード番号、有効期限、セキュリティコードです。同社は、調査の結果、対象の期間が広がった場合は改めて知らせる、としています。
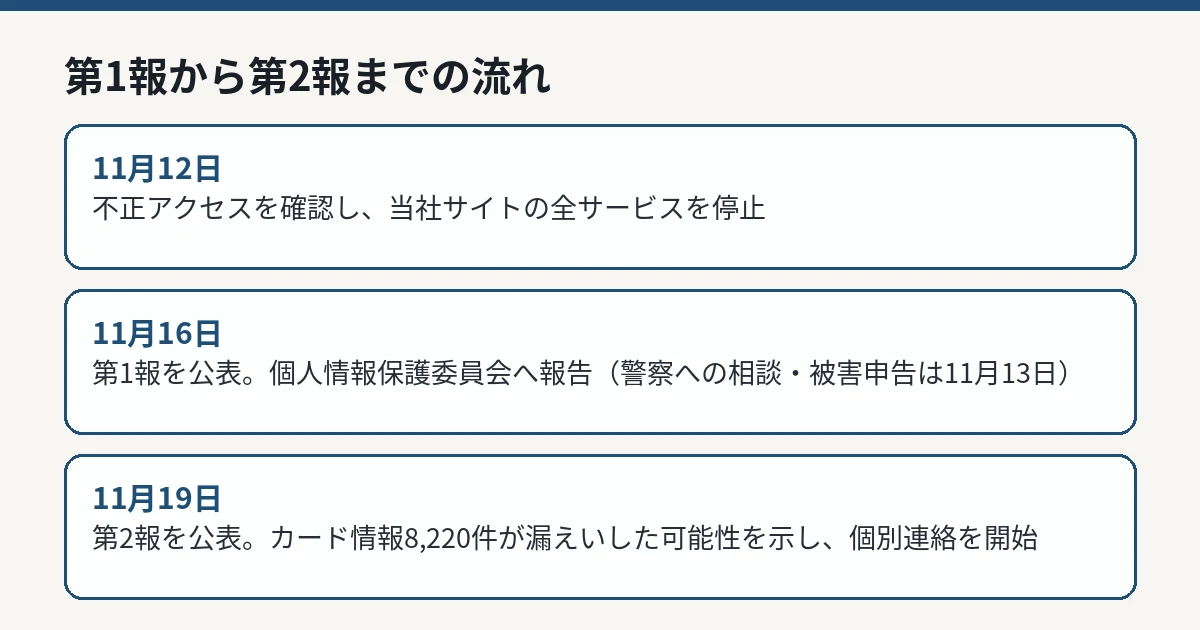
ハンコヤドットコムの第1報から第2報までの時系列を整理した図解 編集部作成 個人情報の対象件数は「確認中」
クレジットカード情報とは別に、個人情報についても漏えいの可能性が示されています。対象は同サイトに会員登録した、または注文した顧客で、項目は氏名、住所、電話番号、メールアドレス、生年月日、会社名、ログインID、注文内容、ハッシュ化されたパスワード、性別です。対象件数は現時点で確認中とされており、第2報の段階では確定していません。
一方、印鑑の印影データについては、11月18日に公表文へ追記する形で、漏えいの事実は確認されていないことが示されています。
当社の対応と、利用者への呼びかけ
同社はクレジットカード会社と連携し、漏えいした可能性のあるカードによる取引のモニタリングを継続して実施している、としています。個人情報保護委員会への報告は2026年11月16日に行い、警察への相談・被害申告は11月13日に所轄警察署へ実施しました。外部専門機関による調査は継続中です。クレジットカード情報が漏えいした可能性のある顧客へは、11月19日からメール等で個別の連絡を順次開始する予定です。
利用者へのお願いとして、同社は3点を挙げています。第1に、クレジットカードの利用明細に身に覚えのない利用がないかの確認で、不正利用の補償にはカード会社所定の申出期限がある場合があるため、速やかな確認と手続きを呼びかけています。第2に、ID・パスワードについて、サービス再開時に同社サイトのID・パスワード再設定をお願いする予定であり、他のサービスで同じパスワードを利用している場合は変更するよう求めています。第3に、同社を装った不審なメールやSMS、電話への注意で、同社からクレジットカード番号や暗証番号を尋ねることはない、としています。
サービス再開の時期は、安全性の確認が完了次第、同社サイトで知らせる、としており、第2報の時点では示されていません。なお、同社サイトは停止しているため、問い合わせはメールで受け付けています。
カード情報の対象期間は2026年10月13日から11月12日までの約1か月間です。不正アクセスの確認が11月12日で、対象期間の末尾と一致しています。裏を返せば、改ざんされた状態がいつから続いていたかは、調査で期間の始点が10月13日と特定されたことで初めて輪郭を持った、ということでもあります。同社が「対象の期間が広がった場合は改めてお知らせいたします」と留保を付けているのは、この種の調査では始点が後から前へ動くことがあるためで、利用者は第3報以降の公表も含めて確認しておく必要があります。
時系列を整理すると、不正アクセスの確認と全サービス停止が11月12日、警察への相談・被害申告が11月13日、個人情報保護委員会への報告と第1報の公表が11月16日、印影データに関する追記が11月18日、そしてカード情報の判明と個別連絡の開始を伝える第2報が11月19日、という流れです。発覚から1週間で、原因の特定、対象件数の確定、監督官庁への報告、利用者への個別連絡の開始までが一通りそろった形になります。
IT Postの見方
IT Postでは、今回の件は「データを保管していなかった」ことが被害を防げなかった点に本質があると考えます。カード情報を自社サーバーに持たない設計は、保管データの漏えいリスクを下げる正しい判断でした。しかし、攻撃者は保管場所ではなく、入力の瞬間を狙いました。決済画面そのものが改ざんされれば、持っていないはずの情報が、持っているのと同じだけ外へ流れます。対策の単位が「保存するかどうか」から「画面が正しい状態であり続けるか」へ移ったことを、この件は静かに、しかしはっきりと示しています。
もう1点、個人情報の対象件数が「確認中」のままであることも見逃せません。カード情報については8,220件と期間まで特定できた一方で、会員情報側の範囲はまだ固まっていません。第1報から第2報までの3日間で分かったことと、まだ分からないことの線引きは明確であり、この順序自体は妥当です。ただし、利用者にとって必要なのは最終的な件数よりも、自分が対象かどうかを早く知ることです。個別連絡の進み具合が、次の焦点になります。
今後どうなりそうか
焦点は3つです。第1に、個人情報の対象件数がいつ確定するか。第2に、カード情報の対象期間が広がるかどうか。同社は期間が広がった場合は改めて知らせるとしており、第3報以降の公表があれば範囲の見直しが入る可能性があります。第3に、サービス再開の時期と、その際に求められるID・パスワード再設定の範囲です。
利用者側では、対象期間にパソコンから同社サイトでカード決済を利用した覚えがある場合、個別連絡を待たずに利用明細の確認を進めることが先決です。印鑑という、デジタル化の対極にあるような商品を扱う店で起きた、きわめてデジタルな手口の事件でした。再開後の決済画面が「改ざんされていないことを確かめ続ける仕組み」を備えているかどうかが、信頼を取り戻せるかの分かれ目になりそうです。