セキュリティ オンライン麻雀「Maru-Jan」、全会員のメールアドレスとパスワード185万5,578人分が流出。旧パスワードのままログインできる状態で、変更が急務に 株式会社シグナルトークは2026年11月7日、オンライン麻雀「Maru-Jan」への不正アクセスで、全会員185万5,578人分のメールアドレスとパスワードの流出を確認したと発表。管理システムの機能が悪用され11月4日までにデータがダウンロードされていた。パスワードの保存形式は公表されておらず、使い回しの変更を含め、利用者が取るべき対応を整理した
まず初めに
「安心してご利用いただきたい」と案内した直後に、その安心の土台だった会員情報がごっそり持ち出されていた。順序が最悪である。しかも流出したパスワードは、変更するまで今のままログインに使える。つまり鍵は盗まれたのに、錠前はまだ同じものが付いている。利用者にできることは一つしかない。言われる前に、まず自分の鍵を替えることだ。
※個人の感想です
何が起きたのか
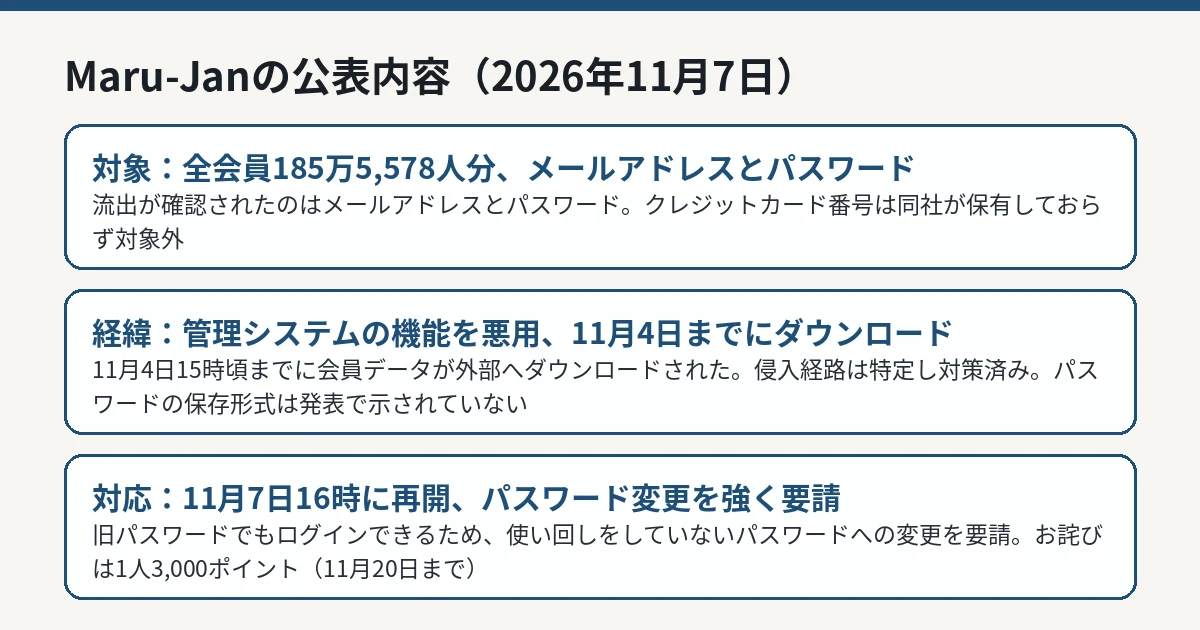
シグナルトークの2026年11月7日の発表によると、調査の結果、同社の管理システムの機能を悪用した不正アクセスがあり、2026年11月4日(水)15時頃までに、会員情報を含むデータが外部へダウンロードされたことが確認されました。侵入経路は特定済みで、悪用された箇所への対策は実施したとしています。
対象はMaru-Janの全会員で、流出が確認された情報はメールアドレスとパスワードです。人数は185万5,578人分と公表されています。メールアドレスは、登録している場合に対象となります。クレジットカード番号については、同社は保有していないため流出対象に含まれていないとしています。
同社は緊急メンテナンスとして、ゲームへのログインとWebの会員ページの利用を停止し、2026年11月7日(土)16時にサービスを再開しました。再開をもって対応が終わるわけではないとして、サーバー、管理システム、業務用PCの点検、不正アクセスの監視強化、情報の管理体制の見直しと強化、今回確認された問題以外の弱点の継続的な調査と対策を進めるとしています。今後判明した事実や対策の進捗は、公式サイトで随時知らせるということです。
シグナルトークの発表(2026年11月7日)に基づく図解です。パスワードの保存形式は発表で示されていません。 IT Post編集部 利用者が今すぐ確認すること
同社が利用者へ求めている対応は3点です。
Maru-Janのパスワードを変更する。 これまでのパスワードでもログインできますが、そのまま使い続けず、他のサービスでは使用していないパスワードへ速やかに変更するよう求めています。手続きは公式サイトの会員ページから行います。同じパスワードを使っている他のサービスも変更する。 メールや通販サイトなどで同じパスワードを使っている場合は、そちらも速やかに変更するよう求めています。不審なメールに注意する。 流出したメールアドレス宛てに、Maru-Janからの案内を装った不審なメールが届く可能性があります。パスワード変更などの操作は、メール内のリンクを経由せず、普段利用している公式サイトから行うよう求めています。
特に1点目は急ぎです。流出した組み合わせ(メールアドレスとパスワード)がそのまま有効である以上、第三者が先にログインを試す可能性があります。アカウント情報の大量流出では、同じ組み合わせを他のサービスで試す「リスト型攻撃」が定番の二次被害になります。過去には、スクリーンショット共有サービス「Gyazo」で2,362万件のユーザー情報が対象になった事案 もありました。Maru-Janでしか使っていないパスワードだったとしても、変更自体は先に済ませるのが安全です。
なお、パスワードがハッシュ化(元の文字列を復元できない形に変換)されて保存されていたのかどうかは、今回の発表では説明されていません。この点は、流出したパスワードが悪用されるまでの時間の見積りに直結するため、続報で示されるかが重要になります。現時点では「形式は未公表」と受け止め、最悪側に倒して変更を急ぐのが妥当です。
ほかにも、今回の発表では示されていない点があります。不正アクセスをいつ検知したのか、流出した情報による二次被害が確認されているかどうか、個人情報保護委員会など関係当局への報告の状況は、発表文の中では触れられていません。ダウンロードが確認されたのは11月4日15時頃まで、というのが現時点で公表されている時間軸の中心で、侵入が始まった時期も示されていません。分からないことが多い段階だからこそ、利用者側の対応(パスワード変更)は「詳細がそろうまで待つ」ではなく、先に済ませる前提で動く必要があります。
お詫びのポイントと同社の説明
同社はお詫びとして、会員一人につき3,000ポイント(3,000円分)を用意し、2026年11月20日(金)深夜24時まで、ポイント受け取りページから受け取れるようにしています。
代表取締役でMaru-Jan開発責任者の栢孝文氏は、公式サイトの説明で、先日にセキュリティ対策について案内し「安心してご利用いただきたい」と伝えていたこと、その言葉を信じた利用者の信頼を裏切る結果になったことを重く受け止めていると述べています。調査で分かったことや対策の進捗を伝えながら改善を積み重ねる、という説明です。
IT Postの見方
IT Postでは、今回の事案で最も重いのは件数よりも「パスワードが流出し、しかも旧パスワードが有効なまま再開した」という組み合わせだと考えます。メールアドレスだけの流出なら、主な二次被害はフィッシング ですが、ログインに使えるパスワードの流出は、アカウントそのものの乗っ取りと、使い回し先への波及が同時に起きます。再開を急ぐ事情は理解できますが、強制リセット(全員のパスワードを無効化して再設定を求める方式)を取らなかった以上、安全性は利用者の変更速度に委ねられた形です。変更していない利用者がどれだけ残るかが、そのまま残りのリスクになります。
もう一つは、保存形式の不在です。「パスワードが流出した」という一文は、平文に近い形だったのか、強いハッシュだったのかで意味がまるで違います。利用者が自分のリスクを見積もるために最低限必要な情報であり、調査中だとしても「現時点では公表していない」と分かる形で続報に含めるべきだと考えます。
今後どうなりそうか
今後の確認点は、パスワードの保存形式が公表されるか、不正ログインなどの二次被害が確認されるか、そして管理システムのどの機能がどう悪用されたのかという侵入の詳細です。同社は公式サイトで随時知らせるとしています。
IT Postでは、新しい公式情報が確認できれば続報として整理します。