セキュリティ 松屋フーズ、公式アプリから個人情報約238万件の漏えいを確認。届け先住所と暗号化パスワードまで出た 松屋フーズホールディングスは2026年10月30日、公式アプリの管理システムへの不正アクセスで個人情報の漏えいを確認したと適時開示で発表。松弁ネット等の利用者情報2,377,127件とアプリ登録者情報2,000件が対象で、届け先住所や暗号化されたパスワードが含まれる。経緯と利用者が取るべき対応を整理した
まず初めに
牛丼チェーンのアプリが止まって3日目、出てきた数字は約238万件だった。注文のたびに届け先住所を預け、ポイントまで貯めていた管理システムが、丸ごと外から覗かれた格好である。便利さの裏側には、必ず誰かの住所録が積み上がっている。今回はその積み上がり方が大きすぎた、という話だ。件数の多さもさることながら、弁当の届け先という「生活の住所」が出た点が重い。
※個人の感想です
何が起きたのか
松屋フーズホールディングスは2026年10月30日、適時開示「松屋公式アプリ(松弁ネット・モバイルオーダー・松弁デリバリー)管理システムに対する第三者からの不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」を公表しました。
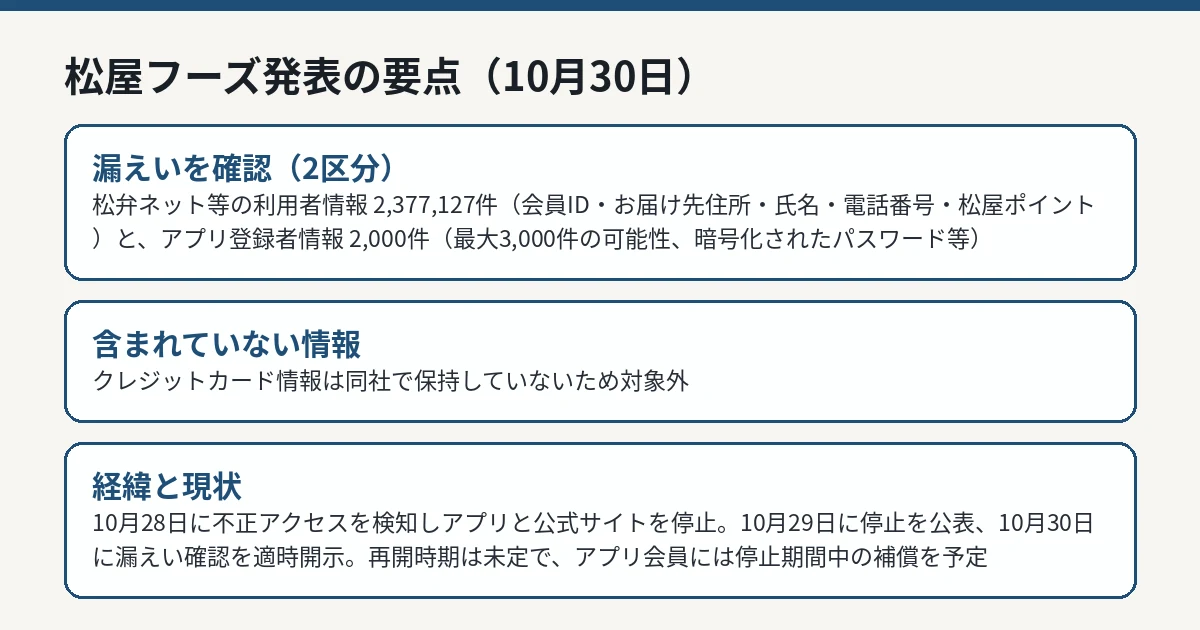
同社によると、2026年10月28日に、同社が運営する松屋公式アプリの管理システムにおいて第三者からの不正アクセスを受け、アプリに登録されている会員情報等が漏えいしたことが判明しました。漏えいが確認された情報と件数は、次の2区分です。
対象者
漏えいが確認された情報
件数
松弁ネット・モバイルオーダー・松弁デリバリーの利用者
会員ID、お届け先住所、氏名、電話番号、松屋ポイント
2,377,127件
松屋公式アプリの登録者
会員ID、都道府県、氏名、電話番号、生年月日、メールアドレス、暗号化されたパスワード、松屋ポイント
2,000件(最大3,000件となる可能性)
2つの区分を合わせると約238万件になります。ただし、両区分に重複して含まれる利用者がいるかどうかは示されておらず、この数字をそのまま被害を受けた人数と読み替えることはできません。
一方で同社は、クレジットカード情報については同社で保持していない、と明記しています。決済情報は今回の対象には含まれません。
松屋フーズホールディングスの適時開示をもとにIT Post編集部が作成した図解です。 IT Post編集部 発表の経緯——サービス停止から漏えい確認まで
最初の異変は2026年10月28日夜です。報道によると、同社は同日夜に不正アクセスを検知し、公式アプリと公式ホームページを停止しました。同日22時41分には公式Xアカウントで緊急メンテナンスによるサービス停止を案内しています。
翌10月29日、同社は外部からの不正アクセスを検知したことを理由に、松屋公式アプリ、松弁ネット、モバイルオーダー、松弁デリバリー、ホームページなどの関連サービスを停止していると公表しました。この時点では、個人情報の漏えいの有無は確認中とされていました。
そして10月30日の適時開示で、漏えいの確認、対象の2区分と件数、情報項目が示されました。原因については、第三者による不正アクセスによるものと確認している一方、不正アクセスが可能となった経緯などの詳細は調査中だとしています。
サービスは10月30日時点で停止が続いており、再開時期は示されていません。同社は関係各社等の協力のもと、システムの早期復旧に向けて取り組んでいるとしています。店舗での営業は対象ではなく、停止しているのはアプリやWebサイトを通じた注文などの関連サービスです。
同社の対応と問い合わせ先
同社は、個人情報保護委員会への報告など必要な対応を進めている、としています。情報が漏えいした顧客には順次連絡する予定で、アプリ会員には利用停止期間中の補償をする予定です。補償の詳しい内容は別途告知するとしています。
本件専用の問い合わせ窓口も開設されています。株式会社松屋フーズホールディングス個人情報お問い合わせ窓口(メールアドレス: contact_information@matsuyafoods.net 、電話番号: 0422-38-1121、受付時間は平日10時〜16時で土日は休業、音声案内の後に「1」を押す)です。
利用者が気をつけること
同社は「お客様へのお願い」として、今回漏えいした個人情報がなりすまし等に悪用される恐れがあるとして、不審なメール、SMS、電話等への対応に十分留意するよう呼びかけています。また、同社からメールや電話でパスワードやクレジットカード情報等を尋ねることはない、と明記しています。
漏えい項目には氏名と電話番号、お届け先住所が含まれているため、松屋を名乗る連絡が来ても、その場で個人情報や支払い情報を伝えないことが大切です。確認が必要な場合は、公式発表に記載された専用窓口など、自分で調べた連絡先から問い合わせてください。
また、アプリ登録者については、暗号化されたパスワードが漏えい項目に含まれています。暗号化されているため、そのまま悪用されるとは限りませんが、同じパスワードを他のサービスでも使っている場合は、それらのサービスのパスワードを変更しておくと安全です。
IT Postの見方——「届け先住所」が漏れるということ
IT Postでは、今回の件で最も注意すべきは、注文サービスのお届け先住所が漏えい項目に入っている点だと考えます。氏名と電話番号だけでもフィッシング の材料になりますが、そこに「実際に食事を届けた住所」が加わると、なりすましの説得力は一段上がります。攻撃者にとっては、相手の生活圏まで分かる名簿だからです。
発表の作り自体は、対象を2区分に分け、項目と件数をそれぞれ明示し、保持していない情報(クレジットカード)もはっきり書いた点で、範囲の示し方は明確です。一方で、侵入が可能になった経緯は調査中のままで、サービス再開の時期も示されていません。アプリ会員の補償を打ち出したのは早い対応ですが、利用者が次に知りたいのは金額ではなく、まず「自分の何が出たのか」の個別確定のはずです。対象者への連絡がどこまで速く届くかが、そのまま信頼回復の速度になります。止まっている間の情報発信まで細くなれば、不安だけが育ちます。
※個人の感想です
今後どうなりそうか
同社は、原因と経緯の調査を続け、対象者への連絡と、アプリ会員への補償の詳細告知を進めるとしています。次の確認点は、侵入経路と再発防止策の説明、アプリ登録者分の件数の確定(最大3,000件の範囲)、対象者への連絡の進み具合、そして関連サービスの再開時期です。
IT Postでは、続報が公表された場合は本記事を更新します。