セキュリティ アイリスプラザ、最大約770万人分の個人情報が漏えいの可能性。外部クラウドへの不正アクセスで、暗号化されたパスワードも対象に アイリスオーヤマの公式通販サイト「アイリスプラザ」を運営する株式会社アイリスプラザは2026年11月5日、外部クラウドサービスへの不正アクセスで、会員と非会員を合わせて最大約770万人分の個人情報が漏えいした可能性があると発表した。会員データには暗号化されたパスワードも含まれ、クレジットカード情報は当該クラウドに保存されておらず影響なしと確認された。対象者への個別連絡は順次進める
まず初めに
通販サイトの停止から1週間、「漏えいしたかどうか調査中」という宙ぶらりんの期間が終わり、出てきた数字は約770万人分だった。しかも対象は現役の会員だけではなく、退会した人や、会員登録なしで買った人まで含む。通販の買い物は一瞬でも、登録した情報のほうは律儀に残り続ける。消したつもりのアカウントの情報が、会社側のサーバーの中では生きていた、という話である。
※個人の感想です
何が起きたのか
株式会社アイリスプラザは2026年11月5日、「(第2報)株式会社アイリスプラザECサイト一時停止のお知らせ 外部クラウドサービスへの不正アクセスによる個人情報漏えいのおそれに関するお詫び」を公表しました。第1報は10月29日で、サイトの一時停止と調査開始を知らせる内容でした。今回の第2報で、漏えいの可能性とその規模が初めて示されました。
同社によると、その後の調査で、外部クラウドサービスに保管していたデータが外部へ漏えいした可能性が確認されました。保存されていた個人情報の総データ数は約770万人分で、現時点では、そのデータが閲覧または取得された可能性を確認している段階です。実際に漏えいした件数と影響を受けた人数については調査を続けており、本件に起因する不正利用や金銭被害などの報告は、現時点では確認されていないとしています。
通販サイトの会員情報が大規模に漏えいする事案は今秋も続いており、直近ではノジマオンラインの約700万件の事案 でも、暗号化されたパスワードを含む会員情報が対象になりました。今回のアイリスプラザの事案も、規模と対象項目の広さで同水準の事案です。
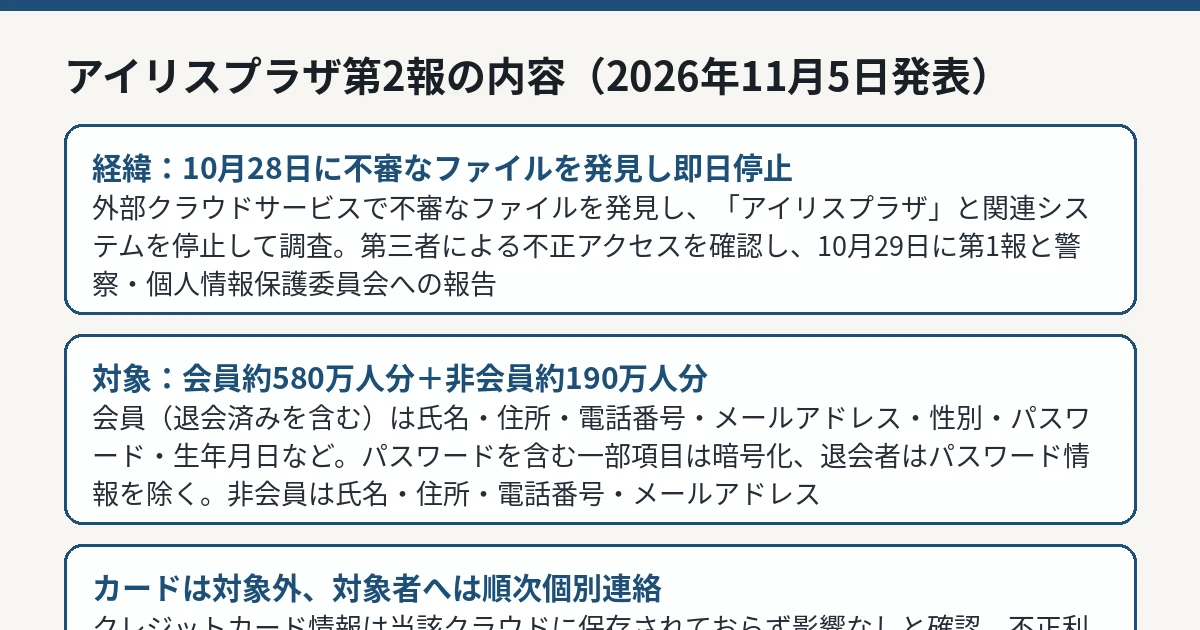
株式会社アイリスプラザの発表(2026年11月5日、第2報)をもとにIT Post編集部が作成した図解です。 IT Post編集部 経緯——10月28日に不審なファイルを発見、その日に停止
同社の説明する経緯は次のとおりです。
2026年10月28日、利用する外部クラウドサービスで不審なファイルを発見しました。同社は直ちに「アイリスプラザ」と関連システムを停止し、調査を開始しました。
調査で第三者による不正アクセスが確認され、10月29日に第1報を公表しました。同日、警察と個人情報保護委員会へ報告しています。
不正アクセス確認後は、アクセス経路の遮断などの初動対応を実施しました。今後は関係機関と外部専門家の協力のもとで調査と対応を進めるとしています。
11月5日の第2報で、保管データが外部へ漏えいした可能性と、約770万人分という総データ数が示されました。
侵入の具体的な経路や手口については、第2報の時点では公表されていません。
対象の内訳——会員約580万人分にはパスワードも、非会員は約190万人分
漏えいの可能性がある個人情報(2026年11月5日時点)の内訳は次のとおりです。同社の発表値をそのまま並べます。
分類
対象項目
人数
会員データ(退会済みの会員情報を含む)
氏名、住所、電話番号、メールアドレス、性別、パスワード、生年月日など
約580万人
非会員データ(会員登録なしで購入した人、キャンペーンへの応募歴がある人を含む)
氏名、住所、電話番号、メールアドレス
約190万人
注意点は3つあります。第1に、すべての人のすべての項目が対象というわけではなく、登録状況によって対象項目は異なります。第2に、パスワードを含む一部の項目は暗号化されています。ただし、退会者の情報についてはパスワード情報は含まれません。第3に、これは「漏えいした可能性がある」段階の発表であり、全員分の流出が確定したという意味ではありません。
クレジットカード情報については、当該クラウドサービスには保存されておらず、不正アクセスによる影響を受けていないことが確認されています。また、「アイリスプラザ」以外の外部ECモールで同社が運営する店舗については、現時点で不正アクセスと情報漏えいは確認されていないとしています。報道では、対象は2001年5月以降に登録された顧客と伝えられています。
巻き添えの停止——関連サービス2件も止まったまま
影響は「アイリスプラザ」本体にとどまりません。同社は本件の影響を踏まえ、被害拡大を防ぐため、ホームファッション専門店「SIMPLE STYLE」を2026年10月28日から停止しています。アイリスグループの株式会社アイリステックサービスが運営する家電サブスクリプションサービスや家具家電の配送設置サービスなども同日からサイトを停止し、新規申し込みを止めています。両サービスでは現時点で不正アクセスと情報漏えいは確認されておらず、再開時期は決まり次第改めて知らせるとしています。「アイリスプラザ」自体の再開は、原因の特定と再発防止策を講じた上で、時期が決まり次第公表されます。
利用者がいま確認すること
同社は、対象となる可能性のある利用者へ次の対応を呼びかけています。対象者への個別連絡は本日(11月5日)から順次、メールなどで進めるとしています。
同じパスワードの使い回しを止める : 他のサービスで同一のパスワードを使っている場合は、不正利用防止のため、そのサービス側のパスワードを変更してください。アイリスプラザ自体は停止中でログインできないため、変更は「他のサービス側」から行うのが先です。公式の案内では、パスワードや認証コードを聞かれることはない : 同社は、案内に際してパスワード、暗証番号、認証コードなどの重要な情報を尋ねること、メールやSMSに記載したリンク先で入力をお願いすることはないと明言しています。逆に言えば、そうした入力を求める連絡は公式の案内ではありません。不審な連絡は開かず、入力しない : 同社や関係機関を装った不審なメール、SMS、電話、偽サイト、偽SNSアカウントが作られる可能性があります。心当たりのない連絡では、添付ファイルの開封、リンクへのアクセス、返信をせず、個人情報、ID・パスワード、クレジットカード情報の入力・提供をしないよう呼びかけています。
問い合わせ先は、株式会社アイリスプラザ コンタクトセンター(0120-108-824、通話料無料、平日・土曜日の9時30分から17時まで、所定の休業日を除く)です。Webではサポートチャットボット(24時間)とメール(plaza_info@irisplaza.co.jp)でも受け付けています。
IT Postの見方
IT Postでは、今回の発表で一番重いのは約770万人分という数字そのものよりも、「退会済みを含む会員」と「会員登録なしで買った人」まで対象に含まれている点だと考えます。利用者の感覚では、退会や未登録は「関係が終わった」状態です。しかしデータの側では、2001年以降の登録情報が外部クラウドに保管され続けていた。サービスの利用期間と、情報の保管期間は、まったく別の時計で動いていたことになります。
もう1つは、舞台が自社サーバーではなく「外部クラウドサービス」だった点です。IT Postでは、委託先や外部サービスの側に個人情報を預ける構造そのものは今後も増えると考えます。その分、事業者側の説明責任も「自社のサーバーがやられたかどうか」ではなく、「預けた先で何が起きたか」まで含めて問われるようになります。今回、同社が発見当日にサイトと関連システムを止め、翌日に警察と個人情報保護委員会へ報告した初動は速い部類ですが、最終的な評価は、実際の漏えい件数の確定と、保管期間や委託先管理についての続報が出てからになります。
今後どうなりそうか
今後の確認点は、実際に漏えいした件数と影響人数の確定、侵入経路と原因の公表、再発防止策、「アイリスプラザ」と関連サービスの再開時期です。対象者への個別連絡が進めば、自分が対象かどうかはその連絡と公式FAQで確認できます。
利用者側の当面の実務は、パスワードの使い回しの解消と、公式を装う連絡への警戒です。新しい公式情報が確認できれば、続報として整理します。