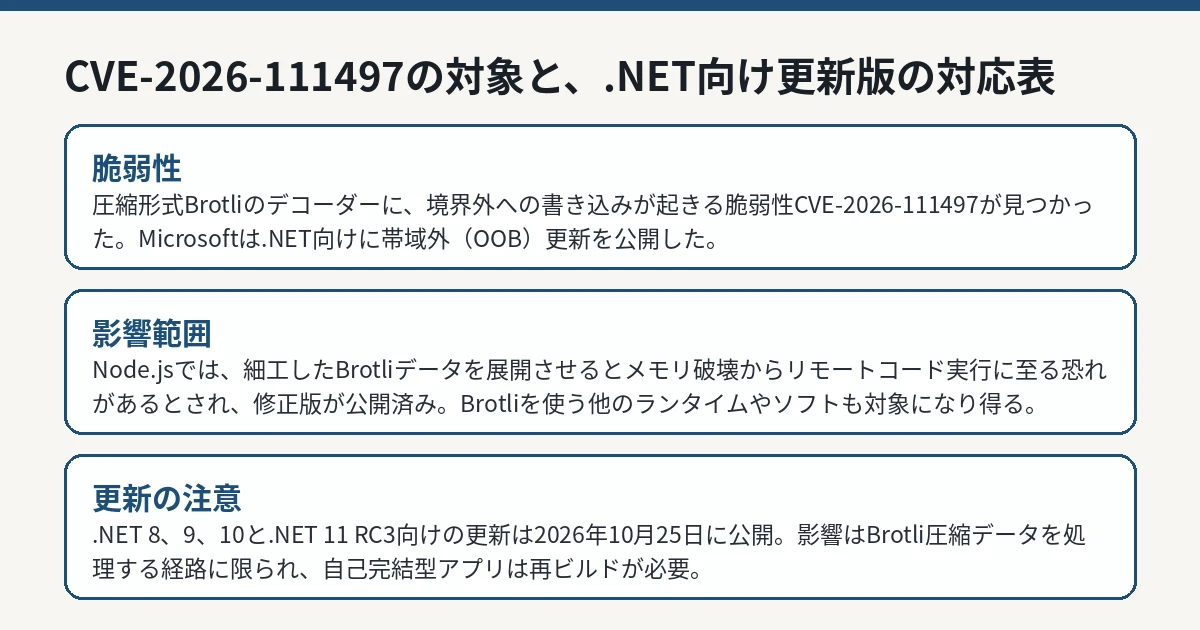
Help Net Securityの報道によると、この脆弱性はNode.jsが2026年10月21日に公表したことで広く知られるようになりました。Brotliが同梱されるNode.jsでは、26.x、24.x、22.xの各系統が影響を受け、修正版として26.12.1、24.22.1、22.23.4が公開されています。サポート終了済みの20.x、23.x、25.xも影響を受けますが、修正は提供されません。
A. Googleが開発したオープンソースのデータ圧縮の仕組みです。Webの通信や多くのソフトの内部で、データを小さく縮める・元に戻す処理に使われています。今回問題になったのは「元に戻す(展開する)」側の処理です。
Q. 一般の利用者は何かする必要がありますか。
A. 個人が単体で使うブラウザやアプリについては、各提供元の更新を適用するのが基本です。自分でサーバーやアプリを運用している場合は、使っている.NETやNode.jsの版を確認し、修正版へ更新してください。特に、外部から届いた圧縮データを自動で展開する仕組みは優先度が上がります。
Q. 「帯域外(OOB)更新」とは何ですか。
A. 月例などの定期スケジュールとは別に、緊急で出される更新のことです。今回Microsoftがこの形式を選んだのは、悪用の可能性が報じられる中、定期更新まで待たせるべきではないと判断したためとみられます。
IT Postの見方——問題は欠陥そのものより「8か月の空白」
IT Postでは、今回いちばん重く見るべきなのは、脆弱性の深刻さそのものよりも、修正が存在したのに利用者へ届かなかった8か月の空白だと考えます。圧縮ライブラリのような基盤部品は、組み込む側が個別にリポジトリの差分を監視して自衛するのは現実的ではない。修正を入れた時点で、版番号と勧告をセットで出す——この当たり前の工程が抜けただけで、世界中のランタイムが一斉に「直し方を知らないまま」危険な期間を過ごすことになる。