セキュリティ Apache HTTP Server 2.4.71が公開、mod_http2の競合で遠隔コード実行のおそれ。CVE-2026-119618はCritical Apache HTTP Serverプロジェクトは2026年11月11日、バージョン2.4.71を公開し、3件の脆弱性を修正した。中心はmod_http2のassign_headers()における同期不備で、ヒープ破壊から遠隔コード実行につながり得るCVE-2026-119618(Critical)。影響は2.4.55から2.4.70までと、単体mod_h2の2.0.8から2.0.42まで。HTTP/2を有効化したサーバーが対象になる。
まず初めに
世界で最も使われてきたWebサーバーの、HTTP/2担当モジュールに、スレッド同士の譲り合いの欠落があった。同時に触ってはいけない場所を同時に触り、メモリが壊れ、運が悪ければ他人にコードを実行される。派手な新機能の裏側で、並行処理の作法という一番地味な約束が破れていたという話だ
※個人の感想です
2.4.71で修正された3件
Apache HTTP Serverプロジェクトの公式セキュリティページによると、2026年11月11日に公開された2.4.71では3件のCVEが修正されました。深刻度の内訳はCriticalが1件、Importantが1件、Lowが1件です。
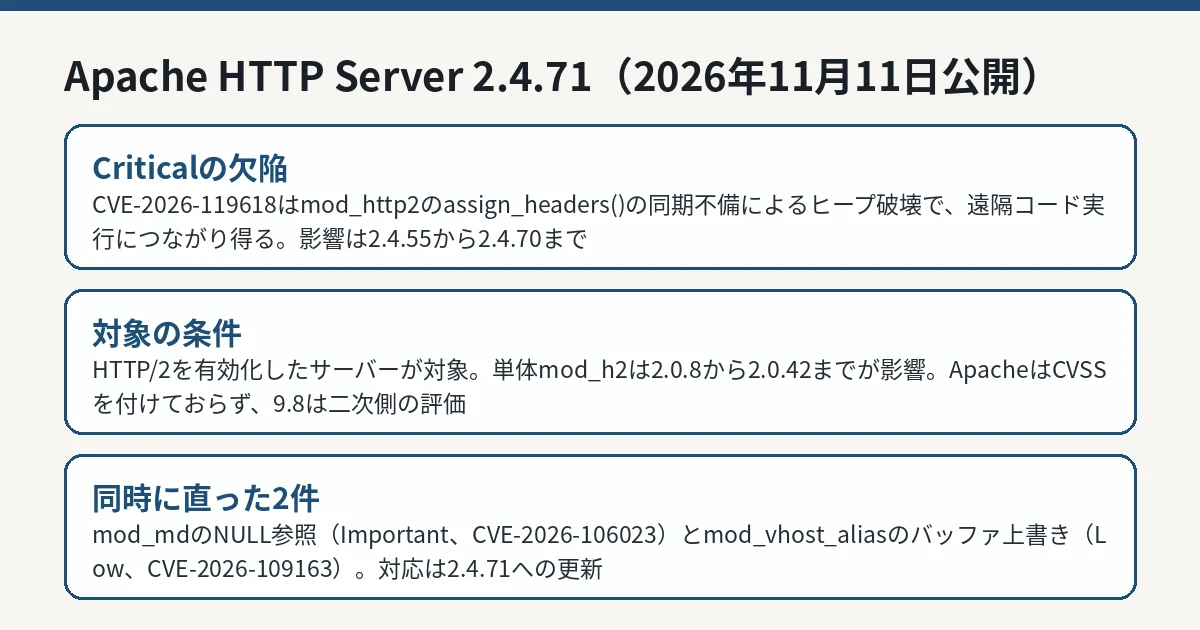
中心となるCVE-2026-119618は、mod_http2のassign_headers()における「共有リソースの同期不備を伴う並行実行」の脆弱性です。不適切な同期のまま共有リソースを並行して使うことでヒープ破壊が起き、遠隔コード実行につながり得ると説明されています。影響を受けるのはApache HTTP Serverの2.4.55から2.4.70までと、GitHubで配布される単体モジュールmod_h2の2.0.8から2.0.42までです。
発見者として、AnthropicのOSSスキャナー(2026年10月26日に報告)と、Google Cloudの脆弱性調査チームのAnthony Weems氏とSimon Scannell氏(2026年11月3日に報告)がクレジットされています。AIを活用したスキャナーと大手クラウドの調査チームが、独立に同じ欠陥へ到達した形です。
残る2件は、mod_mdにおけるNULLポインタ参照で子プロセスがクラッシュし得るCVE-2026-106023(Important、影響は2.4.30から2.4.70まで)と、mod_vhost_aliasにおける1バイトのスタックバッファ上書きであるCVE-2026-109163(Low、影響は2.4.69と2.4.70)です。
Apache HTTP Server 2.4.71で修正された脆弱性3件を整理した図解 IT Post編集部 対象になるサーバー、ならないサーバー
CVE-2026-119618が到達可能になるのは、サーバーがHTTP/2を交渉する場合に限られます。二次情報(Censysのアドバイザリ)は、HTTP/2を有効化したサーバーが対象で、HTTP/1.1のみで応答するサーバーは対象外だと整理しています。Apacheのmod_http2は、ProtocolsディレクティブでHTTP/2を有効化する構成が前提になるため、管理者はまず自サーバーのProtocols設定を確認する必要があります。
深刻度の評価には注意が必要です。Apache自身はこの脆弱性にCVSSスコアを付けておらず、自団体の基準でCriticalと表記しています。CVSS 9.8という数字は、オランダの国家サイバーセキュリティセンター(NCSC-NL)やRed Hat等の評価として二次情報が伝えているもので、Apacheの公表値ではありません。記事や社内報告で引用する際は、評価主体を取り違えないことが大切です。
実環境での悪用については、Apacheの公式ページに確認の記載はありません。Censysのアドバイザリも、2026年11月12日時点で実環境での悪用報告はないと整理しています。ただし、修正公開後は脆弱性の存在自体が公知になるため、未更新の期間が長いほどリスクは上がります。
管理者が取るべき対応
対応は明確で、Apache HTTP Serverを2.4.71へ更新することです。ディストリビューション経由で導入している場合は、各ディストリビューションの修正パッケージの適用でも構いません。単体のmod_h2をGitHubから導入している環境では、一次資料の時点で修正版の記載がないため、httpd本体側のmod_http2を使う2.4.71への移行を含めて検討が必要です。
更新の前後では、HTTP/2を有効化しているかどうか(Protocols設定)、現在のバージョンが2.4.55から2.4.70の範囲に入るかどうかを確認してください。前回のApache HTTP Serverの脆弱性整理(2.4.69の記事 )から日が浅い環境では、バージョンの読み替えミスにも注意が必要です。
管理者向けの確認手順
自組織のサーバーが対象かどうかは、次の順序で切り分けられます。まず、Apache HTTP Serverのバージョンを確認し、2.4.55から2.4.70の範囲に入っているかを調べます。次に、設定ファイルでProtocolsディレクティブを確認し、h2またはh2cが有効化されているかを調べます。HTTP/2を有効化していない構成は、CVE-2026-119618の到達条件を満たしません。
対象に当てはまる場合は、2.4.71への更新、または利用中のディストリビューションが提供する修正パッケージの適用が対応になります。レンタルサーバーやマネージドのホスティングを利用している場合は、自社で直接更新できないため、事業者側の対応状況の案内を確認してください。WordPressなどのCMSをApache上で運用している場合も、土台は同じApacheであり、ホスティング事業者の更新に依存します。
単体のmod_h2を別途導入している環境は要注意です。一次資料の時点で、単体mod_h2側の修正版は示されていません。httpd 2.4.71に含まれるmod_http2へ寄せるなどの構成変更を含め、放置しない判断が必要です。
IT Postの見方
IT Postでは、この件で注目すべきは件数ではなく「HTTP/2の有効化」という条件と、発見のされ方だと考えます。対象は全ApacheではなくHTTP/2を有効化した構成に限られますが、その構成は今や少数派ではありません。そして発見者がAIスキャナーと大手の調査チームだったことは、古くから使われてきた基盤ソフトの並行処理の欠陥が、自動化された監査で次々に掘り起こされる時代になったことを示しています。
実務上の優先順位はシンプルです。外部公開のApacheでHTTP/2を有効化しているなら、この修正は月例のついでではなく、最優先の単独作業として扱うべきです。条件に当てはまらない環境まで大騒ぎする必要はありませんが、当てはまる環境を放置する理由もありません。
今後どうなりそうか
今後は、各ディストリビューションの修正パッケージの行き渡りと、単体mod_h2側の修正版の有無が焦点になります。概念実証を名乗るリポジトリの出現も報じられていますが、一次資料で悪用確認が示されたわけではありません。過度に煽る情報と、公式の公表を分けて読む必要があります。
新たな事実が公表されれば、本記事を更新します。