セキュリティ 読売巨人軍「CLUB GIANTS」、メールアドレス80万7,030件の流出が確定。午前3時から9時の攻撃で抜かれた会員基盤 読売巨人軍は2026年11月13日、公式ファンクラブ「CLUB GIANTS」の会員情報管理システムがサイバー攻撃を受け、メールアドレス80万7,030件が流出したと発表した。攻撃は11月12日午前3時ごろから午前9時ごろまで続き、サーバー容量の逼迫で発覚した。クレジットカード情報は対象外だが、メールアドレス以外の情報の流出有無は調査中である。
まず初めに
ファンクラブとは、応援する側がお金を払ってでも所属したい場所だ。その名簿のメールアドレスが、早朝の6時間で80万件超も抜かれた。球場の警備は厳重でも、サーバーの夜警は眠っていたのか、と言いたくなる構図である。もっとも、容量逼迫という「異変の音」で気づけただけ、まだ救いはある
※個人の感想です
公式発表の内容
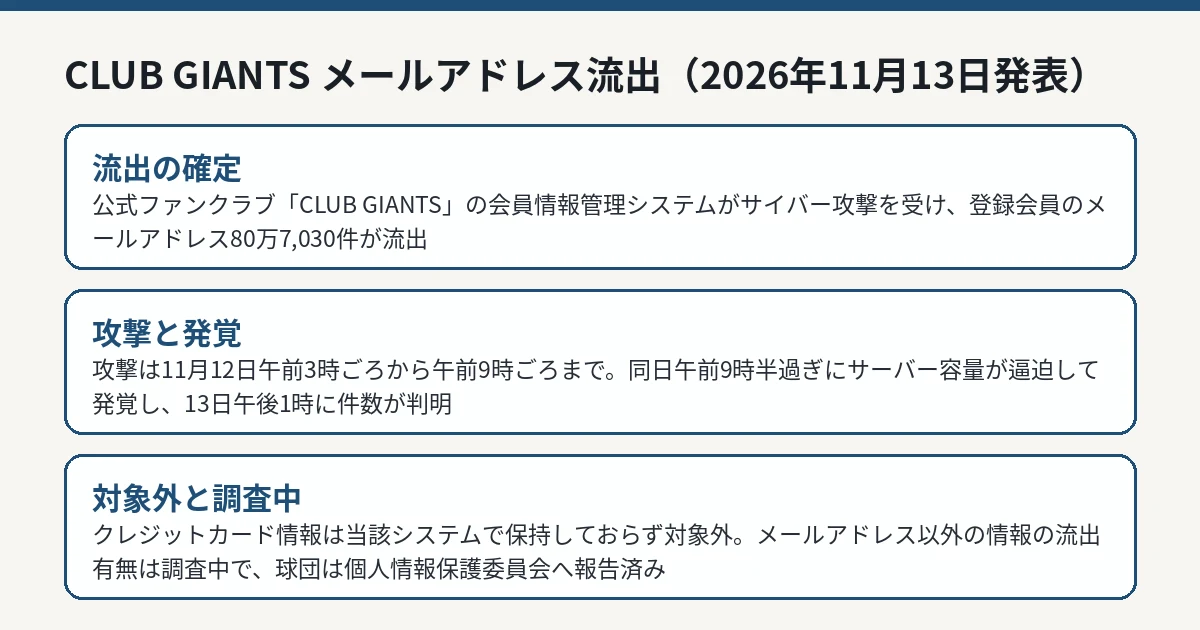
株式会社読売巨人軍は2026年11月13日、公式サイトで「サイバー攻撃によるメールアドレス流出に関するお詫びとお知らせ」を公表しました。運営する公式ファンクラブ「CLUB GIANTS」の会員情報を管理するシステムが外部からサイバー攻撃を受け、登録している会員のメールアドレスのうち80万7,030件が流出したことが判明した、という内容です。
球団は、サイバー攻撃を遮断する措置を直ちに講じており、これまでのところ不正利用等の報告はないとしています。また、クレジットカード情報は当該システムで保持しておらず、流出の対象にはならないと説明しています。一方で、メールアドレス以外の情報が流出していないかについては、引き続き調査を行うとしています。
発覚までの経緯
経緯は次のとおりです。2026年11月12日午前9時半過ぎ、当該システムのサーバーの容量が逼迫し、アクセスができなくなりました。球団が調べたところ、外部から繰り返し不正なアクセスを受け、情報漏洩が発生したことが確認されました。
詳しい調査の結果、サイバー攻撃は同日午前3時ごろに始まり、同日午前9時ごろまでに会員の方々のメールアドレス80万7,030件が流出していたことが、11月13日午後1時に判明しました。球団は、今後の調査で新たに重要な事実が判明した際には速やかにお知らせするとしています。侵入経路や悪用された脆弱性など、攻撃手法の技術的な詳細は公表されていません。
CLUB GIANTSのメールアドレス80万7,030件流出の概要を整理した図解 IT Post編集部 球団の対応
球団は、原因を特定し、直ちに攻撃を遮断する措置を講じたと説明しています。継続して監視を行っており、その後のサイバー攻撃は確認されていないとしています。また、2026年11月13日に個人情報保護委員会へ報告しました。
メールアドレスが流出した会員に対しては、今後、球団から個別にメール等でお詫びとお知らせの連絡を行う予定です。あわせて、球団や球団の関係先を装った不審なメール等が送付される可能性に触れ、不審なメールを受信した場合は、記載されたURLへのアクセスや添付ファイルの開封等を行わないよう注意を呼びかけています。
問い合わせ窓口は、「CLUB GIANTS」の問い合わせフォーム、または事務局のメールアドレス(fcinfo@giants.co.jp)です。不審なメールに書かれた連絡先ではなく、公式サイトから確認した窓口を使うことが重要です。
会員が確認すべきこと
今回流出が確認されたのはメールアドレスです。メールアドレス自体が漏れただけでは、直ちにアカウントへログインされるわけではありません。ただし、ファンクラブ会員であることが分かるアドレス宛てに、球団やチケット販売窓口を装ったフィッシング メールが送られる可能性は上がります。
具体的には、会員情報の再認証、年会費の決済確認、チケットの当選や払い戻し、会員特典の受け取りなどを装い、偽サイトでID・パスワードや決済情報を入力させる手口が想定されます。メール本文のリンクからではなく、公式サイトや公式アプリを自分で開いて案内の有無を確認する習慣が、そのまま防御になります。
もし不審なサイトにパスワードを入力してしまった場合は、正規サイトから直ちにパスワードを変更し、同じパスワードを使っている他のサービスもあわせて変更してください。決済情報を入力してしまった場合は、カード会社の正規窓口へ連絡し、利用明細を確認してください。
時系列の整理
今回の経緯を時系列で整理すると、次のようになります。11月12日午前3時ごろ、外部からのサイバー攻撃が開始されました。同日午前9時ごろまでに、会員のメールアドレス80万7,030件が流出しました。同日午前9時半過ぎ、サーバーの容量が逼迫し、システムへアクセスできない状態になったことで、球団側が異常に気づきました。翌11月13日午後1時、詳しい調査により流出の件数が判明し、同日に球団が公式発表を行い、個人情報保護委員会へ報告しました。
この整理で分かるのは、攻撃の開始から発覚までにおよそ半日、件数の特定までに1日以上を要したことです。大量のデータ取得を伴う攻撃では、取得そのものを検知できるかどうかで、初動と通知の速さが変わります。球団が公表した範囲では、攻撃手法の技術的な詳細は示されておらず、侵入経路の特定状況も含め、続報で補われる部分が残っています。
会員側の対応は、個別通知を待つかどうかにかかわらず始められます。球団を名乗るメールが届いても、本文のURLや添付ファイルは開かず、公式サイトや公式アプリを自分で開いて、同じ案内が掲載されているかを確認してください。案内が見つからない場合は、公式サイトに掲載された問い合わせ窓口から確認するのが安全です。
なお、今回の件数はメールアドレスの件数として公表されたものであり、重複した登録や複数アドレスの登録がある場合、固有の会員数と一致するとは限りません。球団の発表を読む際は、件数をそのまま人数に読み替えないことが前提になります。
IT Postの見方
IT Postでは、この件の焦点は「発覚のきっかけがサーバー容量の逼迫だった」という点にあると考えます。攻撃そのものではなく、システムが悲鳴を上げたことで初めて気づいた、という経緯は、大量取得型の攻撃に対する検知の弱さを示唆します。80万件超という規模は、ファンクラブという会員基盤ビジネスの大きさそのものであり、名簿の価値が高い組織ほど、通常と異なる大量の情報取得を検知する仕組みが要ります。
一方で、クレジットカード情報を当該システムで保持していなかった点は、影響範囲をメールアドレスに限定するうえで効いています。会員情報、認証情報、決済情報を分離して保管する構成は、事故が起きた際の被害の切り分けを速くします。調査中の「メールアドレス以外の情報」についての続報が、次の焦点です。
今後どうなりそうか
今後は、メールアドレス以外の情報の流出有無に関する調査結果と、対象会員への個別通知の完了が焦点になります。球団は、新たに重要な事実が判明した際には速やかに公表するとしています。
新たな事実が公表されれば、本記事を更新します。