30秒で分かる結論
- 技研製作所の業務用サーバー1台が、ランサムウェアを含む外部からの不正アクセスを受けました。保存されていた約3,200名分の個人情報に漏えいのおそれがあります。
- 対象には、取引先担当者やグループ従業員の連絡先などに加え、顧客支援システムのログインIDと、暗号化した形式で保存されたパスワードが含まれます。
- 情報が外部に送信された痕跡は確認されておらず、二次被害の報告もありません。ただし同社は、情報が窃取された可能性を否定できないとして公表しています。
技研製作所が2026年11月9日、業務用サーバー1台がランサムウェアを含む不正アクセスを受けたと第1報を公表。対象は約3,200名で、顧客支援システムのログインIDと暗号化した形式で保存されたパスワードも含まれる。外部送信の痕跡は確認されていないが窃取の可能性は否定できないという線引きと、対象者が取るべき対応を一次発表で整理した
約3,200名という数字は、この数週間の「何百万件」という発表の並びでは小さく見える。だが中身を見ると話は別だ。連絡先だけではなく、支援システムのログインIDとパスワードまで対象に入っている。件数の大きさと被害の深さは比例しない。むしろ、業務システムの認証情報が絡む事案は、数字が小さくても「そのIDとパスワード、他でも使い回していないか」という具体的な作業を対象者に突きつける。地味だが、こちらの方がよほど厄介だ。 ※個人の感想です
株式会社技研製作所は2026年11月9日、「当社サーバーへの不正アクセスによる個人情報漏えいのおそれに関するお知らせとお詫び(第1報)」を公表しました。同社によれば、業務用サーバーの1台が、ランサムウェアを含む外部からの不正アクセスを受けたことが判明しました。
経緯は次のとおりです。2026年11月5日に当該サーバーの異常を確認し、翌6日に外部からの接続を遮断したうえで、調査を進めているとしています。公表時点で、本件に起因する二次被害の報告は受けていないということです。
第1報で示された対象は、約3,200名です。内訳は次の3つの区分です。
| 区分 | 含まれる情報 |
|---|---|
| ユーザーおよび指定工場の担当者(海外企業を含む) | 氏名、会社名、部署・役職、メールアドレス、電話番号など |
| グループ従業員 | 氏名、メールアドレス、社員番号など |
| 顧客支援システムの認証情報 | ログインIDとパスワード(暗号化した形式で保存) |
クレジットカード情報、銀行口座情報、マイナンバーは含まれていないと同社は明記しています。
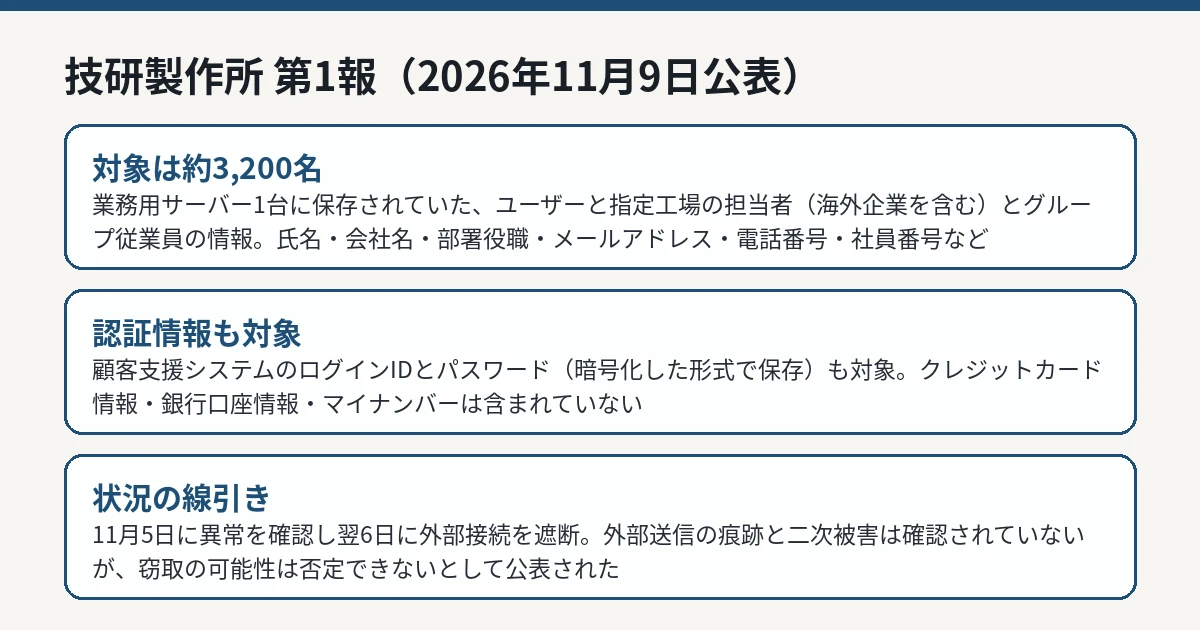
ここで注意が必要なのは、同社が「情報が外部に送信されたことを示す痕跡は確認されていない」と同時に、「情報が窃取された可能性を否定できない」としている点です。漏えいが確認されたわけではありませんが、安全が確認されたわけでもありません。第1報の段階では、この中間の状態として読むのが正確です。
また、パスワードは「暗号化した形式で保存」とされていますが、暗号化やハッシュ化の具体的な方式は第1報では公表されていません。方式が分からない以上、対象となったIDとパスワードの組み合わせを他のサービスで使い回している場合は、そちらの変更も検討すべき状態です。これは同社の呼びかけではなく、本誌としての一般的な注意喚起です。
| 日付 | 出来事 |
|---|---|
| 2026年11月5日 | 業務用サーバーの異常を確認 |
| 2026年11月6日 | 外部からの接続を遮断し、調査を開始 |
| 2026年11月9日 | 第1報を公表。対象は約3,200名、二次被害の報告なし |
異常の確認から遮断までが翌日、公表までが4日です。第1報の段階では、侵入経路、攻撃が始まった日時、ランサムウェアの名称、ファイルが暗号化された範囲、業務や生産への影響の有無は明らかにされていません。「分からなかったこと」を分からないまま公表し、対象者の範囲だけは先に示した形であり、続報で埋まるべき項目が残っている状態です。
対象の範囲にも注意が必要です。工場の生産設備そのものが止まったという記載は第1報にはなく、被害の対象として公表されているのは業務用サーバー1台に保存されていた個人情報です。製品の出荷や、杭圧入機などの同社の製品そのものの安全性に関する発表もありません。ここを広げて読むと、必要のない不安を取引先全体に広げることになります。
顧客支援システムのアカウントを持つ人が、正式な案内を待つ間に確認できることは限られていますが、ゼロではありません。
第一に、その支援システムで使っているパスワードを、他のサービスでも使い回していないかです。使い回しがある場合は、重要なサービスから順に変更し、二段階認証が使えるものは有効化するのが安全側の対応です。これは漏えいが確定したからではなく、暗号化された形式とはいえパスワードが対象に含まれている以上、可能性の段階で潰しておくべき芽だからです。
第二に、同社や関係者を装う連絡への注意です。対象にはメールアドレスと電話番号が含まれており、会社名や部署・役職までそろっているため、実在の業務を知っているかのような連絡が作れてしまいます。添付ファイルやリンクを開く前に、普段使っている正規の連絡経路で裏を取ることが有効です。
第三に、同社からの個別連絡の到着を確認することです。連絡がつかない方には公表文自体が通知に代わるとされているため、取引先の担当が変わっている場合などは、現在の担当者がこの公表を把握しているか自体が確認点になります。
同社は、原因の究明を進めるとともに、サーバーの入れ替え、外部からの接続とログイン認証の見直し、監視体制の強化などに取り組むとしています。対象となる方には個別に知らせ、個別に連絡がつかない方には、このお知らせをもって通知とするとしています。
同社はまた、同社や関係者を装った不審なメール、SMS、電話が届く可能性があるとして、心当たりのない連絡には応じず、添付ファイルやリンクを開かないよう呼びかけています。問い合わせ窓口は、同社の個人情報に関する問い合わせ窓口のメールアドレスです。
IT Postでは、この第1報は「痕跡がない」ことを「無事」の根拠にしていない点で、読み手に誠実な書き方だと考えます。ランサムウェアを伴う侵入では、データの暗号化だけでなく窃取と公開を組み合わせた手口が一般化しており、外部送信の痕跡が見当たらないことは、安全の証明にはなりません。同社が可能性の段階で公表に踏み切った判断は妥当です。一方で、侵入経路、ランサムウェアの種類、暗号化の範囲といった、対象企業や取引先が自社の点検に使える情報は第1報ではまだ出ていません。続報では、少なくとも侵入経路とパスワードの保存方式の概要が示されるかが焦点になると考えます。
調査が進めば、侵入経路や影響範囲を具体化した続報が出る見込みです。対象者への個別連絡も順次進むとみられます。顧客支援システムの利用者は、同社からの正式な案内に従ってパスワードを変更し、同じ組み合わせを使っている他のサービスでも変更を検討してください。本誌では続報が出た場合、この記事の正本更新として扱います。
「一次情報」は資料の出所を示す区分で、編集部による独立した実測や、すべての主張の実証を示すものではありません。確認の範囲や未確認の点は、本文の説明と併せてご覧ください。
ラクスル株式会社は2026年11月9日、ネット印刷サービス「ラクスル」のデータ入稿処理に関わるシステムが不正アクセスを受け、印刷データや請求書などに記載された個人情報が外部に流出したおそれがあると発表した。システムの認証情報が不正に取得され、保管データの一部に外部からアクセスできる状態だったことを確認。対象件数は集計中で、名刺やはがきなど印刷物に記載された第三者の情報も含まれ得る。クレジットカード情報とログインID、パスワードは漏えいしていないことを確認したという
IDCFクラウドの東日本第1リージョンで10月7日午前3時40分ごろ、不正アクセスによる一部サービスの障害が発生。公式の影響範囲と調査対応、攻撃者を名乗る者の未確認の主張を分けて確認する
大阪公立大学はランサムウェア攻撃と判断し調査中。対象出願は10月22日17時、入学手続きは同日12時まで延長。約500台・13万人などの会見報道と公式の対応案内を分けて確認する
スノーピークが2026年11月13日、リユース買取24,948人、イベント予約5,923人、コミュニティアプリ21,553人の情報流出の可能性と、公式ストア・会員アプリへの不正ログイン最大445件を公表。合計52,869件は重複を含む可能性のある合算で、確定した漏えい人数ではない。
ユナイテッド・スーパーマーケット・ホールディングスは2026年11月12日、買い物アプリ「Scan&Go ignica」のシステムへの不正アクセスで、64,003アカウント分の氏名とメールアドレスが流出した可能性があると発表した。実際に取得された事実は確認されておらず、カード情報や住所は対象ファイルに含まれていないという線引きを整理する
アットホームは2026年11月13日、不動産会社向け「賃貸管理システム」の管理サイトへの不正アクセス・ログインで、入居者やオーナーなどの個人情報6,901件が漏えいした可能性があると発表した。対象には建物名・部屋番号・契約状況も含まれる。発生は11月9日、口座情報の漏えいは確認されておらず、カード情報は保有していないため対象外という発表内容を整理する
Bing検索からのクリック数にもとづく(集計期間: 2026年9月26日〜2026年10月23日)