セキュリティ 使えるねっとに不正アクセス、顧客情報の漏えいが判明。共有サーバーは11月2日時点へ巻き戻り、直近の更新とメールは消失 クラウド・ホスティングの使えるねっとは2026年11月7日、同社システムへの第三者による不正アクセスで、契約管理ポータル「使えるポータル」の顧客情報の漏えいが判明したと発表。項目と範囲は調査中、カード情報は同ポータルに保管がなく対象外。一部の共有サーバーでも不正アクセスを確認し、11月2日時点のバックアップから復元したため、それ以降11月7日早朝までのWeb更新データと送受信メールが失われた。収容機に関係するVPS127件は侵入が確認された数ではなく調査対象。ポータルのパスワードはリセット済みで再設定と2FA再設定が必要
まず初めに
ホスティング会社がやられる、というのは自分の家が燃えるのとは訳が違う。預けていた全員の荷物が、同じ倉庫に入っているからだ。今回は「漏えい」に加えて、復元のために時間を巻き戻した結果、直近5日分の更新とメールが消えた。出ていった情報と、消えた情報。両方を同時に相手にする事故である。
※個人の感想です
何が起きたのか
使えるねっとは、共有サーバー、VPS、クラウドなどを手がけるホスティング事業者です。同社の発表によると、2026年11月6日に同社が管理するサーバーの異常を確認し、調査を開始しました。その後、第三者による不正アクセスと、「使えるポータル」に保存されている顧客情報の漏えいが判明しました。侵入経路と発生期間の詳細は、引き続き調査中とされています。
「使えるポータル」は、契約管理やサービス購入に使う顧客向けのポータルです。漏えいの対象について、同ポータルに保存されている顧客情報の具体的な項目や、実際に閲覧・取得された範囲は確定しておらず、調査が続いています。一方で、クレジットカード情報は同ポータルでは保管しておらず、同ポータルからのクレジットカード情報の漏えいはない、と明記されています。
同ポータルについては、ソフトウェアの更新と、不正アクセス前のバックアップを用いた復元が実施されました。関連する認証情報への影響についても、確認と対策が続けられています。
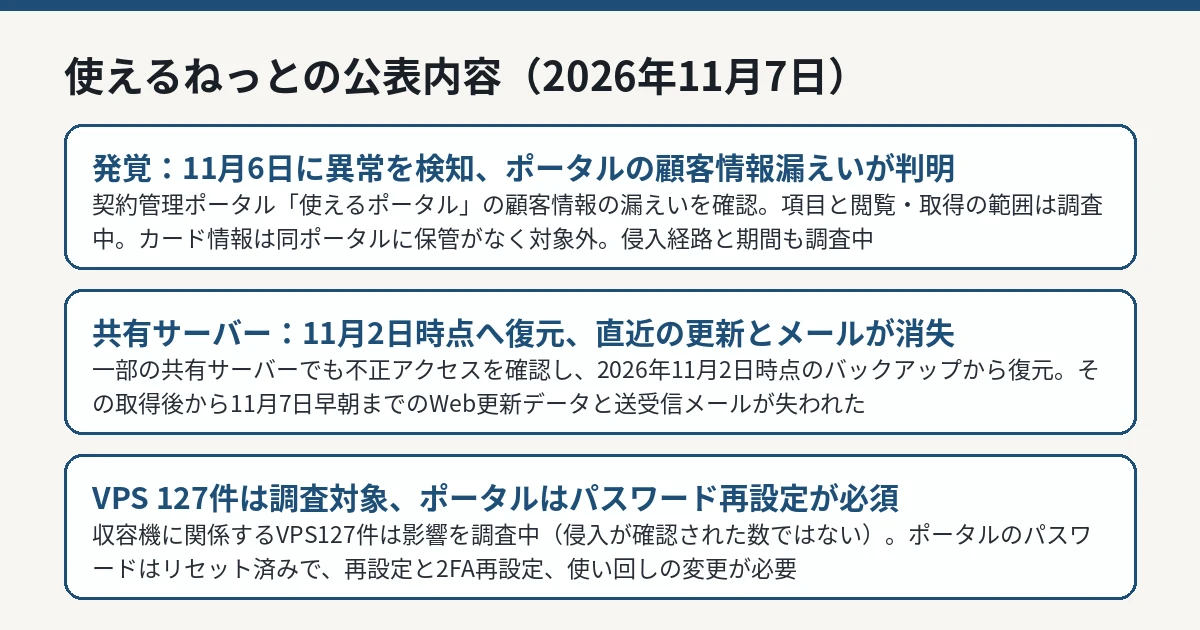
使えるねっとの発表(2026年11月7日)に基づく図解です。 IT Post編集部 共有サーバー——漏えいとは別に「消えた」5日分
今回の発表で、漏えいとは性質の違う被害がもう1つあります。共有サーバーの一部でも不正アクセスが確認され、同社はバックアップからの復元などの対処を実施しました。顧客のデータが閲覧・取得された可能性を含め、影響の有無と範囲は調査中です。
その復元の結果、2026年11月2日時点のバックアップデータから復元したため、11月2日のバックアップ取得後から11月7日早朝までの間に更新されたWebサイト等のデータと、同期間に送受信されたメールが失われました。つまりこの期間にサイトを更新した利用者は更新内容を、問い合わせや注文をメールで受けていた利用者はそのメールを、それぞれ失ったことになります。全ての共有サーバー利用者に同じ影響が出たと公表されているわけではありませんが、対象の利用者は、ローカルに残したコピーや別の記録と照合して、欠けた更新やメールがないかを確認する必要があります。
なお、宝くじ公式サイトの不正ログイン のように「入られただけ」の事故と違い、こちらは復元という正しい対処の代償としてデータが消えています。バックアップは「戻れる」ことの保証であって、「直近の仕事が残る」ことの保証ではない、という差がそのまま出た形です。
VPS 127件は「侵入された数」ではない
不正アクセスが確認された収容機に関連する127件のVPSについては、影響の有無を調査中です。同社は、この件数は調査対象のVPS数であり、VPS内部への侵入や保存データの漏えいが確認された件数ではない、と明記しています。対象となるVPSの利用者には、個別に状況を案内するとしています。
また、サービスの提供環境については、現時点で上記のVPS・共有サーバー以外への不正アクセスは確認されていない、とされています。「使えるポータル」の顧客情報への影響と、利用者の各サービス内のデータへの影響は、それぞれ分けて調査が進められています。
利用者への対応——パスワードと2FAの再設定が必須
同社は不正利用を防ぐため、「使えるポータル」のログインパスワードをリセットしました。利用者は、ログイン画面の「パスワードを忘れた」からパスワードを再設定し、ログイン後に画面の案内に従って二要素認証(2FA)を再設定する必要があります。
保存されていたパスワードは暗号化されているものの、第三者に解読されている可能性があるとされています。そのため、同じパスワードをメールや他のサービスでも使っている場合は、それぞれ異なるパスワードへ速やかに変更するよう呼びかけられており、特にメールアカウントのパスワード変更が求められています。あわせて、同社や取引先を装う不審なメール、電話、SMSへの注意も促されています。再設定の案内は、普段使っているブックマークなどから公式サイトを開いて確認するのが確実です。再設定の考え方は、二要素認証の使い方を整理したガイド も参考になります。
同社の対応としては、被害拡大防止のための対象システムの停止・接続制限、ソフトウェアの更新、関連する認証情報の見直し・変更が進められています。原因と影響範囲、漏えいした情報の不正利用の有無の確認も継続中です。問い合わせは使えるねっとカスタマーサポート(support@tsukaeru.net)で受け付けています。
IT Postの見方
IT Postでは、今回の事故の重さは「漏えいの項目と件数がまだ分からない」ことよりも、ホスティング事業者という立場そのものにあると考えます。利用者側は、自分のサイトの更新も、届いたメールも、事業者の復元判断ひとつで5日分巻き戻る。しかも消えたメールは、送った側にも届かなかった事実が残らないことがあります。注文や問い合わせが「無かったこと」になる被害は、漏えいの数字には出てきません。
発表の作法としては、VPS 127件が「調査対象であって侵入の確認数ではない」と最初から線を引いた点、カード情報は保管自体がないと明記した点は、読み手の誤解を減らす書き方です。次に評価が決まるのは、ポータル側の漏えい項目と範囲がどこまで特定されるか、そして消えたデータの対象者へ個別に何が案内されるかです。
今後どうなりそうか
今後の確認点は、侵入経路と発生期間の特定、漏えいした顧客情報の項目と範囲、VPS 127件の調査結果、共有サーバーでデータを失った利用者への案内の内容です。新たな事実が判明した場合は同社のページで知らせるとされています。
IT Postでは、新しい公式情報が確認できれば続報として整理します。