セキュリティ 自社を破った相手を、今度は雇った。OpenAIがHacktronと組み、第三者サービスとの接続部を総点検 OpenAIは2026年11月6日、自社システムの脆弱性を探すため、セキュリティ企業Hacktronと提携したと発表。両社の技術者と研究者が優先度の高い検証対象を共同で選び、焦点は自社システムと第三者サービスとの接続部。Hacktronには、承認制の枠組みDaybreak Redを通じたフロンティアモデルへのアクセス拡大も伴う。出会いは同社のバグ報奨金プログラムで、Hacktronが報告した脆弱性の影響にOpenAIが感銘を受けたとされる。契約条件や期間、検証で見つかった内容は公表されていない
まず初めに
普通、自分の家の鍵をこじ開けた人間は通報するものだ。OpenAIは逆をやった。報奨金の場で自社の穴を見つけた相手を、そのまま「もっと深く調べてくれ」と内側に招いた。捕まえるより雇うほうが早い、という判断である。泥棒に金庫の点検を頼むような話だが、点検の腕は実証済み、というのが始末の悪いところだ。
※個人の感想です
提携の中身——狙うのは「接続部」
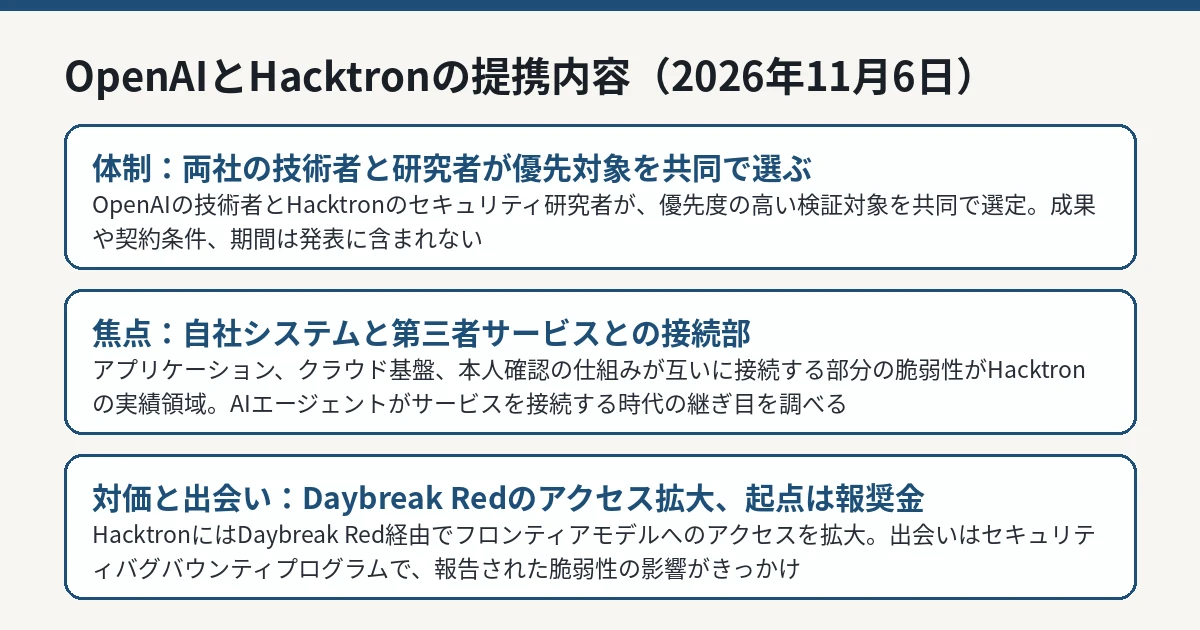
OpenAIの発表によると、同社の技術者とHacktronのセキュリティ研究者が、優先度の高い検証対象を共同で選びます。焦点は、OpenAIのシステムが第三者のサービスとどうやり取りするか、その接続部です。Hacktron側の発表も同じ範囲を確認しており、両社の研究者・技術者が第三者サービスとの接続の検証を優先し、Daybreak Redを通じたフロンティアモデルへのより広いアクセスが伴うとしています。
背景としてOpenAIは、AIエージェントが新しい形でサービス同士を接続するようになるにつれ、この種の技能の価値が上がると説明しています。エージェントが利用者の代わりにカレンダーやコードの保管場所、クラウドのアカウントへ接続する時代には、個別のサービスの堅さだけではなく、接続の継ぎ目そのものが攻撃の対象になります。今回の提携は、その継ぎ目を専門に調べる相手を選んだ、という形です。
提携の一環として、Hacktronへのフロンティアモデルのアクセスは、Daybreak Redを通じて拡大されます。Daybreak Redは、承認されたセキュリティ研究のための枠組みで、OpenAI「GPT-6 Cyber」の提供先 としても使われている、限られた相手に強いサイバー能力のモデルを渡す仕組みです。どのモデルがどの条件で渡るかは、発表では具体的に示されていません。
両社の発表(2026年11月6日)に基づく図解です。 IT Post編集部 出会いは報奨金——「破った側」の実績
OpenAIは、Hacktronと知り合ったのは同社のセキュリティバグバウンティ プログラムを通じてであり、同社の研究者が発見して開示した脆弱性の影響に感銘を受けた、としています。Hacktronは、コードレビュー、ペネトレーションテストぺねとれーしょんてすと (侵入検証)、レッドチーミングれっどちーみんぐ のためのAIエージェントを作る企業で、その研究は、アプリケーション、クラウド基盤、本人確認の仕組みが互いにどう接続するか、その相互作用の中にある脆弱性を明らかにしてきたとOpenAIは紹介しています。
具体例はHacktron側の公表に基づくものですが、二次報道(Unite.AI )が伝える同社の9月13日の報告では、同社の研究者が2026年7月25日に2つの重大な脆弱性を連鎖させ、複数のOpenAI従業員のChatGPTアカウントを侵害し、内部のリポジトリなど接続されたサービスへのアクセスにつながり得る状態を作ったとされています。OpenAIは9月1日に6,500ドルの報奨金を支払ったと、同社の時系列に基づいて伝えられています。これらはHacktron側の説明として伝えられている内容であり、OpenAIの今回の発表自体は、個別の脆弱性の中身には触れていません。
同じ発表の中でOpenAIは、関連する自社の動きとして、Cathedralの研究者が次回のセキュリティスプリントに加わること、独立した研究者が自社の検証で見落とした脆弱性を追う動機になるよう報奨金の額を引き上げたことも挙げています。Hacktronとの提携は、その「外の目を増やす」流れの一環として位置づけられています。提携の対象範囲の確認や発見の提出は、同社のセキュリティバグバウンティプログラムから行えます。
公表されていないこと
今回の発表は、あくまで「調べる体制」の発表です。契約の金額や条件、検証の期間、対象となるシステムの具体的な一覧、そして検証によって既に何が見つかったかは、両社の発表のどちらにも書かれていません。成果が出たかどうかを外部から判断できる材料は、現時点ではまだありません。
他の組織にとっての確認点
今回の焦点の置き方は、AIエージェントを業務に使い始めた他の組織にも当てはまります。自社のシステム単体の点検だけでなく、エージェントや連携機能がどの第三者サービスへ、どの権限で接続しているかを一覧化できているか。その接続が1つ破られた場合に、どこまで連鎖して届いてしまうか。この2点は、今回の提携が「接続部」を名指ししたことで、改めて確認する価値のある項目です。特に、報奨金プログラムのような「外の研究者が合法的に試せる窓口」を持っているかどうかは、穴を先に見つけるのが攻撃者か味方かを分ける材料になります。
IT Postの見方
IT Postでは、この提携の面白さは「最強のモデルを作る会社が、自社の防御は外の人間に頼んだ」という構図にあると考えます。しかも頼んだ相手は、自社の接続部の弱さを実際に突いて見せた側です。AIエージェントがサービス同士を勝手につなぐ時代、弱点は個々の城壁ではなく城と城の間の橋に集まります。その橋の点検に、橋を落とした実績のある相手を据えるのは、感情論を抜きにすれば合理的な人事です。
もう1つの見どころは対価の形です。Hacktronが得るのは現金だけではなく、Daybreak Red経由のフロンティアモデルへのアクセス拡大です。強いサイバーモデルへのアクセス自体が、セキュリティ企業にとっての報酬であり武器になる。モデルを「渡す・渡さない」の線引きが、そのまま業界の力関係になっていく過程がここにも出ています。ただし、提携の成否は発表ではなく、これから見つかる(あるいは見つからない)脆弱性で決まります。続報で具体的な修正が出てくるかどうかが、本当の評価点です。
今後どうなりそうか
今後の確認点は、検証の成果として具体的な脆弱性の修正や開示が出るか、Daybreak Redの対象拡大が他の研究機関へも広がるか、そして接続部の検証という焦点が、AIエージェントの接続仕様そのものへの提言につながるかです。
IT Postでは、新しい公式情報が確認できれば続報として整理します。