セキュリティ 日本学術振興会の電子申請システムに不正アクセス、科研費などの申請は停止中。漏えいは確認されず 独立行政法人日本学術振興会は2026年11月6日、電子申請システムへの第三者による不正アクセスを確認したと発表。発生と確認は10月29日で、確認後直ちに外部ネットワークから切断し、システムは停止中。対象は科研費、研究者養成事業、国際交流事業の申請。不正アクセスは個人情報等が保存されていない外部公開領域で発生し、現時点で個人情報等の漏えいは確認されていない。復旧と手続き継続の案内は準備でき次第とされる
まず初めに
研究費の申請窓口が、10日近く止まっている。漏えいは確認されていない、という一文は安心材料だが、申請の締切は待ってくれないのがこの世界の残酷なところだ。「情報は無事でした」で終わる事故でも、止まった時間のほうは取り戻せない。研究者にとっての被害は、データではなくカレンダーのほうに先に付く。
※個人の感想です
何が起きたのか
日本学術振興会は、大学などの研究者向けに研究費の助成や研究者養成、国際交流の事業を行う独立行政法人です。中でも科学研究費助成事業、いわゆる科研費は、全国の研究者が研究計画を申請して審査を受ける、日本の研究資金の中心的な仕組みです。その申請は、同会の電子申請システムを通じて行われます。
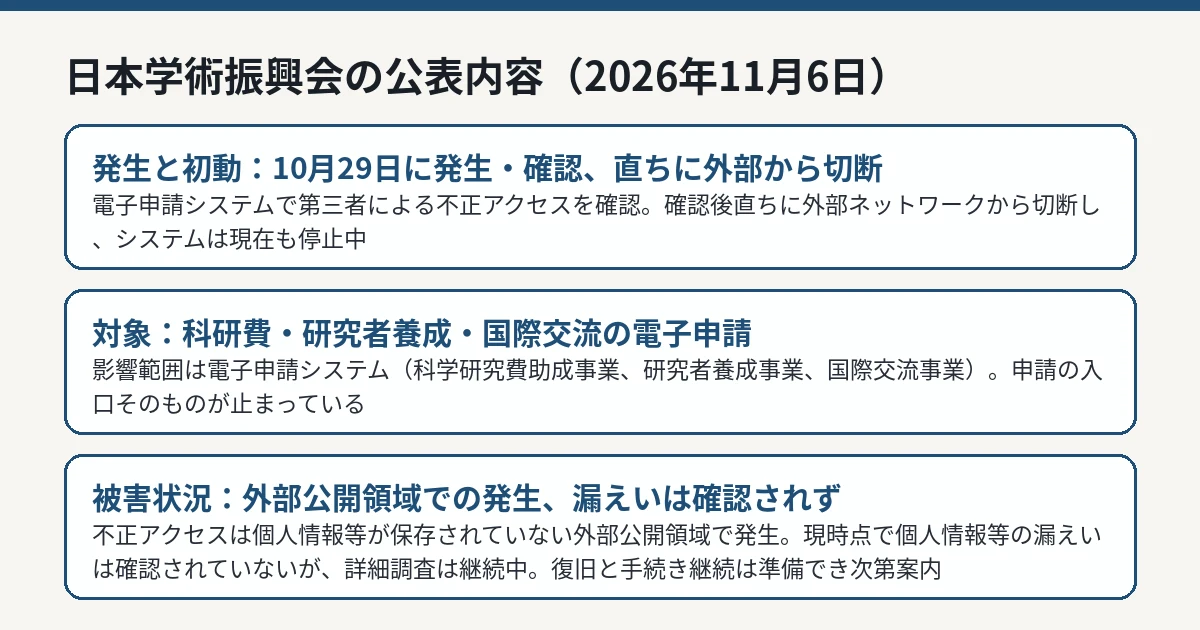
同会の発表によると、2026年10月29日に、電子申請システムにおいて第三者からの不正アクセスが発生し、同会も同日にこれを確認しました。確認後、同会は直ちに電子申請システムを外部ネットワークから切断しました。システムは現在も停止中です。
公表は11月6日です。発生と確認から公表までには約1週間の間隔があり、その間、利用者側から見ればシステムは停止したままでした。公表時点で、復旧の時期は示されていません。
日本学術振興会の発表(2026年11月6日)に基づく図解です。 IT Post編集部 影響範囲——申請の入口そのものが対象
影響範囲として示されたのは、電子申請システム全体、具体的には次の3事業です。
科学研究費助成事業(科研費)
研究者養成事業
国際交流事業
いずれも、申請や手続きをオンラインで行うための入口が止まっている状態です。研究機関の研究支援の現場では、原子力機構(JAEA)の研究支援サイトへの不正アクセス のように、研究そのものではなく「研究を支える事務のシステム」が狙われる事例が続いています。
被害状況については、不正アクセスは個人情報等が保存されていない外部公開領域で発生した、と説明されています。また、現時点では個人情報等の漏えいは確認されていません。ただし、「引き続き詳細な調査を実施中」とも明記されており、これは最終結論ではありません。侵入の手口や原因についても、この発表では示されていません。
研究者・研究機関への影響と今後の案内
実務上の問題は、停止期間中の手続きをどう続けるかです。発表では、電子申請システムの復旧と、本システムを利用していた手続等の継続方法について「研究者及び研究機関に可能な限り支障が生じないよう、対応をとっていく予定であり、準備でき次第、関係する皆様にお知らせいたします」とされています。つまり、公表の時点では、代替の受付方法や締切の扱いはまだ決まっておらず、今後の案内を待つ状態です。
申請を予定していた研究者や、機関の事務担当者がいま確認しておくべきことは、次のとおりです。
提出期限が近い公募については、同会や所属機関の研究支援部門からの続報を見逃さないよう、案内の確認頻度を上げる
「復旧したので再ログインを」といった案内を装うメールには注意し、ログイン情報の入力を求める連絡は公式サイト側から自分でたどって確認する
本件の問い合わせ窓口は同会のお問い合わせ窓口(contact*jsps.go.jp 、送信時は「*」を「@」に置き換える)とされています
二次被害や、申請データの改ざんなどについては、この発表では触れられていません。確認されていないことは「起きていない」と同義ではないため、続報の内容が重要になります。
「外部公開領域」と「漏えいは確認されていない」の読み方
今回の発表で判断の軸になるのは、この2つの表現です。
「外部公開領域」とは、インターネット側から誰でも触れる場所に置かれた部分を指す説明です。同会は、不正アクセスが起きたのはその領域であり、個人情報等が保存されていない場所だったとしています。つまり、申請者の情報が入った保管場所そのものに到達された、という発表ではありません。
「現時点では個人情報等の漏えいは確認されていません」は、「漏えいしなかったことが証明された」とは別の文です。確認できている範囲では見つかっていない、という意味であり、同会自身が「引き続き詳細な調査を実施中」と付け加えています。続報で調査結果が確定するまでは、この2つを分けて読む必要があります。
整理すると、現時点の確定事項と未確定事項は次のとおりです。
項目
現時点の公表内容
発生と確認
2026年10月29日に発生し、同会が同日に確認
初動
確認後、直ちに外部ネットワークから切断。現在も停止中
対象システム
電子申請システム(科研費、研究者養成事業、国際交流事業)
起きた場所
個人情報等が保存されていない外部公開領域
個人情報の漏えい
現時点では確認されていない(詳細調査は継続中)
侵入の手口・原因
公表されていない
復旧時期
示されていない
手続きの継続方法
可能な限り支障が生じないよう対応予定で、準備でき次第案内
IT Postの見方
IT Postでは、今回の事案は「漏えいゼロでも、止まれば被害」という、可用性の事故として読むべきだと考えます。不正アクセスが起きた場所が個人情報を持たない外部公開領域だったことは、設計上の区切りが効いた結果とも言えます。情報の置き場を分けていたからこそ、「漏えいは確認されていない」と言える。一方で、申請の入口は1か所しかないため、そこを切断すれば事業全体の手続きが止まる。守るべきものを分ける設計と、止めずに済む設計は、別の話なのです。
もう一つは、公表のタイミングです。確認したその日に切断した初動は速い。ただし、利用者が「なぜ申請できないのか」を知ることができたのは約1週間後でした。調査の確度と公表の速さの兼ね合いはどの組織でも難しい問題ですが、締切のある手続きを抱える利用者にとっては、原因が未確定でも「止めている理由」だけは早く知りたいところです。
今後どうなりそうか
今後の確認点は、調査結果(侵入の手口と範囲の確定)、復旧の時期、そして停止期間中の手続きの継続方法と締切の扱いです。公表すべき事項が生じた場合は速やかに知らせるとされています。
IT Postでは、新しい公式情報が確認できれば続報として整理します。